
Die Integration künstlicher Intelligenz in Geschäftsprozesse bietet erhebliche Effizienzvorteile, stellt Unternehmen jedoch vor komplexe datenschutzrechtliche Herausforderungen. Während KI-Systeme immer leistungsfähiger werden, wächst zugleich die Notwendigkeit, personenbezogene Daten rechtskonform zu verarbeiten. Der datenschutz ki nutzung b2b erfordert daher ein tiefes Verständnis sowohl der technischen Mechanismen als auch der rechtlichen Rahmenbedingungen. Unternehmen müssen sicherstellen, dass ihre KI-Anwendungen den Anforderungen der DSGVO entsprechen, während sie gleichzeitig die Vorteile moderner Technologie nutzen. Dieser Artikel beleuchtet die wesentlichen Aspekte, die bei der datenschutzkonformen KI-Nutzung im geschäftlichen Umfeld zu beachten sind.
Rechtliche Grundlagen für KI im B2B-Bereich
Die Verarbeitung personenbezogener Daten durch KI-Systeme unterliegt denselben datenschutzrechtlichen Anforderungen wie jede andere Datenverarbeitung. Dennoch ergeben sich spezifische Herausforderungen, die eine besondere Betrachtung erfordern.
DSGVO-Anforderungen bei KI-Verarbeitung
Der Europäische Datenschutzausschuss hat mit Opinion 28/2024 wesentliche datenschutzrechtliche Aspekte zur Verarbeitung personenbezogener Daten durch KI-Modelle präzisiert. Diese Leitlinie ist zentral für die Gestaltung rechtmäßiger KI-Prozesse im B2B-Kontext.
Grundprinzipien der datenschutzkonformen KI-Nutzung:
- Rechtmäßigkeit, Verarbeitung nach Treu und Glauben, Transparenz
- Zweckbindung und Datenminimierung
- Richtigkeit der verarbeiteten Daten
- Speicherbegrenzung und Integrität
- Rechenschaftspflicht des Verantwortlichen
Darüber hinaus tritt der EU AI Act neben die DSGVO und schafft zusätzliche regulatorische Verpflichtungen. Insbesondere Hochrisiko-KI-Systeme unterliegen strengen Anforderungen hinsichtlich Risikomanagement, Datenqualität und menschlicher Aufsicht. Somit müssen Unternehmen beide Regelwerke parallel berücksichtigen, wobei die DSGVO den Datenschutz regelt und der AI Act die Sicherheit und Vertrauenswürdigkeit von KI-Systemen adressiert.
Verantwortlichkeiten und Auftragsverarbeitung
Im B2B-Kontext sind die Rollen zwischen KI-Anbieter und nutzendem Unternehmen klar zu definieren. Typischerweise agiert das nutzende Unternehmen als Verantwortlicher, während der KI-Anbieter Auftragsverarbeiter ist. Allerdings können auch Joint-Controller-Konstellationen entstehen, wenn beide Parteien gemeinsam über Zwecke und Mittel der Verarbeitung entscheiden.
| Rolle | Verantwortung | Vertragliche Pflichten |
|---|---|---|
| Verantwortlicher (Nutzer) | Bestimmung von Zweck und Mittel | Datenschutz-Folgenabschätzung, Rechtsgrundlage schaffen |
| Auftragsverarbeiter (Anbieter) | Verarbeitung nach Weisung | Art. 28 DSGVO-Vertrag, technische Maßnahmen |
| Joint Controller | Gemeinsame Festlegung | Art. 26 DSGVO-Vereinbarung, klare Zuständigkeiten |
Der Vertrag nach Art. 28 DSGVO muss deshalb detailliert festlegen, welche Daten verarbeitet werden, welche Sicherheitsmaßnahmen gelten und wie Betroffenenrechte gewährleistet werden. Außerdem sind Unterauftragsverarbeiter zu regeln und Löschpflichten nach Vertragsende zu vereinbaren.
Technische Schutzmaßnahmen für datenschutz ki nutzung b2b
Die technische Umsetzung datenschutzkonformer KI-Systeme erfordert einen mehrstufigen Ansatz. Dabei spielen Verschlüsselung, Anonymisierung und sichere Infrastrukturen eine zentrale Rolle.
Datenverschlüsselung und sichere Speicherung
Verschlüsselung ist eine fundamentale Maßnahme zum Schutz personenbezogener Daten. Im Kontext der KI-Nutzung sollten Daten sowohl bei der Übertragung (in transit) als auch bei der Speicherung (at rest) verschlüsselt werden. Moderne Verschlüsselungsstandards wie AES-256 bieten ein hohes Sicherheitsniveau.
Wesentliche Verschlüsselungsaspekte:
- End-to-End-Verschlüsselung bei Datenübertragung
- Verschlüsselung gespeicherter Trainingsdaten
- Sichere Schlüsselverwaltung mit Hardware Security Modules
- Verschlüsselung von Backups und Archivdaten
Darüber hinaus ist die Wahl des Speicherorts entscheidend. Unternehmen sollten ISO-27001-zertifizierte Rechenzentren in Deutschland oder der EU bevorzugen, um Drittstaatentransfers zu vermeiden. Die ENISA betont in ihren Berichten zu Cybersecurity und KI die Bedeutung technischer Privacy-by-Design-Maßnahmen und einer durchgängigen Absicherung der ML-Pipelines.
Anonymisierung und Pseudonymisierung
Anonymisierung entfernt den Personenbezug vollständig und irreversibel, sodass die DSGVO nicht mehr anwendbar ist. Pseudonymisierung hingegen ersetzt identifizierende Merkmale durch Pseudonyme, wobei der Personenbezug mit Zusatzwissen wiederherstellbar bleibt.
| Technik | DSGVO-Status | Reversibilität | Einsatzgebiet |
|---|---|---|---|
| Anonymisierung | Keine personenbezogenen Daten | Irreversibel | Öffentliche Datasets, Forschung |
| Pseudonymisierung | Personenbezogene Daten | Reversibel mit Zusatzwissen | Interne Analysen, Training |
| Differential Privacy | Personenbezogene Daten | Statistische Garantien | Aggregierte Auswertungen |
Jedoch ist echte Anonymisierung in der Praxis schwierig zu erreichen, da moderne KI-Systeme selbst aus anonymisierten Daten Rückschlüsse ziehen können. Daher empfiehlt sich häufig Pseudonymisierung kombiniert mit strikter Zugriffskontrolle. Außerdem sollten Unternehmen regelmäßig prüfen, ob Re-Identifikationsrisiken bestehen.
Praktische Umsetzung im Unternehmenskontext
Die erfolgreiche Implementation datenschutzkonformer KI-Nutzung erfordert systematische Prozesse und klare Governance-Strukturen. Deshalb ist ein strukturiertes Vorgehen unerlässlich.
Datenschutz-Folgenabschätzung (DPIA)
Eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO ist bei hohem Risiko für die Rechte und Freiheiten natürlicher Personen obligatorisch. KI-Systeme, die umfangreiche Profilbildung, automatisierte Entscheidungen oder Verarbeitung sensibler Daten beinhalten, erfordern in der Regel eine DPIA.
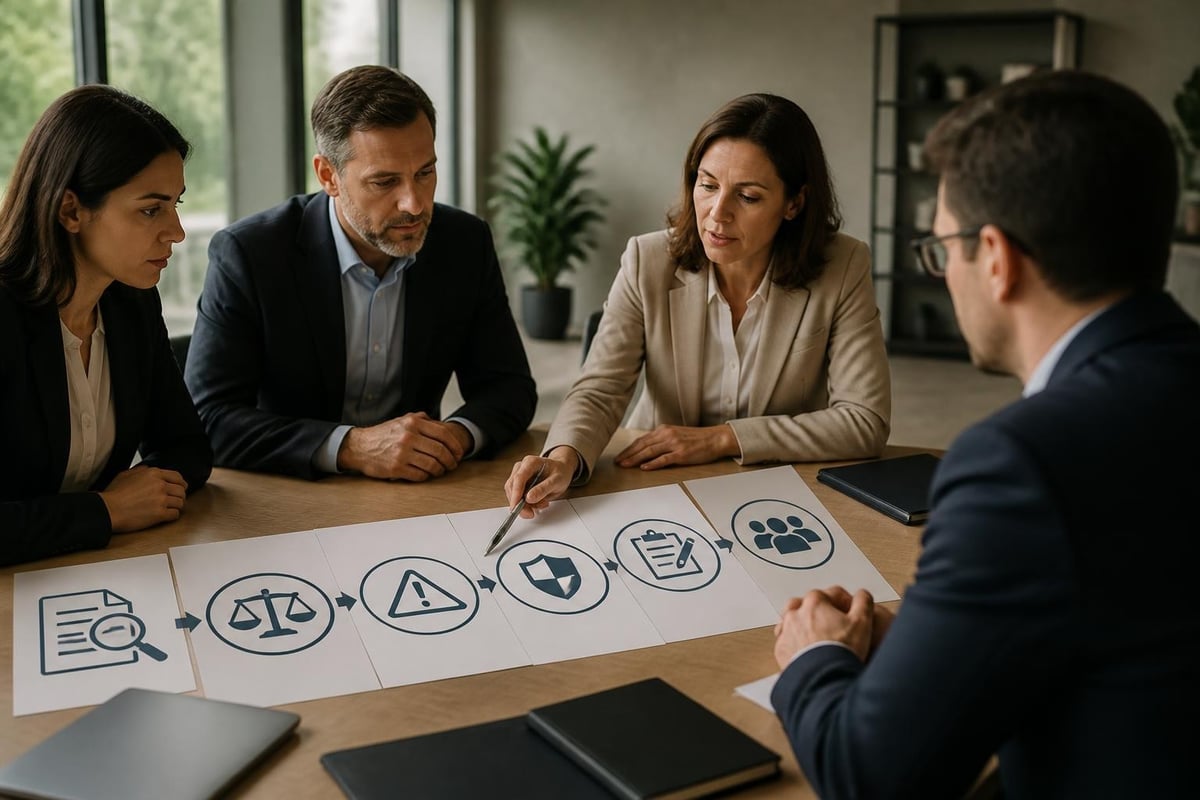
Schritte einer DPIA für KI-Projekte:
- Systematische Beschreibung der geplanten Verarbeitungsvorgänge
- Bewertung der Notwendigkeit und Verhältnismäßigkeit
- Identifikation und Analyse von Risiken für Betroffene
- Festlegung von Abhilfemaßnahmen zur Risikominderung
- Dokumentation und ggf. Konsultation der Aufsichtsbehörde
Das NIST AI Risk Management Framework bietet einen standardisierten Ansatz zur Risiko- und Datenschutzsteuerung, der sich hervorragend zur Operationalisierung von Datenschutzanforderungen in B2B-Projekten eignet. Somit können Unternehmen eine systematische Governance aufbauen.
Betroffenenrechte und Transparenz
Betroffene haben auch bei KI-gestützter Verarbeitung umfassende Rechte. Insbesondere das Recht auf Auskunft, Berichtigung, Löschung und Widerspruch müssen technisch und organisatorisch gewährleistet werden.
- Auskunftsrecht: Welche Daten wurden verarbeitet, zu welchem Zweck?
- Recht auf Erklärung: Wie funktioniert die automatisierte Entscheidung?
- Widerspruchsrecht: Möglichkeit, der KI-Verarbeitung zu widersprechen
- Recht auf menschliche Intervention: Bei automatisierten Entscheidungen
Transparenz ist dabei zentral. Unternehmen müssen in Datenschutzerklärungen klar kommunizieren, dass und wie KI eingesetzt wird. Dennoch darf dies nicht zur Offenlegung von Geschäftsgeheimnissen führen, sodass ein ausgewogener Ansatz erforderlich ist.
Branchenspezifische Anforderungen
Verschiedene Branchen unterliegen zusätzlichen Regulierungen, die den datenschutz ki nutzung b2b weiter präzisieren. Daher müssen sektorspezifische Besonderheiten berücksichtigt werden.
Gesundheitswesen und Patientendaten
Im Gesundheitswesen gelten besondere Anforderungen gemäß Art. 9 DSGVO für die Verarbeitung von Gesundheitsdaten. KI-Anwendungen in der Diagnostik, Therapieplanung oder Verwaltung müssen höchste Sicherheitsstandards erfüllen.
Spezifische Maßnahmen:
- Explizite Einwilligung oder gesetzliche Grundlage nach Art. 9 Abs. 2 DSGVO
- Erweiterte technische Schutzmaßnahmen (z.B. Mehrfachverschlüsselung)
- Strikte Zugriffsbeschränkungen nach dem Need-to-know-Prinzip
- Medizinprodukterechtliche Anforderungen (MDR) parallel beachten
Außerdem müssen Gesundheitseinrichtungen sicherstellen, dass KI-Systeme die ärztliche Schweigepflicht nicht verletzen und dass Patientendaten ausschließlich in der EU verarbeitet werden. Somit sind Drittstaatentransfers besonders kritisch zu prüfen.
Bildungswesen und Schülerdaten
Bildungseinrichtungen verarbeiten Daten von Minderjährigen, was zusätzliche Sorgfaltspflichten auslöst. KI-basierte Lernsysteme, Leistungsbewertungen oder Verwaltungstools müssen kindgerechte Datenschutzstandards implementieren.
| Anforderung | Begründung | Umsetzung |
|---|---|---|
| Einwilligung der Erziehungsberechtigten | Art. 8 DSGVO bei unter 16-Jährigen | Dokumentiertes Einwilligungsverfahren |
| Datenminimierung | Besonderer Schutz Minderjähriger | Nur erforderliche Daten erheben |
| Transparenz | Verständliche Information | Kindgerechte Datenschutzerklärungen |
| Beschränkte Profilbildung | Schutz vor Diskriminierung | Keine umfassenden Profile erstellen |
Darüber hinaus sollten Bildungseinrichtungen regelmäßig prüfen, ob die eingesetzten KI-Tools den pädagogischen Nutzen rechtfertigen und ob weniger invasive Alternativen verfügbar sind.
Bauwesen und Projektdaten
Im Bauwesen umfasst datenschutz ki nutzung b2b häufig die Verarbeitung von Mitarbeiterdaten, Lieferanteninformationen und Projektdokumenten. KI-Systeme zur Projektplanung, Ressourcenoptimierung oder Baufortschrittskontrolle müssen entsprechend gestaltet werden.
Dennoch ist der Personenbezug oft weniger direkt als in anderen Branchen. Projektdaten sind häufig pseudonymisierbar oder beziehen sich auf juristische Personen. Jedoch können Fotos, Zugangsprotokolle oder Leistungsauswertungen einzelner Mitarbeiter personenbezogene Daten darstellen, die geschützt werden müssen.
Vendor-Management und Vertragsgestaltung
Die Auswahl und vertragliche Einbindung von KI-Anbietern ist ein kritischer Erfolgsfaktor für datenschutzkonformen Einsatz. Deshalb sollten Unternehmen systematisch vorgehen.
Anbieterauswahl und Due Diligence
Vor der Implementierung einer KI-Lösung müssen Unternehmen den Anbieter gründlich prüfen. Die IAPP bietet wertvolle Analysen zu GDPR-Interaktionen mit KI-Regulierung und operativen Auswirkungen, die sich für Praxisleitfäden zu Governance und Datenflussfragen eignen.
Prüfkriterien für KI-Anbieter:
- Standort der Datenverarbeitung (EU-Rechenzentren bevorzugt)
- Zertifizierungen (ISO 27001, SOC 2, BSI C5)
- Technische Sicherheitsmaßnahmen (Verschlüsselung, Zugriffskontrollen)
- Vertragsbereitschaft für Art. 28 DSGVO
- Transparenz über Sub-Prozessoren
- Incident-Response-Prozesse
- Referenzen und Compliance-Historie
Außerdem sollten Unternehmen prüfen, ob der Anbieter eigene Datenschutzbeauftragte beschäftigt und wie er mit Betroffenenrechten umgeht. Für Unternehmen, die eine vollständig in Deutschland gehostete und DSGVO-konforme Lösung suchen, bietet die leitzcloud Suite Demo eine Möglichkeit, sichere Cloud-Plattformen kennenzulernen, die sämtliche Daten in ISO-27001-zertifizierten Rechenzentren in Deutschland speichern.
Vertragsklauseln und SLAs
Der Auftragsverarbeitungsvertrag nach Art. 28 DSGVO bildet das rechtliche Fundament. Darüber hinaus sollten Service Level Agreements (SLAs) konkrete Leistungsparameter definieren.
Wesentliche Vertragsbestandteile:
- Gegenstand, Dauer, Art und Zweck der Verarbeitung
- Kategorien betroffener Personen und verarbeiteter Daten
- Weisungsbefugnis des Verantwortlichen
- Pflichten des Auftragsverarbeiters (Vertraulichkeit, Sicherheit, Unterstützung)
- Regelungen zu Sub-Prozessoren
- Unterstützung bei Betroffenenrechten und Behördenanfragen
- Löschpflichten nach Vertragsende
- Prüfrechte und Auditierungsmöglichkeiten
Darüber hinaus sind Haftungsklauseln und Freistellungen zu vereinbaren. SLAs sollten Verfügbarkeit, Reaktionszeiten bei Datenschutzvorfällen und Wiederherstellungszeiten festlegen. Somit entsteht ein umfassendes vertragliches Schutzkonzept.
Governance und organisatorische Maßnahmen
Technische Lösungen allein reichen nicht aus. Vielmehr bedarf es einer umfassenden Governance-Struktur, um datenschutz ki nutzung b2b nachhaltig zu gewährleisten.
Rollen und Verantwortlichkeiten
Klare organisatorische Zuständigkeiten sind entscheidend. Neben dem Datenschutzbeauftragten sollten weitere Rollen definiert werden:
- KI-Governance-Board: Strategische Entscheidungen über KI-Einsatz
- Data Protection Officer: Überwachung der DSGVO-Compliance
- IT-Sicherheitsbeauftragte: Technische Schutzmaßnahmen
- Fachverantwortliche: Inhaltliche Beurteilung der KI-Ergebnisse
- Legal/Compliance: Vertragsprüfung und Risikobewertung
Außerdem sollten Eskalationswege für Datenschutzvorfälle festgelegt und regelmäßige Reviews durchgeführt werden. Die CNIL betont in ihren Leitlinien die zentrale Rolle strukturierter Governance-Prozesse bei der Überwachung von KI-Systemen.
Schulungen und Awareness
Mitarbeiter müssen für datenschutzrechtliche Risiken im Umgang mit KI sensibilisiert werden. Dennoch reicht einmalige Schulung nicht aus; vielmehr ist ein kontinuierliches Awareness-Programm erforderlich.
Schulungsinhalte für verschiedene Zielgruppen:
| Zielgruppe | Schulungsschwerpunkt | Häufigkeit |
|---|---|---|
| Management | Strategische Risiken, Haftung | Jährlich |
| IT/Entwicklung | Technische Schutzmaßnahmen, Privacy by Design | Halbjährlich |
| Endanwender | Sichere Nutzung, Betroffenenrechte | Jährlich |
| Datenschutzteam | Aktuelle Rechtsprechung, neue Technologien | Quartalsweise |
Darüber hinaus sollten Schulungen praktische Fallbeispiele und Hands-on-Übungen beinhalten. Außerdem empfiehlt sich die Etablierung eines internen Wissensmanagementsystems für Datenschutzfragen.
Dokumentation und Nachweispflichten
Die DSGVO verlangt umfassende Rechenschaftspflichten. Deshalb müssen Unternehmen alle datenschutzrelevanten Maßnahmen dokumentieren.
Verzeichnis von Verarbeitungstätigkeiten
Art. 30 DSGVO verpflichtet zur Führung eines Verarbeitungsverzeichnisses. KI-gestützte Verarbeitungen müssen dort detailliert aufgeführt werden:
- Name und Kontaktdaten des Verantwortlichen
- Zwecke der Verarbeitung
- Beschreibung der Kategorien betroffener Personen und Datenkategorien
- Empfänger von Daten
- Drittlandtransfers und Garantien
- Fristen für Löschung
- Technische und organisatorische Maßnahmen
Außerdem sollte das Verzeichnis regelmäßig aktualisiert und bei Audits zur Verfügung gestellt werden können. Somit entsteht eine verlässliche Dokumentationsbasis.
Datenschutzvorfälle und Meldepflichten
Bei Verletzungen des Schutzes personenbezogener Daten greift die Meldepflicht nach Art. 33 DSGVO. Unternehmen müssen binnen 72 Stunden die Aufsichtsbehörde informieren, sofern ein Risiko für die Rechte Betroffener besteht.
Incident-Response-Prozess:
- Erkennung und Bewertung des Vorfalls
- Sofortmaßnahmen zur Schadensbegrenzung
- Dokumentation von Art, Umfang und Auswirkungen
- Meldung an Aufsichtsbehörde (bei Bedarf)
- Information betroffener Personen (bei hohem Risiko)
- Analyse der Ursachen und Verbesserungsmaßnahmen
Darüber hinaus sollten Unternehmen einen Notfallplan für verschiedene Szenarien (z.B. Datenleck, Ransomware, unbefugter Zugriff) vorhalten. Außerdem empfiehlt sich die regelmäßige Durchführung von Incident-Response-Übungen.
Zukunftsperspektiven und Entwicklungen
Die regulatorische Landschaft für datenschutz ki nutzung b2b entwickelt sich kontinuierlich weiter. Deshalb müssen Unternehmen flexibel bleiben und Trends beobachten.
EU AI Act und kommende Regulierung
Der EU AI Act führt ein risikobasiertes Klassifizierungssystem ein. Hochrisiko-KI-Systeme unterliegen strengen Anforderungen:
- Risikomanagement über den gesamten Lebenszyklus
- Anforderungen an Datenqualität und Governance
- Technische Dokumentation und Aufzeichnungspflichten
- Transparenz und Informationspflichten gegenüber Nutzern
- Menschliche Aufsicht (human oversight)
- Robustheit, Genauigkeit und Cybersecurity
Somit entsteht ein umfassendes Compliance-Regime, das über die DSGVO hinausgeht. Unternehmen sollten daher frühzeitig Prozesse etablieren, um beide Regelwerke parallel zu erfüllen.
Technologische Entwicklungen
Neue Technologien wie Federated Learning, Homomorphic Encryption und Privacy-Preserving Machine Learning versprechen bessere Datenschutzeigenschaften. Dennoch befinden sich viele dieser Ansätze noch in frühen Entwicklungsstadien.
Vielversprechende Privacy-Enhancing Technologies (PETs):
- Federated Learning: Training ohne zentrale Datensammlung
- Differential Privacy: Statistische Garantien gegen Re-Identifikation
- Secure Multi-Party Computation: Gemeinsame Berechnungen ohne Datenaustausch
- Synthetic Data: Künstlich generierte Trainingsdaten
Darüber hinaus entwickeln sich Standards und Best Practices kontinuierlich weiter. Außerdem arbeiten Aufsichtsbehörden an konkreteren Leitlinien für spezifische Anwendungsfälle. Somit wird sich das Compliance-Umfeld in den kommenden Jahren weiter präzisieren.
Die datenschutzkonforme Nutzung von KI im B2B-Bereich erfordert ein systematisches Zusammenspiel rechtlicher, technischer und organisatorischer Maßnahmen. Unternehmen, die frühzeitig in robuste Governance-Strukturen investieren, positionieren sich nicht nur rechtskonform, sondern schaffen auch Vertrauen bei Kunden und Partnern. Wenn Sie nach einer sicheren, DSGVO-konformen Plattform für Ihre geschäftlichen Anforderungen suchen, die vollständig in ISO-27001-zertifizierten Rechenzentren in Deutschland gehostet wird, bietet leitzcloud by vBoxx maßgeschneiderte Lösungen für Cloud-Speicher, Passwortmanagement und Kommunikation, die höchste Datenschutzstandards erfüllen.