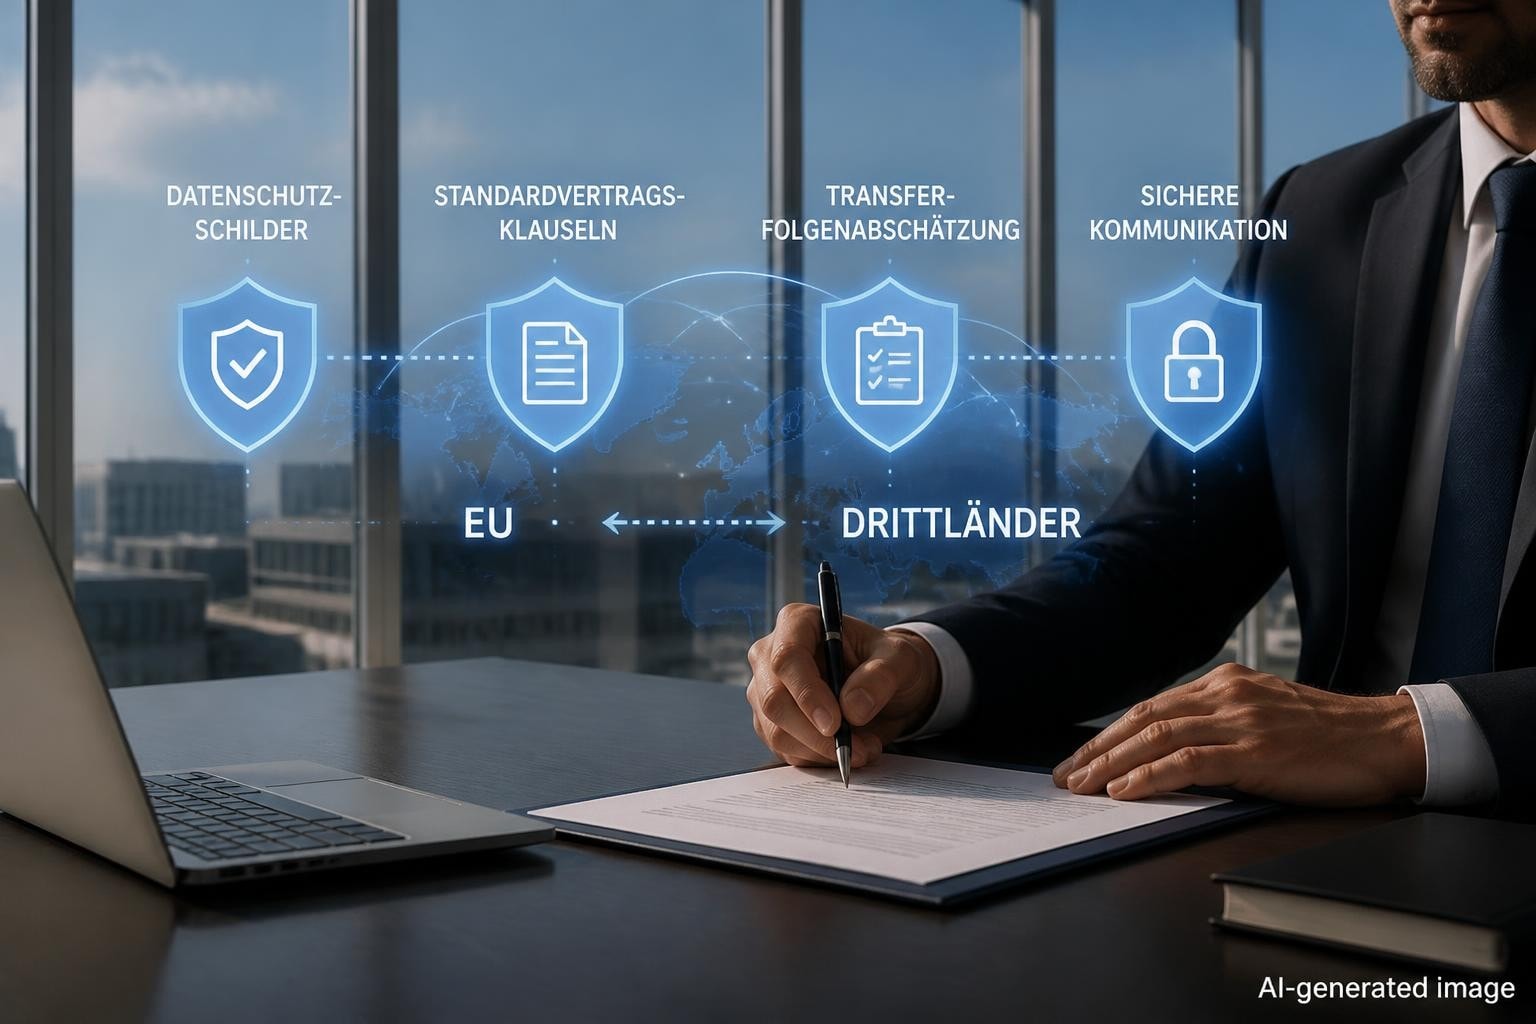

Der Datenaustausch zwischen Unternehmen ist heute selbstverständlicher Bestandteil des Geschäftsalltags. Dennoch stellt der dsgvo konforme datentransfer b2b viele Organisationen vor Herausforderungen, insbesondere wenn personenbezogene Daten über Ländergrenzen hinweg übermittelt werden. Dabei geht es nicht nur um technische Sicherheit, sondern vor allem um rechtliche Anforderungen, die seit Inkrafttreten der Datenschutz-Grundverordnung (DSGVO) im Mai 2018 erheblich verschärft wurden. Unternehmen müssen daher genau verstehen, welche Mechanismen erforderlich sind, um Geschäftsdaten rechtskonform auszutauschen und gleichzeitig hohe Datenschutzstandards zu wahren.
Rechtliche Grundlagen für den B2B-Datentransfer
Die DSGVO regelt in Kapitel V präzise, unter welchen Bedingungen personenbezogene Daten in Drittländer übermittelt werden dürfen. Dabei unterscheidet der Gesetzgeber zwischen Ländern mit Angemessenheitsbeschluss und solchen ohne entsprechende Anerkennung durch die EU-Kommission.
Angemessenheitsbeschlüsse als Grundlage
Angemessenheitsbeschlüsse stellen die einfachste Form des internationalen Datentransfers dar. Somit können Unternehmen Daten in diese Länder übermitteln, als handele es sich um innereuropäischen Datenverkehr. Die EU-Kommission veröffentlicht eine aktuelle Liste anerkannter Länder, zu denen unter anderem die Schweiz, Japan und bestimmte US-Unternehmen unter dem Data Privacy Framework gehören.
Jedoch decken diese Beschlüsse längst nicht alle Geschäftsbeziehungen ab. Deshalb müssen Unternehmen für Transfers in andere Drittländer zusätzliche Garantien implementieren.
Standardvertragsklauseln und ihre Anwendung
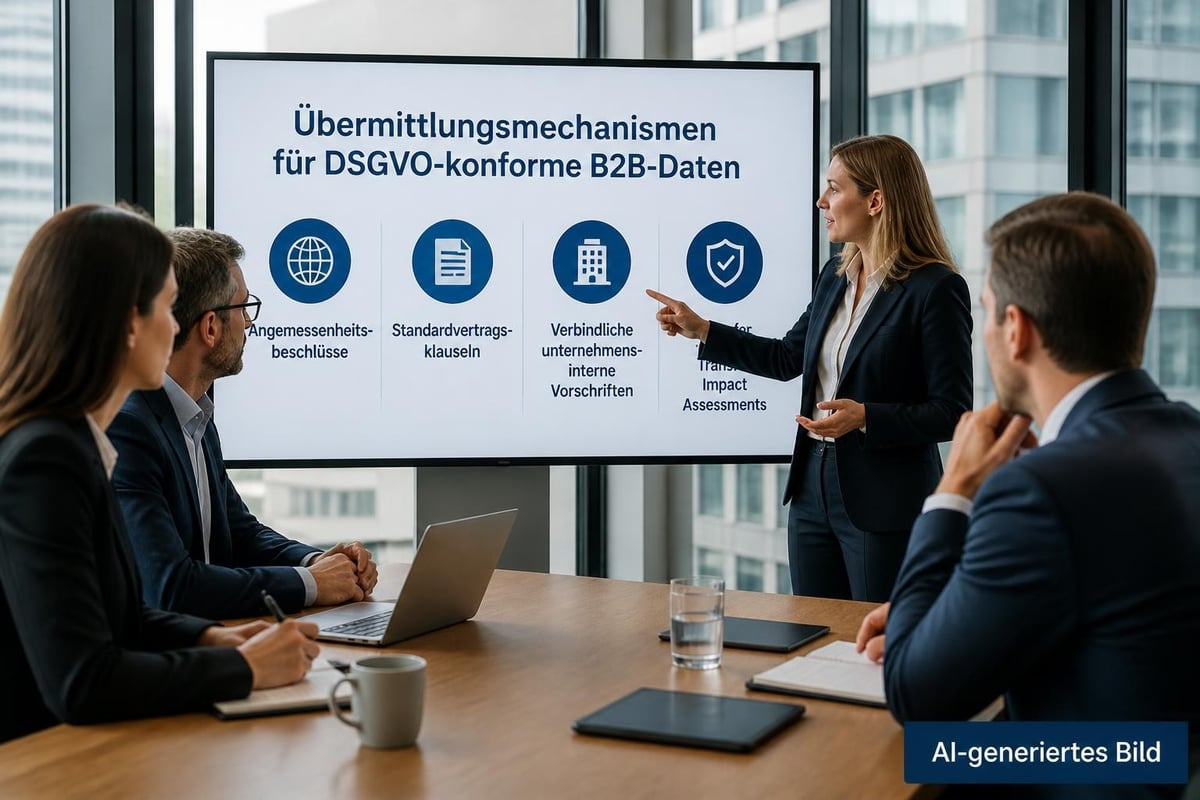
Standardvertragsklauseln (Standard Contractual Clauses, SCC) sind vorgefertigte Vertragsbausteine, die die EU-Kommission bereitstellt. Diese Klauseln schaffen vertragliche Verpflichtungen zwischen Datenexporteur und Datenimporteur, wobei beide Parteien sich zu bestimmten Datenschutzstandards verpflichten.
Seit Juni 2021 gelten modernisierte SCC, die folgende Szenarien abdecken:
- Controller-to-Controller (Verantwortlicher zu Verantwortlichem)
- Controller-to-Processor (Verantwortlicher zu Auftragsverarbeiter)
- Processor-to-Processor (Auftragsverarbeiter zu Auftragsverarbeiter)
- Processor-to-Controller (Auftragsverarbeiter zu Verantwortlichem)
Die offiziellen Standardvertragsklauseln der EU-Kommission enthalten außerdem detaillierte Anhänge, in denen die technischen und organisatorischen Maßnahmen dokumentiert werden müssen.
Transfer Impact Assessment: Pflicht zur Risikoanalyse
Ein dsgvo konformer datentransfer b2b erfordert zwingend eine Transfer Impact Assessment (TIA), also eine Folgenabschätzung für Datenübermittlungen. Diese Analyse bewertet, ob die Rechte der betroffenen Personen im Zielland tatsächlich geschützt werden können.
Durchführung einer Transfer Impact Assessment
Die TIA umfasst mehrere Schritte, die systematisch durchgeführt werden müssen:
- Identifikation der Übermittlung: Welche Daten werden an wen und warum übermittelt?
- Rechtslage im Drittland: Bestehen Zugriffsmöglichkeiten für Behörden oder Sicherheitsdienste?
- Praktische Erfahrungen: Gibt es dokumentierte Fälle von Datenzugriffen?
- Bewertung zusätzlicher Garantien: Reichen die SCC aus oder sind weitere Maßnahmen erforderlich?
- Dokumentation: Schriftliche Fixierung aller Ergebnisse und Entscheidungen
Dennoch reicht eine einmalige Prüfung nicht aus. Unternehmen müssen die TIA regelmäßig wiederholen, insbesondere wenn sich die Rechtslage im Zielland ändert. Die IAPP bietet praktische Vorlagen für Transfer Impact Assessments, die als Grundlage dienen können.
| Kriterium | Bewertung | Maßnahme erforderlich |
|---|---|---|
| Angemessenheitsbeschluss vorhanden | Ja | Keine weiteren Maßnahmen |
| SCC implementiert | Ja | TIA durchführen |
| Staatliche Zugriffsmöglichkeiten | Hoch | Zusatzmaßnahmen obligatorisch |
| Verschlüsselung vorhanden | Nein | Technische Absicherung erforderlich |
Zusätzliche technische und organisatorische Maßnahmen
Sofern die TIA ergibt, dass SCC allein nicht ausreichen, müssen Unternehmen ergänzende Schutzmaßnahmen implementieren. Dabei kommen verschiedene Ansätze in Betracht:
- Ende-zu-Ende-Verschlüsselung: Daten werden vor der Übermittlung verschlüsselt und nur der Empfänger besitzt den Schlüssel
- Pseudonymisierung: Personenbezogene Daten werden durch Pseudonyme ersetzt
- Datenminimierung: Nur absolut notwendige Daten werden übermittelt
- Vertragliche Zusatzvereinbarungen: Erweiterte Verpflichtungen des Datenimporteurs
Deshalb sollten Unternehmen ihre Technologie-Partner sorgfältig auswählen und auf Anbieter setzen, die Daten innerhalb der EU verarbeiten.
Praktische Umsetzung im B2B-Kontext
Der dsgvo konforme datentransfer b2b erfordert nicht nur rechtliches Wissen, sondern auch praktische Prozesse im Unternehmensalltag. Daher ist es entscheidend, klare Verfahren und Verantwortlichkeiten zu etablieren.
Vertragsgestaltung mit Geschäftspartnern
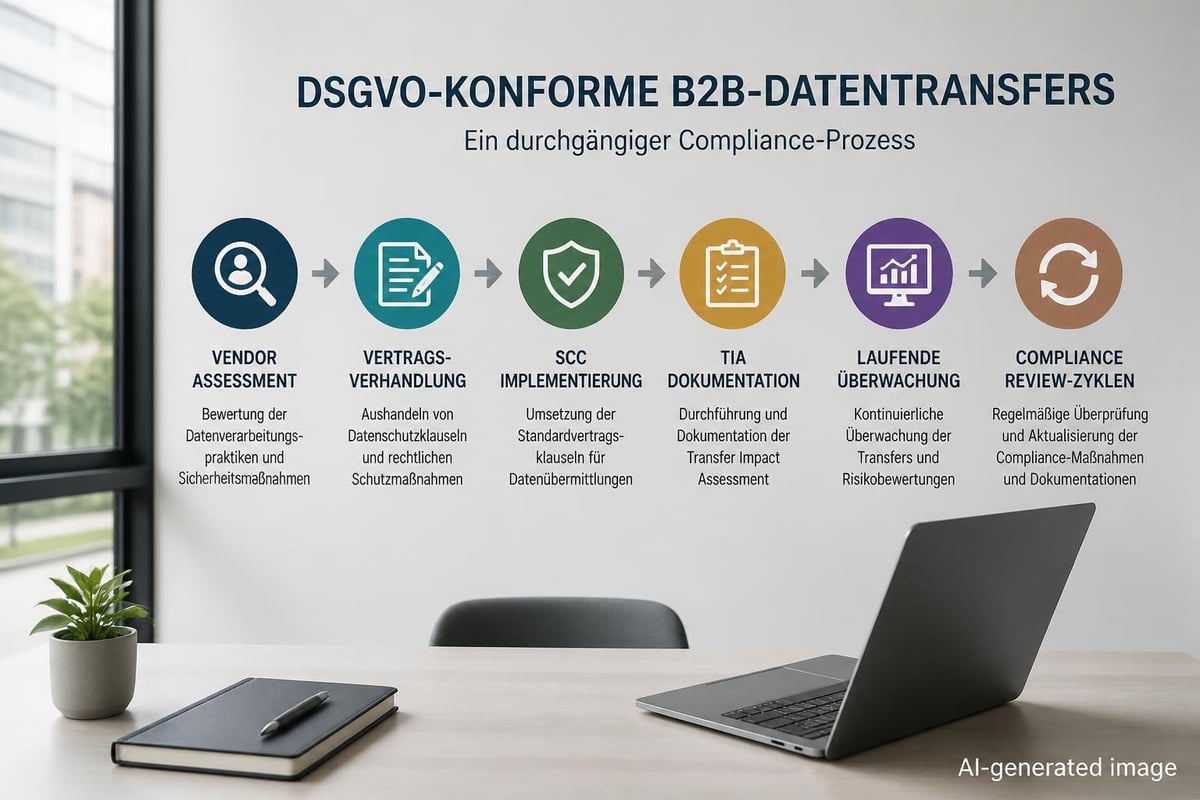
Jeder Datentransfer an einen Geschäftspartner sollte vertraglich abgesichert werden. Dabei müssen folgende Elemente berücksichtigt werden:
Grundlegende Vertragsbestandteile:
- Klare Definition der Datenarten und Verarbeitungszwecke
- Festlegung der Rollen (Verantwortlicher oder Auftragsverarbeiter)
- Integration der relevanten SCC-Module
- Beschreibung der technischen und organisatorischen Maßnahmen
- Regelungen zu Subunternehmern und weiteren Übermittlungen
- Prüfrechte und Audit-Mechanismen
Außerdem sollten Verträge regelmäßig überprüft und bei Bedarf aktualisiert werden. Insbesondere bei langfristigen Geschäftsbeziehungen können sich rechtliche Rahmenbedingungen ändern, wodurch Anpassungen notwendig werden.
Dokumentationspflichten erfüllen
Die DSGVO verlangt umfassende Dokumentation aller Datenverarbeitungsaktivitäten. Somit müssen Unternehmen ein Verzeichnis von Verarbeitungstätigkeiten führen, das auch internationale Datentransfers erfasst.
Mindestinhalte der Dokumentation:
- Name und Kontaktdaten des Empfängers
- Empfängerland und rechtliche Grundlage
- Beschreibung der übermittelten Datenkategorien
- Garantien und Schutzmaßnahmen
- Ergebnisse der Transfer Impact Assessment
- Zeitpunkt und Anlass der Übermittlung
Die deutschen Aufsichtsbehörden bieten Orientierungshilfen zur praktischen Umsetzung dieser Anforderungen. Dennoch sollten Unternehmen eigene, auf ihre Branche zugeschnittene Dokumentationsvorlagen entwickeln.
Besondere Herausforderungen bei Cloud-Diensten
Cloud-Plattformen spielen im B2B-Datentransfer eine zentrale Rolle. Jedoch bringen sie spezifische Herausforderungen mit sich, da Daten häufig auf Servern in verschiedenen Ländern gespeichert oder verarbeitet werden.
Server-Standort und Zugriffsmöglichkeiten
Der physische Standort der Server ist entscheidend für die datenschutzrechtliche Bewertung. Daher bevorzugen viele Unternehmen Anbieter, die ausschließlich in der EU operieren und dies vertraglich garantieren.
Vorteile EU-basierter Cloud-Lösungen:
- Keine Drittlandübermittlung erforderlich
- Vereinfachte Compliance-Anforderungen
- Geringeres Risiko durch staatliche Zugriffe
- Klare Zuständigkeit europäischer Aufsichtsbehörden
Beispielsweise bietet leitzcloud by vBoxx alle Services ausschließlich in ISO-27001-zertifizierten Rechenzentren in Deutschland an, wodurch die Komplexität internationaler Datentransfers entfällt. Außerdem garantiert eine solche Infrastruktur höchste Sicherheitsstandards und vollständige DSGVO-Konformität.
Auftragsverarbeiterverträge richtig gestalten
Bei der Nutzung von Cloud-Diensten tritt der Anbieter typischerweise als Auftragsverarbeiter auf. Somit ist ein Auftragsverarbeitungsvertrag (AVV) gemäß Art. 28 DSGVO obligatorisch.
| Vertragselement | Zweck | Prüfkriterium |
|---|---|---|
| Verarbeitungsgegenstand | Definition der Datenarten | Vollständig und präzise |
| Weisungsbefugnis | Kontrolle über Verarbeitung | Eindeutig geregelt |
| Subunternehmer | Weitergabe an Dritte | Zustimmungspflicht definiert |
| Datensicherheit | Technische Maßnahmen | Konkret beschrieben |
| Löschpflichten | Umgang nach Vertragsende | Fristen und Verfahren |
Jedoch genügt ein Standard-AVV bei internationalen Transfers nicht. Deshalb müssen zusätzlich die SCC integriert und eine TIA durchgeführt werden.
Kontrolle und Compliance-Überwachung
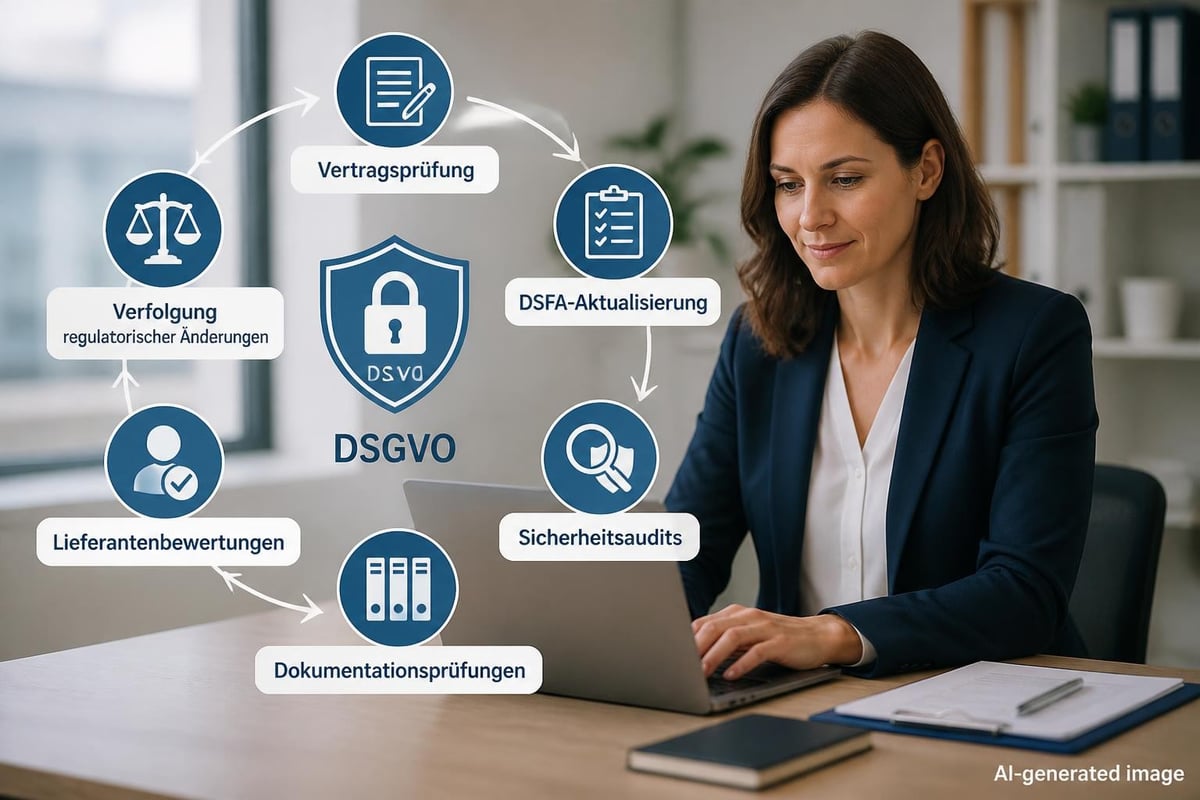
Ein dsgvo konformer datentransfer b2b ist kein einmaliger Akt, sondern ein kontinuierlicher Prozess. Daher müssen Unternehmen Mechanismen etablieren, um die Einhaltung fortlaufend zu überwachen.
Regelmäßige Audits und Überprüfungen
Mindestens jährlich sollten alle internationalen Datentransfers überprüft werden. Dabei sind folgende Aspekte zu kontrollieren:
- Aktualität der Verträge: Sind alle SCC auf dem neuesten Stand?
- Gültigkeit der TIA: Haben sich Rahmenbedingungen im Drittland geändert?
- Wirksamkeit der Schutzmaßnahmen: Funktionieren Verschlüsselung und andere Mechanismen?
- Neue Datentransfers: Wurden alle neuen Übermittlungen erfasst und bewertet?
- Schulungsstand der Mitarbeiter: Kennen alle Beteiligten die Anforderungen?
Außerdem sollten externe Audits in Betracht gezogen werden, um eine unabhängige Perspektive zu erhalten. Die EDPB-Leitlinien zu Datentransfers bieten dabei wichtige Orientierung.
Reaktion auf Datenschutzverletzungen
Trotz aller Vorsichtsmaßnahmen können Datenpannen auftreten. Deshalb müssen Unternehmen Notfallpläne für grenzüberschreitende Datentransfers bereithalten.
Sofortmaßnahmen bei Datenschutzverletzungen:
- Identifikation betroffener Datenkategorien und Personen
- Bewertung des Risikos für die Betroffenen
- Meldung an zuständige Aufsichtsbehörde binnen 72 Stunden
- Information betroffener Personen bei hohem Risiko
- Dokumentation des Vorfalls und getroffener Maßnahmen
- Analyse der Ursachen und Verbesserung der Prozesse
Insbesondere bei internationalen Transfers können Datenpannen komplexe rechtliche Fragen aufwerfen, etwa wenn mehrere Jurisdiktionen betroffen sind. Daher empfiehlt sich die frühzeitige Einbindung eines Datenschutzbeauftragten.
Branchenspezifische Anforderungen
Der dsgvo konforme datentransfer b2b unterscheidet sich je nach Branche erheblich. Dennoch gelten die Grundprinzipien der DSGVO universell, während zusätzliche sektorspezifische Regelungen hinzukommen können.
Gesundheitswesen und besondere Kategorien
Im Gesundheitssektor werden regelmäßig besondere Kategorien personenbezogener Daten verarbeitet (Art. 9 DSGVO). Somit gelten hier besonders strenge Anforderungen an internationale Transfers.
Zusätzliche Schutzmaßnahmen im Gesundheitswesen:
- Verstärkte Verschlüsselung medizinischer Daten
- Strikte Zugriffskontrollen und Protokollierung
- Spezifische Einwilligungen der Patienten
- Berufsgeheimnisse und ärztliche Schweigepflicht
- Nationale Gesundheitsdatenschutzgesetze beachten
Außerdem müssen Gesundheitsdienstleister die Vorgaben der Aufsichtsbehörden zu Drittstaatentransfers besonders sorgfältig umsetzen, da Verstöße hier besonders schwerwiegende Folgen haben können.
Bauwesen und Projektdaten
Im Bauwesen werden häufig sensible Projektdaten mit internationalen Partnern, Planern und Zulieferern ausgetauscht. Dabei müssen Unternehmen sicherstellen, dass auch Geschäftsgeheimnisse und technische Pläne geschützt bleiben.
Typische Datentransfer-Szenarien im Bauwesen:
- Austausch von CAD-Plänen mit Architekten im Ausland
- Übermittlung von Projektzeitplänen an internationale Generalunternehmer
- Teilen von Ausschreibungsunterlagen mit Zulieferern weltweit
- Kommunikation personenbezogener Daten von Baustellenpersonal
Deshalb sollten Bauunternehmen auf spezialisierte Cloud-Lösungen setzen, die sowohl Datenschutz als auch Vertraulichkeit garantieren und gleichzeitig effiziente Zusammenarbeit ermöglichen.
Zukunftsperspektiven und regulatorische Entwicklungen
Die Rechtslage zum dsgvo konformen datentransfer b2b entwickelt sich kontinuierlich weiter. Daher müssen Unternehmen die regulatorischen Entwicklungen aufmerksam verfolgen.
Neue Angemessenheitsbeschlüsse
Die EU-Kommission arbeitet fortlaufend an neuen Angemessenheitsbeschlüssen. Insbesondere das EU-US Data Privacy Framework, das 2023 in Kraft trat, hat den transatlantischen Datenaustausch erheblich vereinfacht. Jedoch bleibt abzuwarten, ob dieses Framework rechtlich Bestand haben wird, nachdem die beiden Vorgänger-Abkommen durch den EuGH gekippt wurden.
Außerdem verhandelt die EU mit weiteren Ländern über Angemessenheitsbeschlüsse, wodurch sich der Kreis zulässiger Transfers erweitern könnte. Dennoch sollten Unternehmen nicht allein auf solche Beschlüsse setzen, sondern stets alternative Garantien vorhalten.
Technologische Entwicklungen
Neue Technologien wie Privacy-Enhancing Technologies (PETs) versprechen, den dsgvo konformen datentransfer b2b zu erleichtern. Diese Technologien ermöglichen die Verarbeitung von Daten, ohne dass diese im Klartext vorliegen müssen.
Innovative Ansätze für sicheren Datentransfer:
- Homomorphe Verschlüsselung: Berechnungen auf verschlüsselten Daten
- Secure Multi-Party Computation: Gemeinsame Datenverarbeitung ohne Offenlegung
- Differential Privacy: Statistische Auswertungen ohne Einzeldaten
- Federated Learning: Verteiltes maschinelles Lernen ohne Datenaustausch
Somit könnten diese Technologien künftig viele Compliance-Herausforderungen technisch lösen. Dennoch befinden sich viele Ansätze noch in der Entwicklung und sind für den breiten B2B-Einsatz noch nicht ausgereift.
Praktische Checkliste für Unternehmen
Um den dsgvo konformen datentransfer b2b systematisch umzusetzen, sollten Unternehmen folgende Checkliste abarbeiten:
Phase 1: Bestandsaufnahme
- Alle internationalen Datentransfers identifizieren und dokumentieren
- Datenkategorien und Empfängerländer erfassen
- Bestehende Verträge und Garantien prüfen
- Lücken in der Compliance identifizieren
Phase 2: Rechtliche Absicherung
- Angemessenheitsbeschlüsse recherchieren
- Passende SCC-Module auswählen und implementieren
- Transfer Impact Assessments durchführen
- Zusätzliche Garantien bei Bedarf vereinbaren
Phase 3: Technische Umsetzung
- Verschlüsselung implementieren
- Zugriffskontrollen einrichten
- Datenminimierung umsetzen
- Monitoring-Systeme etablieren
Phase 4: Dokumentation
- Verzeichnis von Verarbeitungstätigkeiten aktualisieren
- TIA-Ergebnisse schriftlich festhalten
- Verträge archivieren
- Schulungsunterlagen erstellen
Phase 5: Kontinuierliche Überwachung
- Regelmäßige Audits planen
- Rechtliche Entwicklungen beobachten
- Verträge bei Bedarf anpassen
- Mitarbeiter fortlaufend schulen
Insbesondere die kontinuierliche Überwachung wird häufig vernachlässigt, ist jedoch für dauerhafte Compliance unerlässlich. Deshalb sollten Unternehmen klare Verantwortlichkeiten definieren und ausreichend Ressourcen für Datenschutz-Management bereitstellen.
Der dsgvo konforme datentransfer b2b erfordert ein Zusammenspiel aus rechtlichem Verständnis, technischen Schutzmaßnahmen und organisatorischen Prozessen. Dabei sind die Anforderungen komplex, aber mit strukturiertem Vorgehen durchaus umsetzbar. Unternehmen, die auf EU-basierte Infrastruktur setzen, vereinfachen ihre Compliance erheblich und minimieren rechtliche Risiken. leitzcloud by vBoxx bietet genau diese Sicherheit mit vollständig in Deutschland gehosteten, ISO-27001-zertifizierten Lösungen für Cloud-Speicher, Kommunikation und Passwort-Management, sodass Ihre Geschäftsdaten rechtssicher und ohne komplexe Drittlandtransfers verarbeitet werden.