
Die Europäische Union hat mit der AI Act Verordnung (EU) 2024/1689 den weltweit ersten umfassenden Rechtsrahmen für künstliche Intelligenz geschaffen. Unternehmen, die KI-Systeme entwickeln, einsetzen oder vertreiben, stehen vor der Herausforderung, ihre Prozesse und Technologien an die neuen Anforderungen anzupassen. Dabei geht es nicht nur um die Vermeidung von Bußgeldern, sondern auch um Wettbewerbsvorteile durch vertrauenswürdige, sichere KI-Lösungen. Die eu ai act compliance unternehmen betrifft sowohl Anbieter als auch Anwender von KI-Systemen und erfordert eine systematische Herangehensweise an Risikobewertung, Dokumentation und technische Umsetzung. Dieser Leitfaden bietet eine strukturierte Übersicht über die wichtigsten Compliance-Anforderungen und praktische Schritte zur Umsetzung.
Grundlagen der AI Act Verordnung für Unternehmen
Der offizielle AI Act definiert klare Verantwortlichkeiten und Anforderungen, die Unternehmen bis zu verschiedenen Stichtagen erfüllen müssen. Dabei unterscheidet die Verordnung zwischen Anbietern, die KI-Systeme entwickeln oder in Verkehr bringen, und Betreibern, die solche Systeme im eigenen Geschäftsbetrieb einsetzen.
Anwendungsbereich und betroffene Akteure
Die Verordnung gilt für alle Organisationen, die innerhalb der EU KI-Systeme bereitstellen oder nutzen. Außerdem erstreckt sich der Anwendungsbereich auch auf Unternehmen außerhalb der EU, deren KI-Systeme Auswirkungen auf Personen in der Union haben.
Hauptakteure im AI Act:
- Anbieter (Provider): Unternehmen, die KI-Systeme entwickeln oder in Verkehr bringen
- Betreiber (Deployer): Organisationen, die KI-Systeme unter eigener Verantwortung nutzen
- Importeure: Akteure, die KI-Systeme aus Drittländern in die EU einführen
- Händler: Vertriebspartner, die KI-Systeme auf dem EU-Markt verfügbar machen
- Bevollmächtigte: Vertreter für Anbieter außerhalb der EU
Die eu ai act compliance unternehmen erfordert zunächst eine klare Identifikation der eigenen Rolle im KI-Ökosystem. Viele Organisationen nehmen dabei mehrere Rollen gleichzeitig ein, beispielsweise als Betreiber von eingekauften KI-Lösungen und als Anbieter eigener KI-gestützter Produkte.
Zeitplan und Inkrafttretensfristen
Die Verordnung tritt gestaffelt in Kraft, wobei bestimmte Bestimmungen bereits vor anderen anwendbar werden. Diese zeitliche Staffelung ermöglicht Unternehmen eine schrittweise Anpassung ihrer Systeme und Prozesse.
| Frist | Anwendbare Bestimmungen | Betroffene Systeme |
|---|---|---|
| Februar 2025 | Verbot unzulässiger KI-Praktiken | Manipulative Systeme, Social Scoring, biometrische Echtzeit-Fernidentifizierung |
| August 2026 | GPAI-Verpflichtungen | General Purpose AI Modelle mit systemischem Risiko |
| August 2027 | Hochrisiko-Anforderungen (neue Systeme) | Alle neu in Verkehr gebrachten Hochrisiko-Systeme |
| August 2030 | Hochrisiko-Anforderungen (Bestandssysteme) | Bereits im Einsatz befindliche Hochrisiko-Systeme |
Somit haben Unternehmen unterschiedliche Vorbereitungszeiten, je nachdem, welche Kategorien von KI-Systemen sie entwickeln oder einsetzen. Dennoch empfiehlt sich eine frühzeitige Auseinandersetzung mit allen Anforderungen, da die Implementierung umfassender Compliance-Maßnahmen Zeit und Ressourcen erfordert.
Risikoklassifizierung: Der erste Schritt zur Compliance
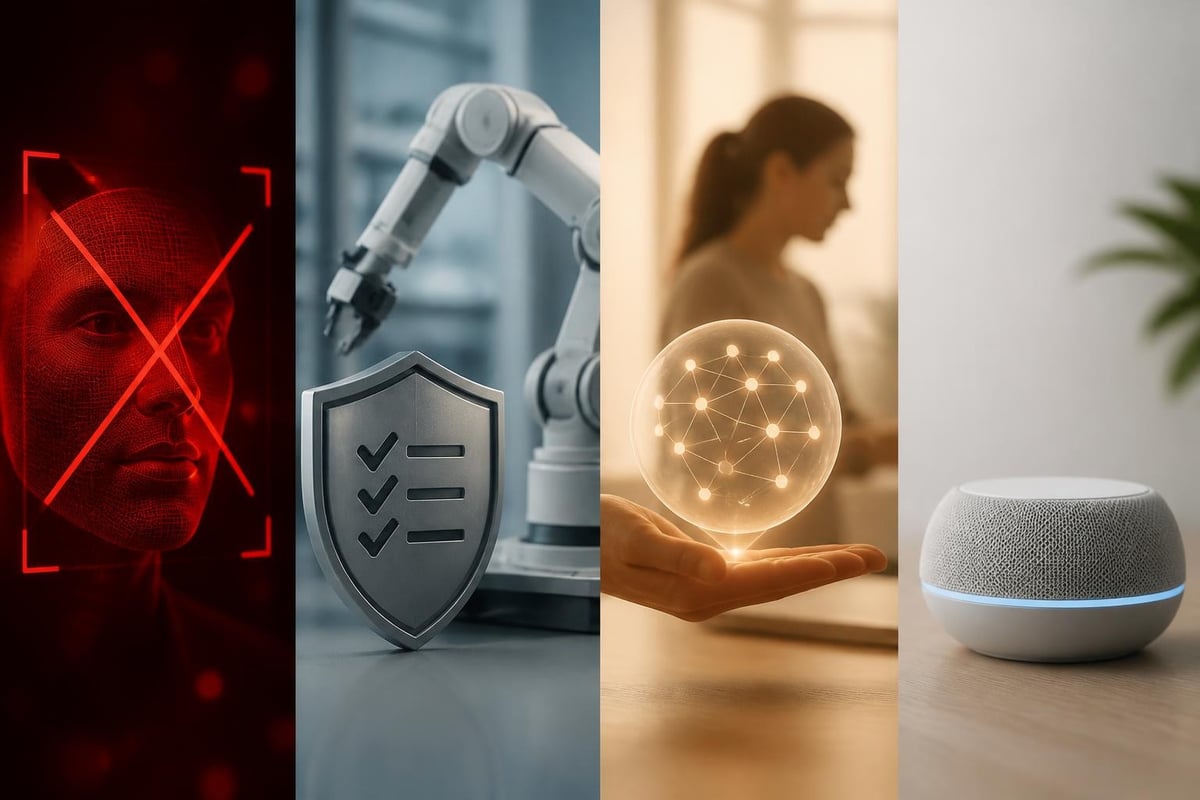
Die eu ai act compliance unternehmen beginnt mit der systematischen Klassifizierung aller eingesetzten oder angebotenen KI-Systeme. Der AI Act unterscheidet vier Risikokategorien, die jeweils unterschiedliche Compliance-Anforderungen nach sich ziehen.
Unzulässige KI-Praktiken
Diese Systeme sind grundsätzlich verboten und dürfen nicht entwickelt, in Verkehr gebracht oder verwendet werden. Die Kategorie umfasst Anwendungen, die als zu risikobehaftet für fundamentale Rechte gelten.
Verbotene Praktiken:
- Unterschwellige Manipulation von Personen
- Ausnutzung von Vulnerabilitäten spezifischer Gruppen
- Social Scoring durch Behörden
- Biometrische Echtzeit-Fernidentifizierung im öffentlichen Raum (mit wenigen Ausnahmen)
- Emotionserkennung am Arbeitsplatz oder in Bildungseinrichtungen
Hochrisiko-Systeme und ihre Anforderungen
Hochrisiko-Systeme unterliegen den strengsten Anforderungen des AI Act. Die Klassifizierung als Hochrisiko-System erfolgt anhand eines Katalogs spezifischer Anwendungsbereiche sowie durch Bezug auf EU-Produktsicherheitsvorschriften.
Hochrisiko-Anwendungsbereiche:
- Biometrische Identifizierung und Kategorisierung
- Kritische Infrastruktur-Management
- Allgemeine und berufliche Bildung
- Beschäftigung, Personalmanagement und Selbstständigkeit
- Zugang zu wesentlichen privaten und öffentlichen Diensten
- Strafverfolgung
- Migration, Asyl und Grenzkontrolle
- Rechtspflege und demokratische Prozesse
Für diese Systeme müssen Anbieter umfassende technische Dokumentationen erstellen, Risikomanagementsysteme implementieren und eine EU-Konformitätsbewertung durchführen. Außerdem sind kontinuierliche Überwachung nach der Markteinführung und Meldepflichten bei schwerwiegenden Vorfällen vorgeschrieben.
Transparenzpflichten für bestimmte KI-Systeme
Systeme mit begrenztem Risiko unterliegen primär Transparenzanforderungen. Nutzer müssen klar darüber informiert werden, dass sie mit einem KI-System interagieren.
Betroffene Systeme:
- Chatbots und Konversations-KI
- Emotionserkennungssysteme
- Biometrische Kategorisierung
- Deepfakes und synthetische Inhalte
Daher müssen Unternehmen, die solche Systeme einsetzen, sicherstellen, dass Nutzer eindeutig und rechtzeitig über die KI-gestützte Interaktion informiert werden. Diese Transparenzpflicht lässt sich in der Regel durch klare Kennzeichnungen und Hinweise erfüllen.
Technische und organisatorische Compliance-Maßnahmen
Die eu ai act compliance unternehmen erfordert konkrete technische und organisatorische Schritte, die über die reine rechtliche Bewertung hinausgehen. Insbesondere für Hochrisiko-Systeme sind umfassende Maßnahmen notwendig.
Risikomanagementsystem etablieren
Ein kontinuierliches Risikomanagementsystem bildet das Fundament der Compliance. Dieses System muss den gesamten Lebenszyklus des KI-Systems abdecken und regelmäßig aktualisiert werden.
Kernelemente des Risikomanagementsystems:
- Risikoidentifikation: Systematische Analyse potenzieller Risiken für Gesundheit, Sicherheit und Grundrechte
- Risikobewertung: Einschätzung der Wahrscheinlichkeit und Schwere identifizierter Risiken
- Risikominderung: Implementierung technischer und organisatorischer Maßnahmen
- Restrisikobewertung: Evaluation verbleibender Risiken nach Minderungsmaßnahmen
- Dokumentation: Lückenlose Aufzeichnung aller Schritte und Entscheidungen
Dabei müssen auch Risiken berücksichtigt werden, die aus vorhersehbarer Fehlanwendung oder missbräuchlicher Nutzung entstehen können. Das Risikomanagementsystem sollte außerdem in bestehende Unternehmensstrukturen integriert werden, um Synergien mit anderen Compliance-Bereichen zu nutzen.
Datenqualität und Data Governance
Die Qualität der Trainingsdaten bestimmt maßgeblich die Leistungsfähigkeit und Fairness von KI-Systemen. Der AI Act stellt daher klare Anforderungen an Datenmanagement-Praktiken.
| Anforderung | Beschreibung | Umsetzungsmaßnahmen |
|---|---|---|
| Relevanz | Daten müssen für den Verwendungszweck geeignet sein | Anforderungsanalyse, Datenauswahl-Kriterien |
| Repräsentativität | Datensätze müssen relevante Szenarien abbilden | Diversitätsanalyse, Bias-Prüfung |
| Fehlerfreiheit | Minimierung von Fehlern und Inkonsistenzen | Datenvalidierung, Qualitätsprüfung |
| Vollständigkeit | Angemessener Umfang für Trainings- und Testzwecke | Gap-Analyse, Ergänzung fehlender Datenpunkte |
Insbesondere die Interaktion zwischen AI Act und DSGVO erfordert besondere Aufmerksamkeit. Die Stellungnahme des EDPB zur Nutzung personenbezogener Daten für KI-Modelle bietet wichtige Orientierung für diese Schnittstelle. Unternehmen, die bereits DSGVO-konforme Cloud-Lösungen nutzen, haben hier bereits eine solide Grundlage.
Technische Dokumentation und Konformitätsbewertung
Für Hochrisiko-Systeme ist eine umfassende technische Dokumentation verpflichtend. Diese muss alle relevanten Informationen enthalten, die für eine Konformitätsbewertung erforderlich sind.
Inhalt der technischen Dokumentation:
- Detaillierte Beschreibung des KI-Systems und seiner Zweckbestimmung
- Entwicklungsprozess und Design-Spezifikationen
- Datenmanagement-Praktiken und verwendete Datensätze
- Risikoanalyse und Minderungsmaßnahmen
- Testverfahren und Validierungsergebnisse
- Qualitätsmanagementsystem
- Informationen zu Updates und Modifikationen
Somit entsteht ein umfassender Nachweis über die Konformität des Systems. Die Dokumentation muss für mindestens zehn Jahre nach dem Inverkehrbringen aufbewahrt werden. Außerdem sollte sie so strukturiert sein, dass Aufsichtsbehörden bei Bedarf schnell Zugang zu relevanten Informationen erhalten.
Cybersecurity und technische Robustheit
Die ENISA-Empfehlungen zu Cybersecurity-Praktiken für KI bieten wertvolle Orientierung für die technische Absicherung von KI-Systemen. Der AI Act fordert explizit angemessene Cybersecurity-Maßnahmen über den gesamten Lebenszyklus.
Sicherheitsanforderungen für KI-Systeme
KI-Systeme müssen gegen unbefugte Zugriffe, Manipulation und andere Sicherheitsbedrohungen geschützt werden. Dies umfasst sowohl präventive Maßnahmen als auch Detektions- und Reaktionsmechanismen.
Technische Sicherheitsmaßnahmen:
- Verschlüsselung von Trainingsdaten und Modellen
- Zugriffskontrollen und Authentifizierungsmechanismen
- Schutz vor Adversarial Attacks und Model Poisoning
- Sichere Entwicklungsumgebungen und Code-Reviews
- Logging und Monitoring von Systemaktivitäten
- Backup- und Recovery-Verfahren
Darüber hinaus müssen KI-Systeme resilient gegenüber Fehlern, Inkonsistenzen und unerwarteten Eingaben sein. Die eu ai act compliance unternehmen verlangt nachweisbare Testverfahren, die diese Robustheit unter verschiedenen Bedingungen validieren.
Menschliche Aufsicht und Human Oversight
Hochrisiko-Systeme müssen so konzipiert sein, dass sie von natürlichen Personen effektiv überwacht werden können. Diese menschliche Aufsicht dient als zusätzliche Sicherheitsebene.
Arten der menschlichen Aufsicht:
- Human-in-the-loop: Menschliche Entscheidung vor jeder Systemausgabe
- Human-on-the-loop: Menschliche Überwachung während des Betriebs mit Interventionsmöglichkeit
- Human-in-command: Menschliche Kontrolle über Systemparameter und Einsatzkontext
Folglich müssen Benutzeroberflächen so gestaltet sein, dass Aufsichtspersonen Systemausgaben verstehen, interpretieren und bei Bedarf korrigieren können. Dies erfordert eine klare Darstellung von Vertrauenswerten, Unsicherheiten und zugrunde liegenden Faktoren für KI-Entscheidungen.
Organisatorische Governance und Verantwortlichkeiten
Die erfolgreiche Implementierung der eu ai act compliance unternehmen erfordert klare organisatorische Strukturen und definierte Verantwortlichkeiten. Eine effektive KI-Governance integriert rechtliche, technische und geschäftliche Perspektiven.
Aufbau einer KI-Governance-Struktur
Unternehmen sollten dedizierte Rollen und Prozesse für die Verwaltung von KI-Systemen etablieren. Diese Struktur sollte sowohl operative als auch strategische Ebenen umfassen.
Empfohlene Rollen und Gremien:
- AI Compliance Officer: Zentrale Verantwortung für die Einhaltung des AI Act
- KI-Ethikrat: Beratung zu ethischen Fragen und Grundrechts-Implikationen
- Technisches KI-Team: Implementierung und Wartung von KI-Systemen
- Risikomanagement-Beauftragter: Koordination der Risikobewertungen
- Datenschutzbeauftragter: Schnittstelle zu DSGVO-Anforderungen
Dabei sollten bestehende Governance-Strukturen genutzt und erweitert werden, anstatt parallele Systeme zu schaffen. Die Integration mit Datenschutz, IT-Sicherheit und Compliance-Funktionen schafft Synergien und vermeidet Redundanzen.
Schulung und Kompetenzaufbau
Die eu ai act compliance unternehmen setzt voraus, dass Mitarbeitende über angemessene Kenntnisse und Fähigkeiten verfügen. Dies betrifft sowohl technische Teams als auch Führungskräfte und Endnutzer.
Schulungsschwerpunkte nach Zielgruppe:
| Zielgruppe | Schulungsinhalte | Häufigkeit |
|---|---|---|
| Führungskräfte | Strategische Implikationen, Haftungsrisiken, Governance-Prinzipien | Jährlich |
| Entwickler | Technische Anforderungen, Dokumentationspflichten, sichere KI-Entwicklung | Quartalsweise |
| Betreiber | Bedienung, Überwachung, Incident-Meldung | Bei Systemeinführung + jährlich |
| Compliance-Team | Rechtliche Anforderungen, Auditverfahren, Behördenkommunikation | Halbjährlich |
Außerdem sollten Schulungsprogramme kontinuierlich aktualisiert werden, um neue Leitlinien und Best Practices zu berücksichtigen. Die Ressourcen des AI Act Service Desk bieten aktuelle Informationen und praktische Hilfestellungen.
Besondere Anforderungen für General Purpose AI
Anbieter von General Purpose AI-Modellen (GPAI) unterliegen spezifischen Verpflichtungen, die je nach systemischem Risiko variieren. Diese Kategorie umfasst Large Language Models und andere vielseitig einsetzbare KI-Systeme.
Grundlegende GPAI-Verpflichtungen
Alle GPAI-Anbieter müssen bestimmte Transparenz- und Dokumentationspflichten erfüllen, unabhängig davon, ob ihr Modell als systemisches Risiko eingestuft wird.
Kernpflichten für GPAI-Anbieter:
- Bereitstellung technischer Dokumentation für nachgelagerte Anbieter
- Informationen über Trainingsdaten und verwendete Urheberrechte
- Transparente Publikation der Modell-Capabilities
- Etablierung einer Policy zur Einhaltung des EU-Urheberrechts
- Veröffentlichung einer ausreichend detaillierten Zusammenfassung der Trainingsinhalte
Darüber hinaus müssen GPAI-Anbieter Mechanismen implementieren, die es nachgelagerten Anbietern ermöglichen, ihre eigenen Compliance-Verpflichtungen zu erfüllen. Dies schließt die Bereitstellung relevanter Informationen über Modell-Limitationen und potenzielle Risiken ein.
Systemische Risiken und erweiterte Pflichten
GPAI-Modelle mit systemischem Risiko unterliegen zusätzlichen Anforderungen. Ein Modell gilt als systemisches Risiko, wenn die für sein Training verwendete Rechenleistung 10^25 FLOPs überschreitet oder wenn es von der Europäischen Kommission entsprechend eingestuft wird.
Zusätzliche Pflichten bei systemischem Risiko:
- Modell-Evaluierung gemäß standardisierter Protokolle
- Bewertung und Minderung systemischer Risiken
- Tracking und Reporting schwerwiegender Vorfälle
- Angemessene Cybersecurity-Maßnahmen
- Berichterstattung zu Energieverbrauch
Das European AI Office übernimmt die Aufsicht über diese GPAI-Modelle und entwickelt Codes of Practice, die Best Practices und harmonisierte Ansätze fördern. Unternehmen sollten diese Entwicklungen aktiv verfolgen und an Konsultationsprozessen teilnehmen.
Marktüberwachung und behördliche Zusammenarbeit
Die Durchsetzung des AI Act erfolgt durch nationale Marktüberwachungsbehörden und auf EU-Ebene durch das AI Office. Unternehmen müssen auf Auskunftsersuchen und Inspektionen vorbereitet sein.
Meldepflichten und Incident Management
Anbieter von Hochrisiko-Systemen müssen schwerwiegende Vorfälle unverzüglich an die zuständigen Behörden melden. Dies erfordert etablierte Prozesse zur Erkennung, Bewertung und Meldung von Incidents.
Meldepflichtige Vorfälle:
- Verstöße gegen Grundrechte
- Tod oder schwere Gesundheitsschäden
- Erhebliche Sach- oder Umweltschäden
- Weitreichende Störungen kritischer Infrastrukturen
Somit müssen Unternehmen interne Meldeketten definieren und technische Systeme zur Incident-Detection implementieren. Die Meldung muss innerhalb definierter Fristen erfolgen und alle relevanten Informationen enthalten. Außerdem sind betroffene Betreiber und gegebenenfalls betroffene Personen zu informieren.
Vorbereitung auf Audits und Inspektionen
Marktüberwachungsbehörden haben umfassende Befugnisse, um die Einhaltung des AI Act zu überprüfen. Dies umfasst Vor-Ort-Inspektionen, Dokumentenprüfungen und technische Tests.
Vorbereitung auf behördliche Prüfungen:
- Vollständige und aktuelle technische Dokumentation
- Nachvollziehbare Aufzeichnung von Design-Entscheidungen
- Dokumentierte Risikobewertungen und Minderungsmaßnahmen
- Testprotokolle und Validierungsergebnisse
- Organisatorische Nachweise (Schulungen, Verantwortlichkeiten)
Dennoch sollten Unternehmen Audits nicht als Bedrohung, sondern als Gelegenheit zur Verbesserung betrachten. Proaktive Kommunikation und Transparenz gegenüber Behörden können das Vertrauen stärken und zu konstruktiven Dialogen führen.
Praktische Schritte zur Umsetzung
Die eu ai act compliance unternehmen lässt sich durch einen systematischen Implementierungsansatz erreichen. Folgende Schritte bieten einen praxisorientierten Fahrplan für Organisationen jeder Größe.
Phase 1: Bestandsaufnahme und Klassifizierung
Der erste Schritt besteht darin, alle KI-Systeme im Unternehmen zu identifizieren und zu katalogisieren. Dies umfasst sowohl selbst entwickelte als auch von Dritten bezogene Systeme.
Bestandsaufnahme-Checkliste:
- Vollständiges Inventar aller KI-Systeme und -Komponenten
- Identifikation von Anbietern, Betreibern und anderen Rollen
- Dokumentation von Zweck und Einsatzkontext jedes Systems
- Erste Risikoeinschätzung basierend auf Anwendungsbereich
- Erfassung bestehender Dokumentation und Governance-Strukturen
Dabei sollten auch geplante KI-Projekte berücksichtigt werden, um Compliance von Beginn an in die Entwicklung zu integrieren. Die Bestandsaufnahme bildet die Grundlage für alle weiteren Compliance-Aktivitäten.
Phase 2: Gap-Analyse und Maßnahmenplanung
Nach der Klassifizierung folgt eine detaillierte Analyse der Lücken zwischen Ist-Zustand und regulatorischen Anforderungen. Diese Gap-Analyse identifiziert konkrete Handlungsbedarfe.
Gap-Analyse nach Bereichen:
| Bereich | Prüfpunkte | Typische Gaps |
|---|---|---|
| Risikomanagement | Systematik, Dokumentation, Aktualisierung | Fehlende formale Prozesse |
| Datenqualität | Governance, Bias-Prüfung, Dokumentation | Unzureichende Datenvalidierung |
| Technische Dokumentation | Vollständigkeit, Struktur, Wartung | Lückenhafte Aufzeichnungen |
| Cybersecurity | Schutzmaßnahmen, Monitoring, Incident Response | Unzureichende KI-spezifische Sicherheit |
| Human Oversight | Mechanismen, Schulung, Verantwortlichkeiten | Fehlende Aufsichtsstrukturen |
Anschließend werden priorisierte Maßnahmenpläne entwickelt, die Verantwortlichkeiten, Zeitpläne und Ressourcen definieren. Dabei sollten kritische Compliance-Gaps mit hoher Priorität und kurzen Fristen adressiert werden.
Phase 3: Implementierung und Monitoring
Die Umsetzungsphase transformiert Pläne in konkrete technische und organisatorische Maßnahmen. Diese Phase erfordert enge Zusammenarbeit zwischen verschiedenen Abteilungen.
Implementierungs-Workstreams:
- Technische Anpassungen: Entwicklung fehlender Funktionen, Sicherheitsmaßnahmen, Monitoring-Tools
- Dokumentation: Erstellung und Aktualisierung technischer Dokumentationen, Prozessbeschreibungen
- Organisatorische Maßnahmen: Etablierung von Governance-Strukturen, Rollen, Prozessen
- Schulung: Durchführung von Trainings für alle relevanten Mitarbeitergruppen
- Lieferantenmanagement: Abstimmung mit Drittanbietern, vertragliche Anpassungen
Folglich entsteht ein kontinuierlicher Verbesserungsprozess, der regelmäßige Reviews und Anpassungen umfasst. Monitoring-Mechanismen stellen sicher, dass die Compliance auch bei Systemänderungen und regulatorischen Updates erhalten bleibt.
Wirtschaftliche Perspektive und Wettbewerbsvorteile
Compliance mit dem AI Act ist nicht nur eine rechtliche Notwendigkeit, sondern kann auch strategische Vorteile bieten. Unternehmen, die frühzeitig in vertrauenswürdige KI investieren, positionieren sich vorteilhaft im Markt.
Kosten-Nutzen-Betrachtung
Die Implementierung der eu ai act compliance unternehmen verursacht zunächst Aufwände, bietet jedoch langfristig erhebliche Vorteile.
Kostenaspekte:
- Entwicklung und Implementierung von Compliance-Maßnahmen
- Externe Beratung und rechtliche Unterstützung
- Schulungen und Kompetenzaufbau
- Dokumentations- und Auditaufwände
- Laufende Überwachung und Wartung
Nutzenaspekte:
- Vermeidung von Bußgeldern (bis zu 35 Millionen Euro oder 7% des Jahresumsatzes)
- Wettbewerbsvorteile durch vertrauenswürdige KI
- Verbesserte Risikomanagement-Fähigkeiten
- Stärkere Kundenbindung durch Transparenz
- Erleichterte internationale Geschäftstätigkeit
Daher sollte Compliance als Investition in langfristige Geschäftsfähigkeit betrachtet werden. Organisationen, die Compliance-Anforderungen in ihre Produktentwicklung integrieren, reduzieren nachträgliche Anpassungsaufwände erheblich.
Vertrauensbildung und Marktdifferenzierung
Der AI Act schafft einen Rahmen für vertrauenswürdige KI, der von Kunden und Partnern zunehmend geschätzt wird. Unternehmen können Compliance als Qualitätsmerkmal kommunizieren.
Marketingpotenziale:
- Zertifizierungen: Konformitätsbescheinigungen als Vertrauenssignal
- Transparenz: Offenlegung von KI-Nutzung als Differenzierungsmerkmal
- Ethische Positionierung: Commitment zu verantwortungsvoller KI
- Kundenvertrauen: Nachweisliche Grundrechts-Compliance
Insbesondere in sensiblen Branchen wie Gesundheitswesen, Finanzdienstleistungen oder Bildung kann AI Act-Compliance zum entscheidenden Auswahlkriterium werden. Unternehmen, die sichere und konforme Infrastrukturen für KI-Anwendungen bereitstellen, können von dieser Entwicklung profitieren.
Sektorspezifische Besonderheiten
Verschiedene Branchen sehen sich mit spezifischen Herausforderungen bei der eu ai act compliance unternehmen konfrontiert. Die Anforderungen variieren je nach typischen KI-Anwendungen im jeweiligen Sektor.
Gesundheitswesen und Medizintechnik
KI-Systeme im Gesundheitsbereich fallen häufig in die Hochrisiko-Kategorie, insbesondere wenn sie für Diagnose, Behandlungsempfehlungen oder Patientenüberwachung eingesetzt werden.
Besondere Anforderungen:
- Strikte klinische Validierung und evidenzbasierte Nachweise
- Integration mit Medizinprodukte-Verordnungen (MDR/IVDR)
- Besonders hohe Anforderungen an Erklärbarkeit und Transparenz
- Umfassende Dokumentation medizinischer Entscheidungsprozesse
- Enge Zusammenarbeit mit benannten Stellen
Außerdem müssen Gesundheitsorganisationen die Interaktion zwischen AI Act, DSGVO und medizinspezifischen Datenschutzvorschriften beachten. Die Empfehlungen der FRA zur Fundamental Rights Impact Assessment bieten hier wertvolle Orientierung.
Bildungssektor
KI-Anwendungen für Bildungszwecke, etwa adaptive Lernsysteme oder Prüfungsverfahren, unterliegen ebenfalls der Hochrisiko-Klassifizierung.
Kritische Compliance-Aspekte:
- Schutz besonders vulnerabler Gruppen (Kinder, Jugendliche)
- Diskriminierungsfreiheit bei Bewertung und Zugangsentscheidungen
- Transparenz gegenüber Lernenden und Erziehungsberechtigten
- Datenschutz bei Verarbeitung von Bildungsdaten
- Nachweisliche Qualität und pädagogische Validität
Bildungseinrichtungen sollten außerdem ethische Leitlinien entwickeln, die über die regulatorischen Mindestanforderungen hinausgehen und die besonderen Schutzbedarfe junger Menschen berücksichtigen.
Finanzdienstleistungen und Banken
Im Finanzsektor werden KI-Systeme unter anderem für Kreditwürdigkeitsprüfungen, Betrugserkennung und Risikobewertung eingesetzt.
Compliance-Schwerpunkte:
- Nachvollziehbarkeit von Kreditentscheidungen
- Schutz vor diskriminierenden Algorithmen
- Integration mit bestehenden Finanzregulierungen
- Robustheit gegen Manipulation und Adversarial Attacks
- Erklärbarkeit gegenüber Kunden und Aufsichtsbehörden
Folglich müssen Finanzinstitute ihre KI-Governance eng mit bestehenden Compliance-Strukturen verzahnen. Die Kombination aus AI Act, DSGVO und sektorspezifischen Vorschriften erfordert koordinierte Ansätze.
Internationale Perspektive und grenzüberschreitende Aktivitäten
Der AI Act beeinflusst nicht nur europäische Unternehmen, sondern auch internationale Organisationen mit EU-Bezug. Die Verordnung hat potenzielle Auswirkungen als globaler Standard.
Extraterritoriale Wirkung
Der AI Act gilt auch für Anbieter und Betreiber außerhalb der EU, wenn deren KI-Systeme Auswirkungen auf Personen in der Union haben. Dies ähnelt der extraterritorialen Reichweite der DSGVO.
Betroffene internationale Akteure:
- Nicht-EU-Unternehmen, die KI-Systeme in der EU anbieten
- Organisationen, deren KI-Systeme Outputs in der EU generieren
- Cloud-Anbieter, die KI-Services für EU-Kunden bereitstellen
- Internationale Konzerne mit EU-Niederlassungen
Daher müssen auch außereuropäische Unternehmen Compliance-Maßnahmen ergreifen oder Bevollmächtigte in der EU benennen. Die globale Reichweite macht den AI Act zu einem faktischen internationalen Standard.
Harmonisierung mit anderen Rechtsrahmen
Verschiedene Länder und Regionen entwickeln eigene KI-Regulierungen. Die OECD-Empfehlungen zu vertrauenswürdiger KI bieten einen internationalen Referenzrahmen, der mit dem AI Act weitgehend harmoniert.
Internationale Entwicklungen:
- USA: Sektorspezifische Ansätze und Selbstregulierung, Executive Orders zu KI-Sicherheit
- Großbritannien: Prinzipienbasierter Ansatz mit Fokus auf bestehende Regulierungsbehörden
- China: Umfassende KI-Regulierung mit Fokus auf Kontrolle und Sicherheit
- Kanada: Entwicklung des Artificial Intelligence and Data Act (AIDA)
Unternehmen mit globaler Präsenz sollten Compliance-Strategien entwickeln, die verschiedene Rechtsrahmen berücksichtigen. Der AI Act kann dabei als Basis-Standard dienen, der in den meisten Jurisdiktionen anerkannt wird.
Technologie-Infrastruktur für Compliance
Die technische Infrastruktur spielt eine zentrale Rolle bei der Umsetzung der eu ai act compliance unternehmen. Sichere, zuverlässige Systeme bilden das Fundament für konforme KI-Anwendungen.
Anforderungen an Cloud-Plattformen
Organisationen, die KI-Systeme in Cloud-Umgebungen betreiben, müssen sicherstellen, dass ihre Infrastruktur die AI Act-Anforderungen unterstützt.
Kritische Infrastruktur-Aspekte:
- Datensouveränität: Speicherung in EU-Rechenzentren für Kontrolle über Datenflüsse
- Sicherheitszertifizierungen: ISO 27001 und vergleichbare Standards als Compliance-Grundlage
- Verschlüsselung: End-to-End-Verschlüsselung für Trainingsdaten und Modelle
- Zugriffskontrolle: Granulare Berechtigungen und Audit-Logs
- Versionierung: Nachvollziehbare Dokumentation von Änderungen an Daten und Modellen
Für Unternehmen, die ihre KI-Projekte auf einer sicheren, DSGVO-konformen Basis aufbauen möchten, bietet die leitzcloud Suite Demo einen Einblick in integrierte Business-Lösungen mit deutschem Hosting, die als Infrastruktur-Fundament für Compliance-Anforderungen dienen können.
Dokumentations- und Versionierungssysteme
Umfassende Dokumentation ist ein Kernpfeiler der Compliance. Technische Systeme sollten die lückenlose Aufzeichnung aller relevanten Informationen unterstützen.
Funktionale Anforderungen:
- Automatisierte Erfassung von Entwicklungsschritten und Entscheidungen
- Versionskontrolle für Modelle, Daten und Konfigurationen
- Sichere Archivierung mit langfristiger Verfügbarkeit
- Strukturierte Ablage gemäß AI Act-Dokumentationsanforderungen
- Exportfunktionen für Behördenanfragen
Dementsprechend sollten Unternehmen in Dokumentations-Tools investieren, die speziell auf AI Act-Anforderungen zugeschnitten sind oder entsprechend konfiguriert werden können.
Die erfolgreiche Umsetzung der eu ai act compliance unternehmen erfordert einen systematischen, langfristigen Ansatz, der technische, organisatorische und rechtliche Dimensionen integriert. Unternehmen, die frühzeitig in Compliance investieren, sichern nicht nur rechtliche Konformität, sondern schaffen auch Wettbewerbsvorteile durch vertrauenswürdige KI-Systeme. Für Organisationen, die ihre technische Infrastruktur auf eine sichere, DSGVO-konforme Basis stellen möchten, bietet leitzcloud by vBoxx umfassende Business-Lösungen mit deutschem Hosting in ISO-27001-zertifizierten Rechenzentren. Diese Infrastruktur unterstützt die Implementierung von KI-Projekten mit den erforderlichen Sicherheits- und Compliance-Standards und ermöglicht Unternehmen eine zukunftssichere digitale Transformation.