
Die digitale Zusammenarbeit erfordert den kontinuierlichen Austausch sensibler Geschäftsdaten zwischen Teams, Partnern und Kunden. Dabei stellt datenschutzkonformer Filetransfer eine zentrale Herausforderung dar, insbesondere wenn personenbezogene Daten übertragen werden. Unternehmen müssen nicht nur technische Sicherheitsmaßnahmen implementieren, sondern außerdem die rechtlichen Vorgaben der DSGVO erfüllen. Dieser Artikel beleuchtet die wesentlichen Anforderungen, technischen Implementierungen und organisatorischen Prozesse, die notwendig sind, um Dateiübertragungen rechtskonform und sicher zu gestalten.
Rechtliche Grundlagen für datenschutzkonformen Filetransfer
Die Datenschutz-Grundverordnung bildet das Fundament für jeden datenschutzkonformen Filetransfer in der Europäischen Union. Artikel 32 DSGVO verpflichtet Verantwortliche und Auftragsverarbeiter, geeignete technische und organisatorische Maßnahmen zu implementieren, um ein angemessenes Schutzniveau zu gewährleisten. Dabei müssen Unternehmen den Stand der Technik, die Implementierungskosten sowie die Art, den Umfang und die Zwecke der Verarbeitung berücksichtigen.
Grundprinzipien der DSGVO für Dateitransfers
Bei der Übertragung von Dateien mit personenbezogenen Daten gelten mehrere fundamentale Prinzipien:
-
Rechtmäßigkeit und Transparenz: Jeder Transfer muss auf einer rechtlichen Grundlage basieren
-
Zweckbindung: Dateien dürfen ausschließlich für festgelegte Zwecke übertragen werden
-
Datenminimierung: Nur notwendige Informationen sollten transferiert werden
-
Integrität und Vertraulichkeit: Schutz vor unbefugtem Zugriff während der Übertragung
Darüber hinaus fordert die ENISA implementation guidance konkrete Sicherheitskontrollen, die sich an Risikoanalysen orientieren. Folglich müssen Organisationen eine umfassende Bewertung potenzieller Bedrohungen durchführen, bevor sie Filetransfer-Lösungen implementieren.
Internationale Datentransfers und Drittländer
Besondere Vorsicht ist geboten, wenn datenschutzkonformer Filetransfer Drittländer außerhalb der EU betrifft. Die EDPB-Richtlinien zu internationalen Transfers verlangen eine sorgfältige Prüfung der Zulässigkeit solcher Übertragungen. Unternehmen müssen entweder auf Angemessenheitsbeschlüsse der EU-Kommission zurückgreifen oder geeignete Garantien implementieren.
Die Standard Contractual Clauses der EU-Kommission bieten einen bewährten Mechanismus für Transfers in Drittländer ohne Angemessenheitsbeschluss. Dennoch reichen vertragliche Vereinbarungen allein häufig nicht aus. Zusätzliche technische Maßnahmen wie Ende-zu-Ende-Verschlüsselung sind daher unerlässlich, um ein adäquates Schutzniveau zu gewährleisten.
Technische Sicherheitsmaßnahmen für Dateiübertragungen
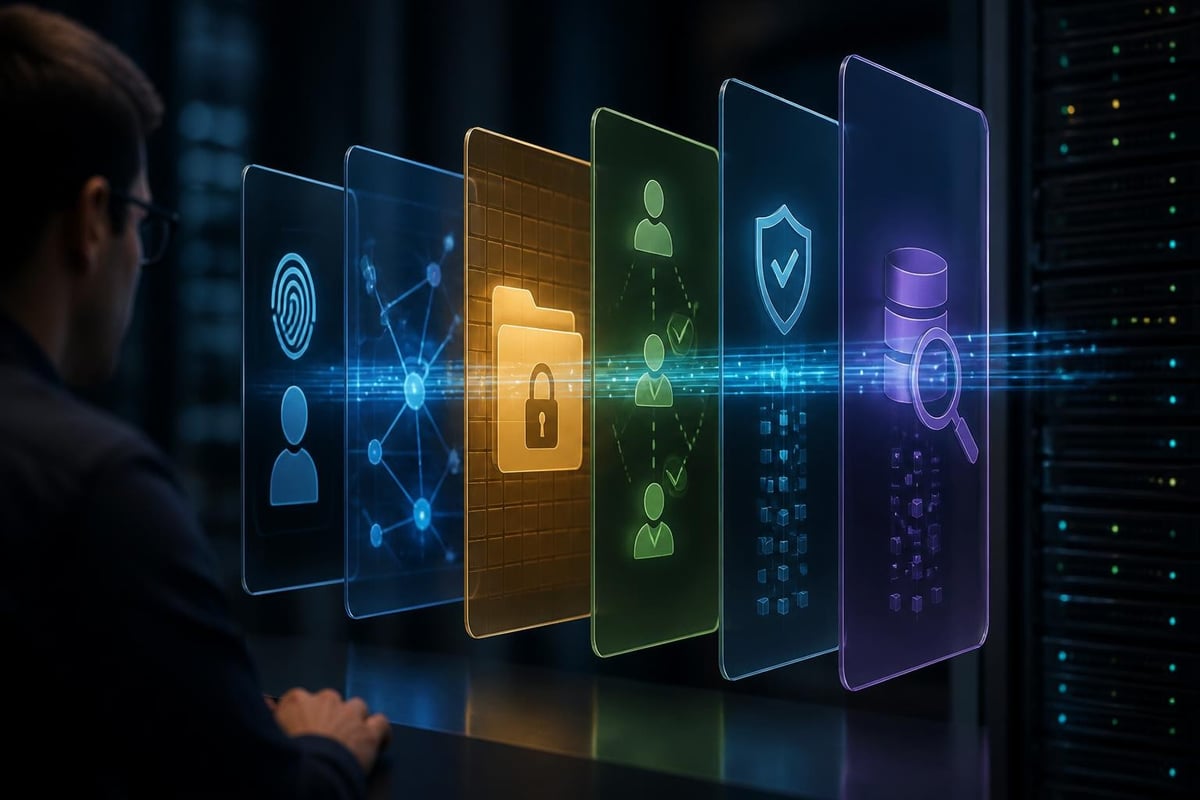
Die technische Implementierung eines datenschutzkonformen Filetransfer-Systems erfordert mehrschichtige Sicherheitskontrollen. Diese Maßnahmen schützen Daten sowohl während der Übertragung (in transit) als auch im Ruhezustand (at rest).
Verschlüsselung als Grundvoraussetzung
Moderne Verschlüsselungsstandards bilden das Rückgrat sicherer Dateiübertragungen:
|
Verschlüsselungstyp |
Standard |
Anwendungsbereich |
|---|---|---|
|
Transport-Verschlüsselung |
TLS 1.2/1.3 |
Schutz während der Übertragung |
|
Datei-Verschlüsselung |
AES-256 |
Schutz gespeicherter Dateien |
|
Ende-zu-Ende |
Hybrid-Kryptografie |
Vollständiger Schutzpfad |
Die NIST-Empfehlungen zu TLS-Konfigurationen bieten detaillierte Anleitungen zur sicheren Implementierung von Transportverschlüsselung. Unternehmen sollten ausschließlich aktuelle TLS-Versionen nutzen und veraltete Protokolle wie SSL deaktivieren.
Zusätzlich zur Transportverschlüsselung empfiehlt sich eine clientseitige Verschlüsselung vor dem Upload. Somit bleiben Dateien selbst bei einer hypothetischen Kompromittierung des Servers geschützt. Diese Architektur gewährleistet, dass Anbieter keinen Zugriff auf unverschlüsselte Inhalte haben.
Authentifizierung und Zugriffskontrollen
Robuste Authentifizierungsmechanismen verhindern unbefugte Zugriffe auf übertragene Dateien:
-
Multi-Faktor-Authentifizierung (MFA): Zweiter Faktor zusätzlich zum Passwort
-
Single Sign-On (SSO): Zentrale Identitätsverwaltung mit SAML oder OAuth
-
Rollenbasierte Zugriffskontrolle (RBAC): Granulare Berechtigungsvergabe
-
Zeitlich begrenzte Zugriffslinks: Automatisches Ablaufen von Freigaben
Besonders in Umgebungen mit sensiblen Daten sollten Unternehmen Passwprtmanager, wie LC-Pass in Betracht ziehen, um Zugangsdaten für Filetransfer-Systeme sicher im Team zu verwalten und dabei Zero-Knowledge-Encryption zu nutzen. Dies verhindert, dass Passwörter unverschlüsselt gespeichert oder unsicher weitergegeben werden.
Integritätsprüfung und Audit-Trails
Datenschutzkonformer Filetransfer erfordert außerdem die Gewährleistung der Datenintegrität:
-
Checksummen-Validierung: Automatische Prüfung nach dem Transfer mittels SHA-256 oder höher
-
Digitale Signaturen: Verifizierung der Authentizität des Absenders
-
Versionskontrolle: Nachvollziehbarkeit von Änderungen an übertragenen Dateien
-
Umfassende Protokollierung: Detaillierte Logs zu Zugriff, Download und Freigabe
Diese Maßnahmen ermöglichen nicht nur die Erkennung unerlaubter Manipulationen, sondern dokumentieren außerdem die Einhaltung von Compliance-Anforderungen.
Best Practices für organisatorische Maßnahmen
Technische Kontrollen allein reichen nicht aus. Organisatorische Prozesse und Richtlinien ergänzen die technische Infrastruktur und gewährleisten die nachhaltige Umsetzung datenschutzkonformer Praktiken.
Entwicklung von Filetransfer-Richtlinien
Jedes Unternehmen sollte klare Richtlinien für den Dateitransfer etablieren:
-
Definieren Sie zulässige Übertragungsmethoden und verbotene Tools
-
Legen Sie Klassifizierungsstufen für Dateien fest (öffentlich, intern, vertraulich, streng vertraulich)
-
Bestimmen Sie Verantwortlichkeiten für verschiedene Datentypen
-
Etablieren Sie Genehmigungsprozesse für externe Transfers
-
Dokumentieren Sie Löschfristen für übertragene Dateien
Darüber hinaus sollten diese Richtlinien regelmäßig überprüft und an veränderte rechtliche Anforderungen angepasst werden. Die ICO-Guidance zu internationalen Transfers bietet praktische Beispiele für Transfer-Risikobewertungen.
Schulung und Sensibilisierung der Mitarbeiter
Der Mensch bleibt häufig das schwächste Glied in der Sicherheitskette. Deshalb sind regelmäßige Schulungen unerlässlich:
|
Schulungsthema |
Häufigkeit |
Zielgruppe |
|---|---|---|
|
DSGVO-Grundlagen |
Jährlich |
Alle Mitarbeiter |
|
Sichere Dateiübertragung |
Halbjährlich |
Alle Mitarbeiter |
|
Erweiterte Sicherheitskontrollen |
Quartalsweise |
IT-Teams |
|
Incident Response |
Jährlich |
Sicherheitsbeauftragte |
Mitarbeiter sollten außerdem die Risiken verstehen, die mit der Nutzung nicht genehmigter Filetransfer-Dienste verbunden sind. Shadow IT stellt eine erhebliche Gefahr für die Datensicherheit dar, da diese Tools häufig nicht den Unternehmensstandards entsprechen.
Auftragsverarbeitung und Lieferantenmanagement
Wenn Unternehmen externe Filetransfer-Dienste nutzen, gelten besondere Anforderungen:
-
Auftragsverarbeitungsvertrag (AVV): Rechtlich verbindliche Vereinbarung gemäß Art. 28 DSGVO
-
Technische und organisatorische Maßnahmen (TOMs): Dokumentation der Sicherheitskontrollen des Anbieters
-
Regelmäßige Audits: Überprüfung der Einhaltung vereinbarter Standards
-
Datenstandort-Garantien: Sicherstellung der Speicherung innerhalb der EU
Anbieter mit Rechenzentren in Deutschland bieten dabei einen zusätzlichen Vorteil, da sie außerdem dem strengen Bundesdatenschutzgesetz unterliegen. Folglich entfallen komplexe rechtliche Prüfungen zu internationalen Transfers.
Anforderungen für spezielle Branchen
Verschiedene Sektoren unterliegen zusätzlichen regulatorischen Anforderungen, die über die DSGVO hinausgehen. Datenschutzkonformer Filetransfer muss daher branchenspezifische Vorschriften berücksichtigen.
Gesundheitswesen und medizinische Daten
Die Übertragung von Gesundheitsdaten nach Art. 9 DSGVO erfordert besondere Schutzmaßnahmen:
-
Ende-zu-Ende-Verschlüsselung ist obligatorisch, nicht optional
-
Pseudonymisierung sensibler Patienteninformationen wo möglich
-
Detaillierte Zugriffsprotokolle für Audit-Zwecke
-
Strikte Begrenzung des Empfängerkreises auf behandelnde Ärzte
Außerdem müssen Gesundheitseinrichtungen die Vorgaben der Ärztekammern und berufsrechtliche Schweigepflichten beachten. Die ENISA-Empfehlungen zu Trust Services bieten zusätzliche Orientierung für sichere Cloud-basierte Transfers im Gesundheitssektor.
Bauwesen und Planungsunterlagen
Architekturbüros und Bauunternehmen übertragen regelmäßig umfangreiche Projektdateien:
-
Große Dateigrößen: CAD-Zeichnungen und 3D-Modelle erfordern performante Transfer-Infrastrukturen
-
Mehrstufige Freigaben: Komplexe Genehmigungsprozesse mit verschiedenen Stakeholdern
-
Langfristige Archivierung: Aufbewahrungspflichten von 10-30 Jahren je nach Projekttyp
-
Externe Partnerzugriffe: Sichere Freigaben für Subunternehmer und Behörden
Dennoch dürfen Bequemlichkeit und Geschwindigkeit nicht zu Lasten der Sicherheit gehen. Die Nutzung von Consumer-Filetransfer-Diensten ohne Auftragsverarbeitungsvertrag stellt einen DSGVO-Verstoß dar.
Bildungseinrichtungen und Forschungsdaten
Universitäten und Schulen müssen beim Transfer von Schüler- und Forschungsdaten besondere Sorgfalt walten lassen:
-
Schutz minderjähriger Schüler erfordert verstärkte Sicherheitsmaßnahmen
-
Forschungsdaten unterliegen häufig zusätzlichen Vertraulichkeitsvereinbarungen
-
Internationale Forschungskooperationen erfordern Transfer Impact Assessments
-
Prüfungsunterlagen benötigen manipulationssichere Übertragungswege
Folglich sollten Bildungseinrichtungen dezidierte Lösungen einsetzen, die speziell für den Bildungssektor konzipiert wurden und die erforderlichen Sicherheitsstandards erfüllen.
Technische Implementierung im Detail
Die praktische Umsetzung datenschutzkonformer Filetransfer-Systeme erfordert sorgfältige Planung und Konfiguration. Dabei spielen verschiedene Architekturen und Protokolle eine Rolle.
Upload-Sicherheit und Validierung
Beim Empfang von Dateien müssen Systeme vor schadhaften Inhalten geschützt werden. Die OWASP File Upload Cheat Sheet beschreibt essenzielle Sicherheitskontrollen:
-
Dateitypvalidierung basierend auf Content-Type und Magic Bytes
-
Größenbeschränkungen zur Verhinderung von Denial-of-Service-Angriffen
-
Malware-Scanning aller hochgeladenen Dateien
-
Separate Speicherung außerhalb des Webroot-Verzeichnisses
-
Umbenennung von Dateien zur Verhinderung von Path-Traversal-Angriffen
Außerdem sollten hochgeladene Dateien in einer Sandbox-Umgebung analysiert werden, bevor sie für andere Nutzer zugänglich gemacht werden.
Synchronisation und Konfliktauflösung
Moderne Filetransfer-Systeme ermöglichen die Synchronisation zwischen verschiedenen Geräten:
|
Konflikttyp |
Auflösungsstrategie |
Datenschutzrelevanz |
|---|---|---|
|
Gleichzeitige Bearbeitung |
Versions-Merging |
Metadaten-Speicherung |
|
Offline-Änderungen |
Last-Write-Wins oder manuelle Auswahl |
Lokale Datenspeicherung |
|
Gelöschte Dateien |
Papierkorb mit Aufbewahrungsfrist |
Löschfristen-Compliance |
Deshalb müssen Synchronisationsmechanismen so konzipiert sein, dass sie keine zusätzlichen Datenschutzrisiken schaffen. Versionierungssysteme dürfen beispielsweise keine gelöschten personenbezogenen Daten dauerhaft aufbewahren, wenn keine rechtliche Grundlage dafür besteht.
Performance und Skalierbarkeit
Datenschutzkonformer Filetransfer muss außerdem performant sein, um die Akzeptanz bei Nutzern zu gewährleisten:
-
Chunked Upload: Aufteilung großer Dateien in kleinere Segmente
-
Resumable Transfers: Fortsetzung unterbrochener Übertragungen
-
Kompression: Reduzierung der Übertragungszeit bei geeigneten Dateitypen
-
Content Delivery Networks (CDNs): Geografisch verteilte Infrastruktur (nur bei DSGVO-konformen Anbietern)
Allerdings darf die Optimierung der Performance nicht zu Kompromissen bei der Sicherheit führen. Kompression sollte nach der Verschlüsselung erfolgen, um Timing-Angriffe zu verhindern.
Monitoring und Compliance-Nachweis
Die kontinuierliche Überwachung und Dokumentation von Filetransfer-Aktivitäten ist essentiell für den Nachweis der DSGVO-Konformität.
Logging und Audit-Protokolle
Umfassende Protokollierung ermöglicht die Nachvollziehbarkeit aller Dateitransfers:
-
Zeitstempel aller Upload- und Download-Vorgänge
-
Identifikation der beteiligten Nutzer (Absender und Empfänger)
-
IP-Adressen und geografische Herkunft der Zugriffe
-
Dateigrößen und übertragene Datenmengen
-
Erfolgs- oder Fehlerstatus der Übertragungen
Jedoch müssen Audit-Logs selbst datenschutzkonform gespeichert werden. Die Aufbewahrungsdauer sollte auf das notwendige Maß beschränkt bleiben und die Logs sollten außerdem vor unbefugtem Zugriff geschützt sein.
Automatisierte Compliance-Checks
Moderne Systeme bieten automatisierte Kontrollen zur Sicherstellung der Compliance:
-
Richtlinien-Engine: Automatische Prüfung auf Einhaltung von Unternehmensrichtlinien
-
DLP-Integration: Data Loss Prevention erkennt sensible Daten
-
Anomalie-Erkennung: Machine Learning identifiziert ungewöhnliche Transfermuster
-
Compliance-Dashboards: Visualisierung des Compliance-Status in Echtzeit
Darüber hinaus sollten regelmäßige Penetrationstests und Schwachstellenscans durchgeführt werden, um potenzielle Sicherheitslücken zu identifizieren.
Incident Response und Meldepflichten
Trotz aller Vorsichtsmaßnahmen können Sicherheitsvorfälle auftreten. Deshalb benötigen Unternehmen einen dokumentierten Incident-Response-Plan:
-
Detektion: Automatisierte Alarme bei verdächtigen Aktivitäten
-
Eindämmung: Sofortige Sperrung kompromittierter Accounts
-
Analyse: Forensische Untersuchung des Vorfalls
-
Meldung: Benachrichtigung der Aufsichtsbehörde binnen 72 Stunden bei Datenschutzverletzungen
-
Remediation: Behebung der Sicherheitslücke und Wiederherstellung des Normalbetriebs
Folglich sollten alle Mitarbeiter wissen, an wen sie sich im Falle eines Sicherheitsvorfalls wenden müssen.
Standortwahl und Hosting-Infrastruktur
Die geografische Lage der Server, auf denen übertragene Dateien gespeichert werden, hat erhebliche datenschutzrechtliche Implikationen.
Vorteile deutscher Rechenzentren
Rechenzentren in Deutschland bieten mehrere Vorteile für datenschutzkonformen Filetransfer:
-
DSGVO und BDSG: Kombination europäischer und deutscher Datenschutzstandards
-
Keine Cloud-Act-Problematik: Kein Zugriff durch US-Behörden
-
ISO-27001-Zertifizierung: International anerkannte Sicherheitsstandards
-
Physische Sicherheit: Strenge Zugangskontrollen und Überwachung
-
Redundanz: Georedundante Speicherung innerhalb Deutschlands
Unternehmen, die Wert auf maximale Datensouveränität legen, sollten Anbieter mit ausschließlich europäischen Rechenzentren bevorzugen. Somit entfallen komplexe rechtliche Prüfungen zu internationalen Datentransfers.
Zertifizierungen und Nachweise
Seriöse Filetransfer-Anbieter verfügen über verschiedene Zertifizierungen:
|
Zertifizierung |
Bedeutung |
Relevanz für Filetransfer |
|---|---|---|
|
ISO 27001 |
Informationssicherheits-Managementsystem |
Systematischer Sicherheitsansatz |
|
BSI C5 |
Cloud-Computing-Compliance-Kontrollen |
Speziell für Cloud-Dienste |
|
TÜV-Audit |
Unabhängige Sicherheitsprüfung |
Vertrauenswürdigkeit |
|
SOC 2 Type II |
Sicherheit und Verfügbarkeit |
Internationale Anerkennung |
Diese Zertifizierungen sollten regelmäßig erneuert und die Berichte auf Anfrage zur Verfügung gestellt werden. Außerdem dienen sie als Nachweis angemessener Sicherheitsmaßnahmen gegenüber Aufsichtsbehörden.
Multi-Tenant vs. Dedicated Infrastructure
Bei der Wahl der Hosting-Infrastruktur stehen verschiedene Modelle zur Verfügung:
-
Shared Infrastructure: Kostengünstig, aber mit potenziellen Isolationsrisiken
-
Virtual Private Cloud: Logische Trennung bei gemeinsam genutzter Hardware
-
Dedicated Servers: Physisch getrennte Ressourcen für maximale Sicherheit
-
On-Premises: Vollständige Kontrolle, aber hoher Wartungsaufwand
Hochsicherheitsumgebungen sollten dedizierte oder On-Premises-Lösungen in Betracht ziehen, während kleinere Unternehmen von gut isolierten Multi-Tenant-Umgebungen profitieren können.
Zukunftssichere Filetransfer-Strategien
Die Technologielandschaft entwickelt sich kontinuierlich weiter. Datenschutzkonformer Filetransfer muss daher zukunftsfähig konzipiert sein.
Quantum-sichere Verschlüsselung
Quantencomputer stellen eine potenzielle Bedrohung für heutige Verschlüsselungsverfahren dar:
-
Post-Quantum-Kryptografie wird in den kommenden Jahren Standard werden
-
Unternehmen sollten bereits jetzt Migrationspläne entwickeln
-
Hybride Ansätze kombinieren klassische und quantensichere Algorithmen
-
Langfristig gespeicherte verschlüsselte Dateien benötigen besondere Aufmerksamkeit
Dennoch ist die unmittelbare Bedrohung durch Quantencomputer noch begrenzt. Trotzdem sollten Organisationen mit besonders sensiblen Daten bereits jetzt Vorbereitungen treffen.
Zero-Trust-Architekturen
Das Zero-Trust-Prinzip „Never trust, always verify“ gewinnt zunehmend an Bedeutung:
-
Kontinuierliche Authentifizierung statt einmaliger Login-Prozesse
-
Mikro-Segmentierung zur Begrenzung lateraler Bewegungen
-
Just-in-Time-Zugriffe mit minimalen Berechtigungen
-
Verschlüsselung auf allen Ebenen, nicht nur beim Transport
Folglich sollten moderne Filetransfer-Lösungen Zero-Trust-Prinzipien nativ unterstützen und granulare Kontrollen ermöglichen.
Blockchain und dezentralisierte Speicherung
Innovative Ansätze nutzen Blockchain-Technologie für Filetransfer:
-
Unveränderliche Audit-Trails durch Distributed-Ledger-Technologie
-
Dezentralisierte Identitätsmanagement-Systeme
-
Smart Contracts für automatisierte Zugriffskontrolle
-
Tokenisierung von Zugriffsrechten
Allerdings befinden sich diese Technologien noch in frühen Entwicklungsstadien. Die DSGVO-Konformität dezentralisierter Systeme ist außerdem noch nicht abschließend geklärt, insbesondere bezüglich des Rechts auf Löschung.
Datenschutzkonformer Filetransfer erfordert eine ganzheitliche Betrachtung technischer, organisatorischer und rechtlicher Aspekte. Unternehmen müssen Verschlüsselung, Zugangskontrollen und Audit-Mechanismen kombinieren, um ein angemessenes Schutzniveau zu erreichen. leitzcloud by vBoxx bietet hierfür eine vollständig DSGVO-konforme Lösung mit sicherem Cloud-Speicher, gehostet in ISO-27001-zertifizierten Rechenzentren in Deutschland. Mit Ende-zu-Ende-Verschlüsselung, granularen Berechtigungen und umfassenden Audit-Funktionen erfüllt die Plattform alle Anforderungen an datenschutzkonformen Filetransfer und lässt sich nahtlos mit Kommunikations- und Passwortmanagement-Tools kombinieren.