
Wer Cloud-Dienste DSGVO-konform einführen will, braucht keinen Unternehmensberater für jeden Schritt, wohl aber eine klare Methode: Risiken bewerten, einen geeigneten Anbieter prüfen, einen Auftragsverarbeitungsvertrag schließen und die technischen Schutzmaßnahmen dokumentieren. Ein externer Datenschutzberater oder Unternehmensberater lohnt sich vor allem dann, wenn intern das Fachwissen fehlt oder besonders sensible Daten betroffen sind. Dieser Leitfaden zeigt, wie Geschäftsführer und IT-Verantwortliche in kleinen und mittleren Unternehmen dabei strukturiert vorgehen und wann eine Beratung tatsächlich Mehrwert schafft.
Warum Datenschutz in der Cloud für den Mittelstand unvermeidbar ist
Cloud-Dienste sind im deutschen Mittelstand Standard, und damit ist auch der Datenschutz zur Pflichtaufgabe der Geschäftsführung geworden. Laut dem Cloud Report 2025 von Bitkom Research nutzten 2025 bereits 90 Prozent der befragten Unternehmen Cloud-Anwendungen, im Vorjahr waren es 81 Prozent. Die Grundlage dieser Zahlen ist belastbar: Befragt wurden 604 Unternehmen mit mindestens 20 Beschäftigten, und zwar in den Kalenderwochen 12 bis 19 des Jahres 2025.
Die Verbreitung bringt jedoch Verantwortung mit sich. Sobald personenbezogene Daten von Kunden, Beschäftigten oder Lieferanten in einer Cloud liegen, bleibt das Unternehmen der Verantwortliche im Sinne der DSGVO. Der Anbieter wird zum Auftragsverarbeiter, doch die Haftung für Auswahl, Vertrag und Kontrolle liegt weiterhin beim Auftraggeber.
Dazu kommt ein wirtschaftlicher Aspekt. Kunden aus Bau, Gesundheitswesen oder Bildung fragen zunehmend nach, wo ihre Daten liegen und wer Zugriff hat. Wer hier belastbare Antworten liefert, verschafft sich somit einen Wettbewerbsvorteil.
Rechtliche Grundlagen: Was die DSGVO von Cloud-Nutzern verlangt
Die DSGVO verpflichtet Unternehmen, personenbezogene Daten auch dann zu schützen, wenn sie bei einem Cloud-Anbieter verarbeitet werden. Folgende Vorgaben sind für die Cloud-Nutzung besonders relevant:
-
Rechtmäßigkeit der Verarbeitung (Art. 6): Für jede Datenverarbeitung in der Cloud muss eine Rechtsgrundlage bestehen, etwa Vertragserfüllung oder berechtigtes Interesse.
-
Auftragsverarbeitung (Art. 28): Mit dem Anbieter ist ein schriftlicher Vertrag erforderlich, der Weisungsbefugnis, Vertraulichkeit und technische Maßnahmen regelt.
-
Sicherheit der Verarbeitung (Art. 32): Verschlüsselung, Zugriffskontrolle und Wiederherstellbarkeit gelten als Stand der Technik.
-
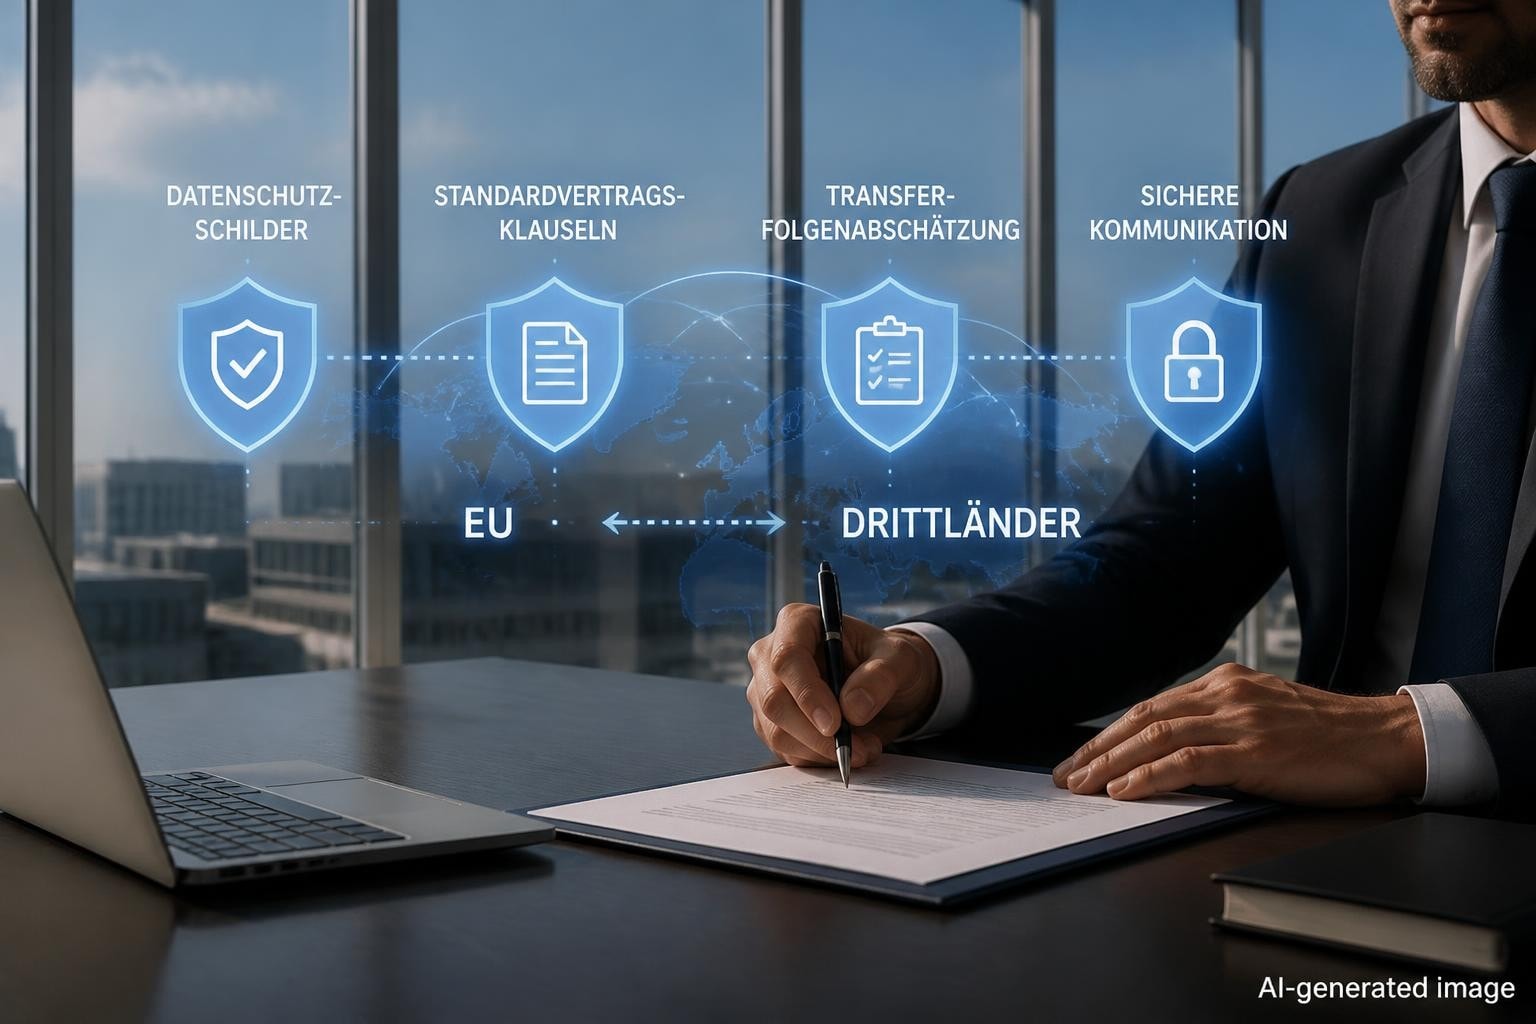
Drittlandübermittlung (Art. 44 ff.): Datenübertragungen außerhalb der EU erfordern zusätzliche Garantien.
-
Datenschutz-Folgenabschätzung (Art. 35): Bei hohem Risiko, etwa bei Gesundheitsdaten, ist sie verpflichtend.
-
Verzeichnis der Verarbeitungstätigkeiten (Art. 30): Cloud-Dienste müssen darin erfasst werden.
Außerdem sollten Sie die Informationspflichten nicht vergessen. Ihre eigene Datenschutzerklärung muss die eingesetzten Cloud-Dienste und Empfänger der Daten korrekt benennen. Einen verständlichen Überblick über die Anforderungen liefert auch der Beitrag zu Datenschutz und DSGVO im Unternehmensalltag.
Standort und Zertifizierungen: Worauf es bei der Anbieterwahl ankommt
Ein DSGVO-konformer Cloud-Anbieter zeichnet sich durch Datenhaltung in der EU, nachweisbare Zertifizierungen und eine transparente Vertragsgestaltung aus. Die Bitkom-Befragung bestätigt, wie hoch Unternehmen diese Kriterien gewichten: Im Cloud Report 2025 nannten jeweils 99 Prozent Vertrauen in IT-Sicherheit, Datenschutz und Compliance sowie Leistungsfähigkeit und Stabilität als zwingende Kriterien. 96 Prozent nannten Datenverschlüsselung.
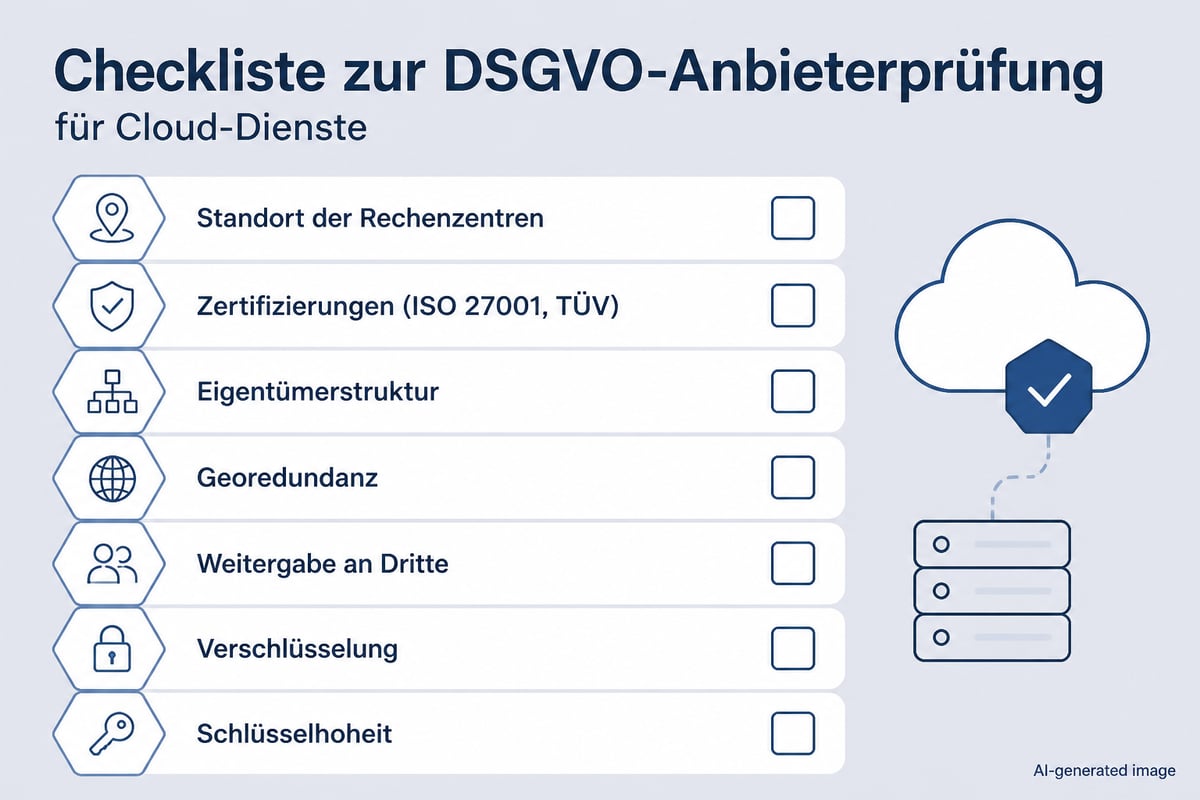
Bei der Prüfung eines Anbieters helfen diese Fragen:
-
In welchem Land und in welchem Rechenzentrum werden die Daten gespeichert?
-
Betreibt der Anbieter eigene Server oder greift er auf Unterauftragnehmer zurück?
-
Welche Zertifikate liegen vor, etwa ISO 27001 oder eine TÜV-Prüfung?
-
Gibt es georedundante Standorte, damit ein Ausfall nicht zum Datenverlust führt?
-
Werden Daten an Dritte weitergegeben?
Der Standort allein genügt allerdings nicht. Ein Rechenzentrum in Deutschland, das von einem Konzern mit Sitz in einem Drittland betrieben wird, kann rechtlich dennoch Zugriffsrisiken bergen. Deshalb lohnt der Blick auf die Eigentümerstruktur und auf die Frage, wer über die Schlüssel verfügt.
Der Auftragsverarbeitungsvertrag: Pflichtbaustein jeder Cloud-Einführung
Der Auftragsverarbeitungsvertrag (AVV) nach Artikel 28 DSGVO regelt verbindlich, wie der Cloud-Anbieter mit Ihren Daten umgehen darf, und ohne ihn ist jede Cloud-Nutzung mit Personenbezug rechtswidrig. Ein belastbarer AVV enthält mindestens folgende Punkte:
-
Gegenstand, Dauer, Art und Zweck der Verarbeitung
-
Art der personenbezogenen Daten und Kategorien betroffener Personen
-
Weisungsgebundenheit des Anbieters
-
Beschreibung der technischen und organisatorischen Maßnahmen (TOM)
-
Regeln zum Einsatz von Unterauftragsverarbeitern
-
Unterstützung bei Betroffenenanfragen und Meldung von Datenpannen
-
Löschung oder Rückgabe der Daten nach Vertragsende
Prüfen Sie die Anlage zu den technischen und organisatorischen Maßnahmen besonders genau. Dort entscheidet sich, ob Zusagen zu Verschlüsselung, Zugriffsschutz und Backup konkret oder nur allgemein formuliert sind. Eine Formulierung wie "angemessene Sicherheitsmaßnahmen" sagt wenig aus, während die Nennung des Verschlüsselungsverfahrens, des Rechenzentrumsstandorts und der Backup-Intervalle prüfbar ist. Achten Sie bei den Unterauftragsverarbeitern darauf, dass der Anbieter sie namentlich auflistet und Sie über Änderungen vorab informiert, idealerweise mit einem Widerspruchsrecht. Bei Datenpannen sollte der Vertrag eine feste Meldefrist nennen, denn Sie selbst unterliegen als Verantwortlicher einer Meldepflicht gegenüber der Aufsichtsbehörde. Die Geschäftsführung sollte außerdem sicherstellen, dass der Vertrag vor dem ersten produktiven Datenimport unterzeichnet ist und nicht erst nachträglich.
Verschlüsselung und Schlüsselhoheit: Der technische Kern
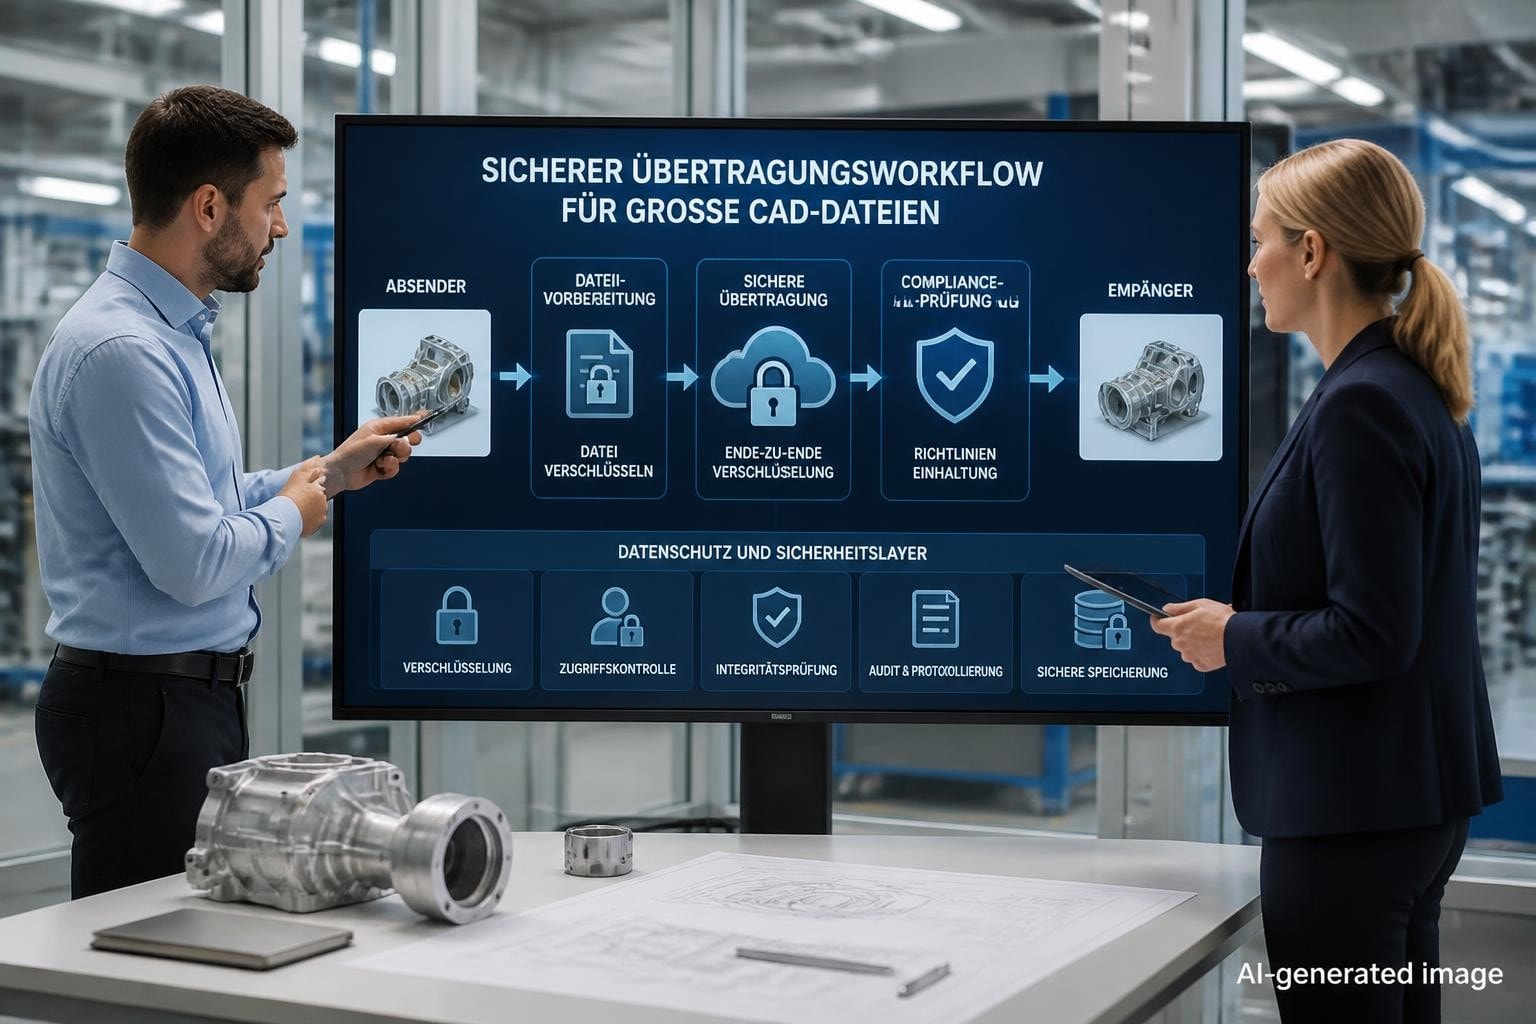
Entscheidend für den Datenschutz ist, wer die Kontrolle über die Verschlüsselung hat. Bei einer Zero-Knowledge-Verschlüsselung kann selbst der Anbieter die gespeicherten Inhalte nicht einsehen, weil die Schlüssel ausschließlich beim Kunden liegen. Das reduziert das Risiko bei Behördenanfragen, Datenpannen und internen Zugriffen erheblich. Wird ein Server kompromittiert oder verlangt eine Behörde die Herausgabe von Daten, erhält der Zugreifende lediglich unlesbare Datenblöcke. Zu bedenken ist die Kehrseite: Geht das Passwort verloren, kann auch der Anbieter keine Entschlüsselung vornehmen, weshalb ein geregelter Umgang mit Zugangsdaten und Wiederherstellungsoptionen Teil des Konzepts sein muss. Bei serverseitiger Verschlüsselung, bei der der Anbieter die Schlüssel verwaltet, schützt die Verschlüsselung dagegen vor allem vor dem physischen Diebstahl von Datenträgern, nicht vor dem Zugriff durch den Betreiber selbst.
Hinzu kommen weitere technische Maßnahmen, die ein Cloud-Dienst im Mittelstand bieten sollte:
-
Verschlüsselung bei der Übertragung und bei der Speicherung (Stand der Technik ist AES mit 256 Bit)
-
Zwei-Faktor-Authentifizierung für alle Konten
-
Rollen- und Rechtekonzepte nach dem Prinzip der minimalen Berechtigung
-
Versionsverlauf und Wiederherstellung gelöschter Dateien als Schutz vor Fehlbedienung
-
Ransomware-Schutz, damit verschlüsselte Dateien auf frühere Stände zurückgesetzt werden können
Ein praktisches Beispiel liefert der leitzcloud-Cloud-Speicher. Er arbeitet mit 256-Bit-AES-Verschlüsselung, speichert die Daten in ISO-27001-zertifizierten Rechenzentren in Deutschland und bietet Teamfreigaben, Versionsverlauf sowie die Wiederherstellung gelöschter Dateien. Somit lassen sich technische Schutzmaßnahmen und Arbeitskomfort in einem Dienst verbinden.
Schritt für Schritt: So führen Sie Cloud-Dienste DSGVO-konform ein
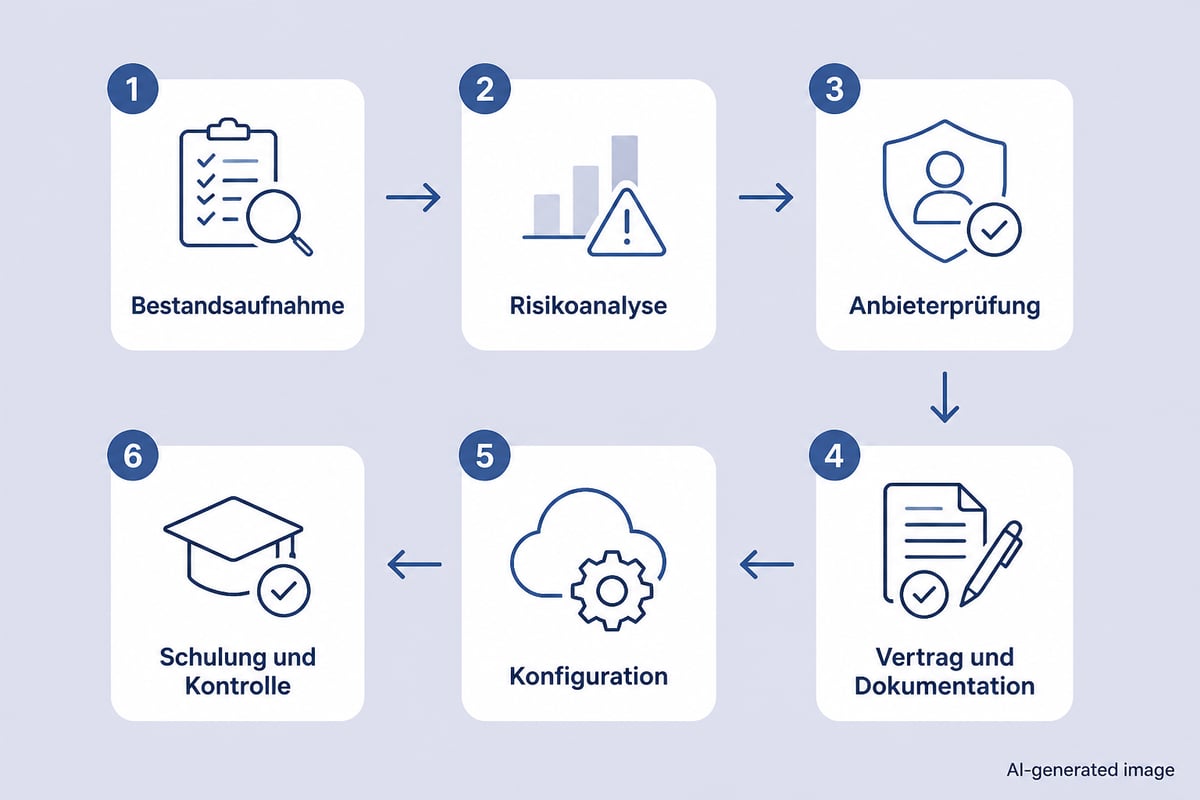
Eine strukturierte Einführung in sechs Schritten verhindert, dass Datenschutzlücken erst im Betrieb auffallen:
-
Bestandsaufnahme: Erfassen Sie, welche Daten in die Cloud wandern sollen und welche davon personenbezogen oder besonders schutzbedürftig sind.
-
Risikoanalyse: Bewerten Sie Eintrittswahrscheinlichkeit und Schwere möglicher Schäden. Bei hohem Risiko ist eine Datenschutz-Folgenabschätzung nötig.
-
Anbieterprüfung: Vergleichen Sie Standort, Zertifikate, Verschlüsselung und Vertragsbedingungen anhand der oben genannten Kriterien.
-
Vertrag und Dokumentation: Schließen Sie den AVV ab, ergänzen Sie das Verzeichnis der Verarbeitungstätigkeiten und passen Sie die Datenschutzerklärung an.
-
Konfiguration: Richten Sie Rollen, Zwei-Faktor-Authentifizierung, Freigaberegeln und Löschfristen ein, bevor Mitarbeitende den Dienst nutzen.
-
Schulung und Kontrolle: Weisen Sie Beschäftigte in die Regeln ein und überprüfen Sie Berechtigungen und Protokolle regelmäßig.
Dennoch endet die Arbeit nicht mit dem Go-live. Datenschutz in der Cloud ist ein laufender Prozess: Neue Funktionen, neue Unterauftragnehmer und neue Mitarbeitende verändern das Risikoprofil. Planen Sie deshalb mindestens jährlich eine Überprüfung ein.
Branchenspezifische Anforderungen: Bau, Gesundheit und Bildung
Je nach Branche kommen zur DSGVO weitere Anforderungen hinzu, die bei der Cloud-Auswahl berücksichtigt werden müssen. Die folgende Übersicht fasst typische Schwerpunkte zusammen:
|
Branche |
Typische sensible Daten |
Besonderer Schwerpunkt |
|---|---|---|
|
Bauwesen |
Pläne, Verträge, Daten von Bauherren und Subunternehmern |
Sichere Freigabe an externe Projektbeteiligte, Versionsverlauf |
|
Gesundheitswesen |
Patienten- und Gesundheitsdaten (Art. 9 DSGVO) |
Datenschutz-Folgenabschätzung, strenge Zugriffsrechte, Schweigepflicht |
|
Bildungswesen |
Daten von Schülern, Studierenden und Lehrkräften |
Schutz Minderjähriger, klare Löschfristen |
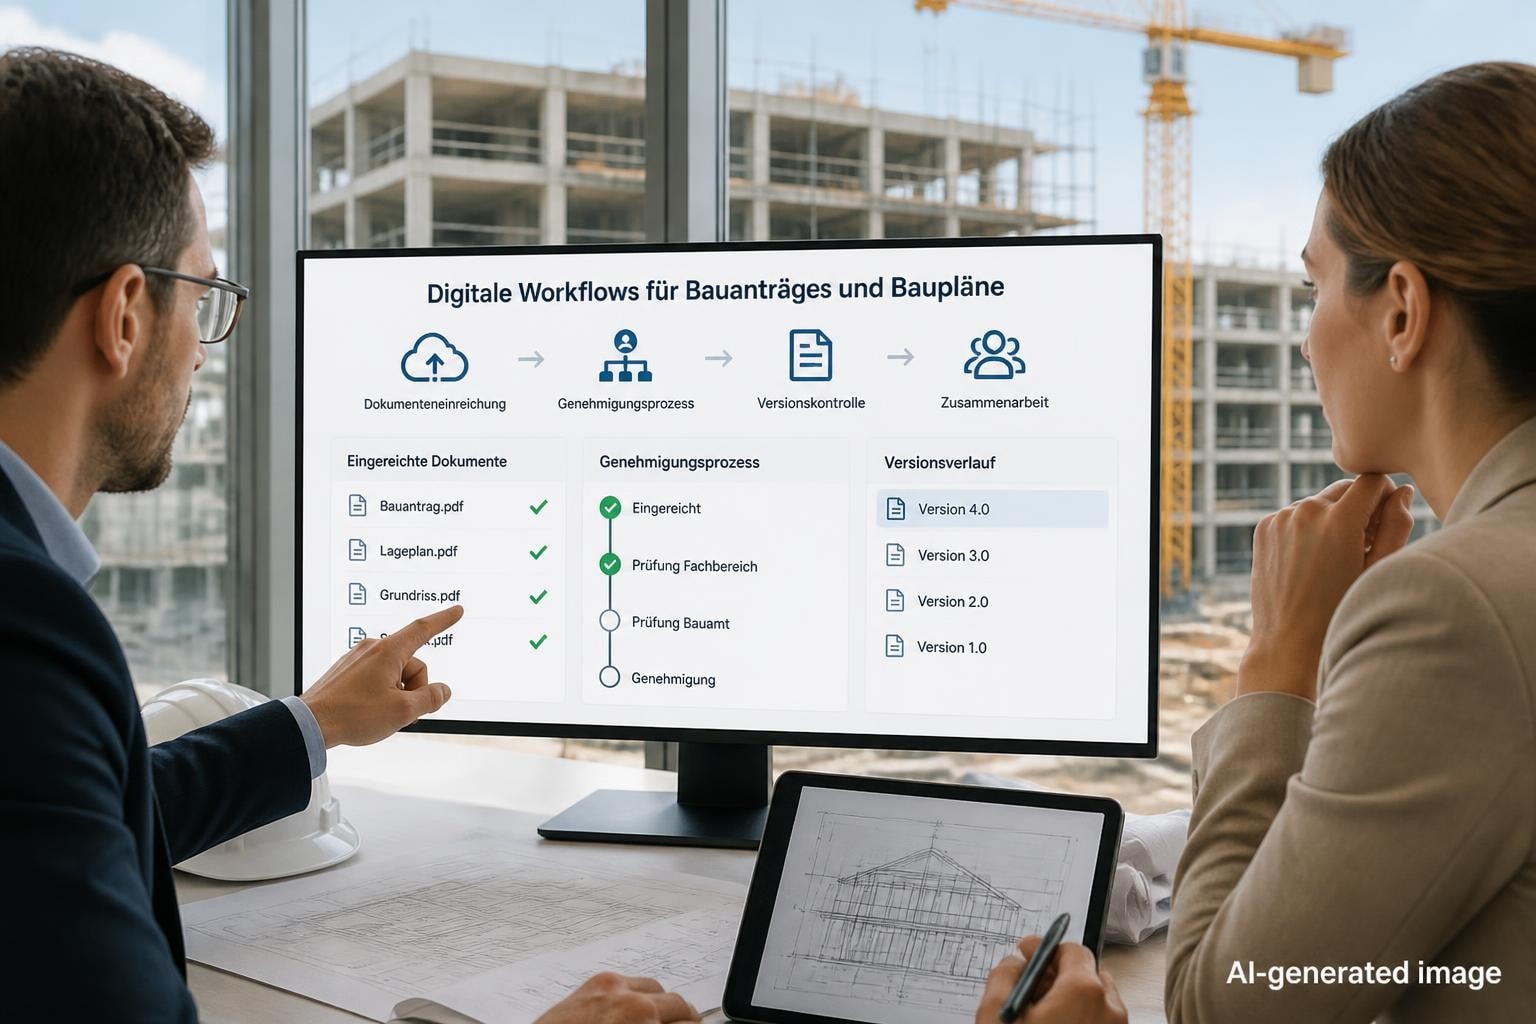
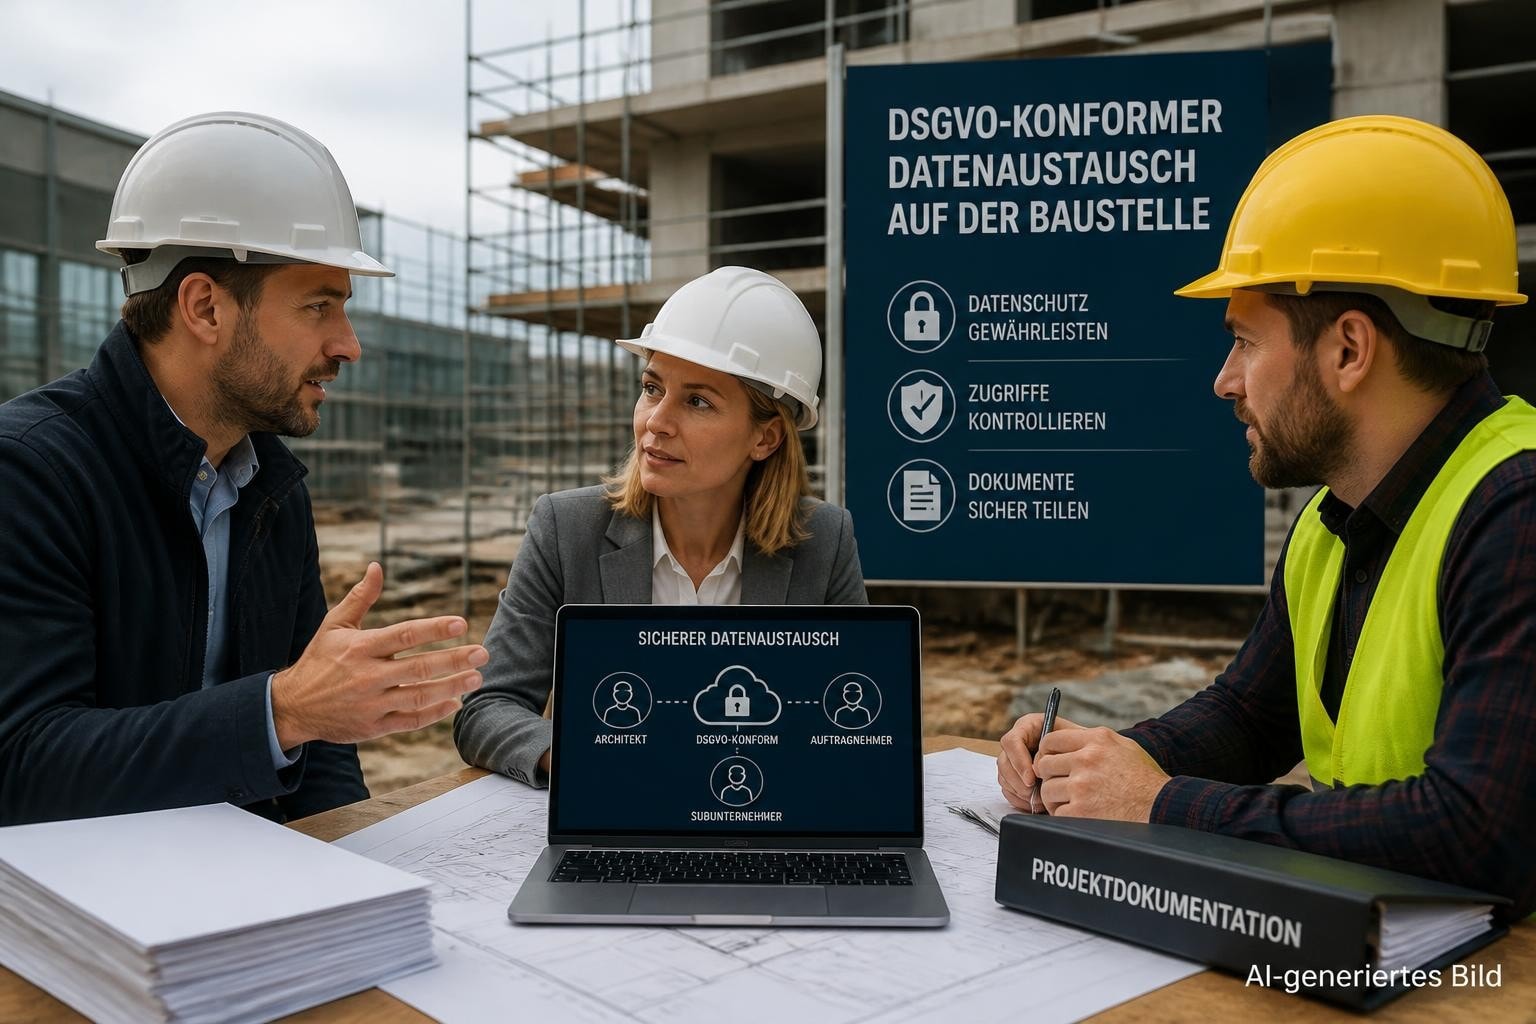
Im Bauwesen ist vor allem der Austausch mit vielen externen Beteiligten heikel. Architekten, Statiker, Handwerksbetriebe und Bauherren benötigen jeweils nur Ausschnitte eines Projekts, und die Zusammensetzung des Kreises wechselt von Bauabschnitt zu Bauabschnitt. Ein datenschutzkonformer Dateitransfer mit Ablaufdatum und Passwortschutz ersetzt hier unsichere E-Mail-Anhänge, wie der Beitrag zum datenschutzkonformen Filetransfer darlegt. Im Gesundheitswesen gelten Gesundheitsdaten als besondere Kategorie, weshalb Verschlüsselung und Rechtekonzept hier nicht verhandelbar sind. Praxen und Pflegedienste müssen zudem die ärztliche Schweigepflicht berücksichtigen, die den Kreis der Personen mit Zugriff zusätzlich einschränkt. Im Bildungswesen sind Löschfristen entscheidend: Zeugnisnoten, Klassenlisten und Elternkontakte sollten nach Ablauf des Schuljahres oder der gesetzlichen Aufbewahrung automatisch aus der Ablage verschwinden. Hinzu kommt, dass Minderjährige einen erhöhten Schutzanspruch genießen, was die Einwilligungs- und Informationspflichten verschärft.
Häufige Fehler bei Cloud und Datenschutz im Mittelstand
Die meisten Datenschutzprobleme in der Cloud entstehen nicht durch Angriffe, sondern durch organisatorische Versäumnisse. Besonders häufig treten folgende auf:
-
Schatten-IT: Mitarbeitende nutzen private oder kostenlose Dienste für Firmendaten, ohne dass ein AVV besteht.
-
Fehlender oder veralteter AVV: Der Vertrag fehlt, ist unvollständig oder spiegelt die tatsächlich genutzten Funktionen nicht mehr wider.
-
Überzogene Rechtevergabe: Alle sehen alles, weil die Rollen nie sauber definiert wurden.
-
Schwache Passwörter: Gemeinsam genutzte Zugänge und wiederverwendete Kennwörter sind ein Einfallstor. Ein zentral verwalteter Passwortmanager mit Zwei-Faktor-Authentifizierung schafft hier Abhilfe.
-
Keine Löschkonzepte: Daten bleiben unbegrenzt gespeichert, obwohl der Zweck längst entfallen ist.
-
Unklare Verantwortung: Weder Geschäftsführung noch IT fühlen sich für die laufende Kontrolle zuständig.
Außerdem wird häufig unterschätzt, dass auch Marketing und Webauftritt Cloud-Dienste einbinden. Wer Analyse-Tools oder Anzeigenplattformen nutzt, sollte die datenschutzrechtliche Einbindung prüfen. Hintergründe zu Plattformen und Datennutzung finden Sie zudem im Beitrag zum Datenschutz bei Meta.
Wann ein Unternehmensberater für Datenschutz in der Cloud sinnvoll ist
Ein externer Berater lohnt sich, wenn Ihnen intern Zeit oder Spezialwissen fehlen oder wenn die Risiken die Eigenkompetenz übersteigen. Typische Anlässe sind:
-
Migration größerer Datenbestände oder Wechsel des Cloud-Anbieters
-
Verarbeitung besonderer Datenkategorien, etwa Gesundheitsdaten
-
Erforderliche Datenschutz-Folgenabschätzung
-
Unklarheit bei internationalen Datentransfers oder Unterauftragsverarbeitern
-
Vorbereitung auf Audits oder Kundenanforderungen
Bei der Auswahl sollten Sie auf nachweisbare Praxiserfahrung im Mittelstand, Branchenkenntnis und eine klare Leistungsbeschreibung achten. Ein guter Berater liefert dokumentierte Ergebnisse: eine Risikoanalyse, einen Maßnahmenplan und fertige Vertragsprüfungen. Zudem sollte er herstellerneutral arbeiten, damit die Empfehlung zum Datenschutz in der Cloud nicht von Provisionen abhängt. Sinnvoll ist außerdem die Frage, ob der Berater bei Bedarf auf ein Netzwerk spezialisierter Fachleute zugreifen kann.
Ein Datenschutzbeauftragter ist übrigens nicht dasselbe wie ein Unternehmensberater. Der Datenschutzbeauftragte überwacht die Einhaltung der Vorschriften dauerhaft, der Berater unterstützt projektbezogen bei Konzeption und Umsetzung. Viele mittelständische Unternehmen kombinieren beide Rollen sinnvoll.
Kosten, Aufwand und Verantwortung realistisch einplanen
Der Aufwand für DSGVO-konforme Cloud-Nutzung ist überschaubar, wenn Sie früh strukturiert vorgehen, und er steigt deutlich, wenn Sie nachträglich nachbessern müssen. Planen Sie für die Einführung Zeit für Risikoanalyse, Vertragsprüfung und Konfiguration ein. Für den laufenden Betrieb genügen meist regelmäßige Rechtekontrollen und eine jährliche Überprüfung der Dokumentation.
Die Verantwortung lässt sich nicht delegieren. Ein Berater kann Konzepte erstellen und Verträge prüfen, die Entscheidung und die Rechenschaftspflicht bleiben jedoch bei der Geschäftsführung. Deshalb empfiehlt es sich, intern eine benannte Person für Cloud-Datenschutz zu bestimmen, die als Ansprechpartner für Beschäftigte, Berater und Anbieter dient. Diese Rolle stellt außerdem sicher, dass Änderungen im Dienstumfang rechtzeitig dokumentiert werden.
Wer die Abhängigkeit von einem einzelnen Anbieter vermeiden möchte, sollte schließlich auch Exit-Szenarien prüfen: Wie lassen sich Daten exportieren, und wann werden sie nach Vertragsende gelöscht? Ein Vergleich mit Alternativen, etwa in der Übersicht zu einer Alternative zu Dropbox, hilft bei der Einordnung. Weiterführende Praxishinweise bietet außerdem der Beitrag zum Cloud-Datenschutz.
Beginnen Sie diese Woche mit einer Bestandsaufnahme: Listen Sie alle Cloud-Dienste auf, die Ihr Unternehmen nutzt, und prüfen Sie für jeden, ob ein Auftragsverarbeitungsvertrag vorliegt. Wenn Sie für Dateiablage und Zusammenarbeit einen Anbieter mit Hosting in Deutschland, Zero-Knowledge-Verschlüsselung und ISO-27001-Zertifizierung suchen, bietet der leitzcloud-Cloud-Speicher dafür eine geeignete Grundlage. Auf der Seite von leitzcloud by vBoxx können Sie Speicher, Passwortmanager und Kommunikationsplattform unverbindlich prüfen, bevor Sie sich festlegen.