
Die Wahl eines E-Mail-Servers ist für Unternehmen eine strategische Entscheidung, die weitreichende Konsequenzen für den Datenschutz hat. Wenn Sie einen e-mail-server dsgvo-konform mieten möchten, müssen Sie zahlreiche rechtliche und technische Anforderungen berücksichtigen. Dennoch bietet diese Entscheidung die Chance, nicht nur gesetzliche Vorgaben zu erfüllen, sondern auch das Vertrauen Ihrer Kunden zu stärken und sensible Kommunikation optimal zu schützen. Dieser Leitfaden zeigt Ihnen, worauf es ankommt und wie Sie die richtige Lösung für Ihr Unternehmen finden.
Rechtliche Grundlagen für DSGVO-konforme E-Mail-Server
Die Datenschutz-Grundverordnung (DSGVO) stellt strenge Anforderungen an die Verarbeitung personenbezogener Daten. E-Mails enthalten häufig solche Daten, weshalb Unternehmen besondere Sorgfalt walten lassen müssen. Dabei ist es unerheblich, ob Sie einen eigenen Server betreiben oder einen externen Anbieter nutzen.
Verantwortung und Auftragsverarbeitung
Als Unternehmen bleiben Sie stets datenschutzrechtlich verantwortlich, auch wenn Sie Dienste extern beziehen. Daher müssen Sie mit dem Anbieter einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO abschließen. Dieser Vertrag regelt präzise:
- Gegenstand und Dauer der Verarbeitung
- Art und Zweck der Datenverarbeitung
- Weisungsbefugnis des Verantwortlichen
- Technische und organisatorische Maßnahmen (TOM)
- Pflichten zur Vertraulichkeit und Datensicherheit
Außerdem muss der Anbieter nachweisen können, dass er die DSGVO-Anforderungen erfüllt. Zertifizierungen wie ISO 27001 bieten hier wertvolle Orientierung, dennoch ersetzen sie nicht Ihre eigene Prüfpflicht.
Serverstandort und Drittlandtransfers
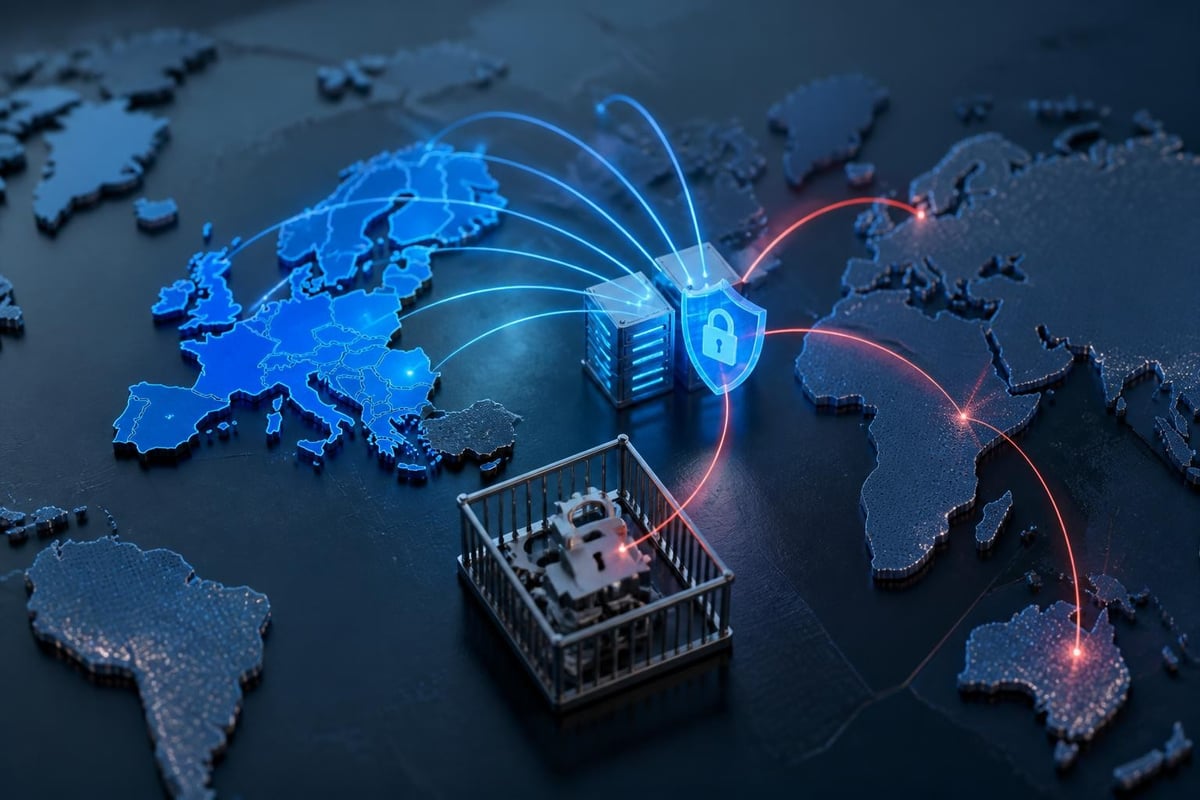
Ein entscheidender Faktor beim e-mail-server dsgvo-konform mieten ist der physische Standort der Server. Rechenzentren innerhalb der Europäischen Union oder des Europäischen Wirtschaftsraums (EWR) unterliegen automatisch der DSGVO. Somit entfallen zusätzliche Prüfungen für internationale Datentransfers.
Bei Anbietern außerhalb der EU/EWR ist die Situation komplexer. Sie müssen dann Transfermechanismen wie die Standardvertragsklauseln (SCC) verwenden und zusätzliche Schutzmaßnahmen implementieren. Die EDPB-Leitlinien zu internationalen Datenübermittlungen geben hierzu konkrete Hilfestellungen für kleine und mittlere Unternehmen.
Technische Sicherheitsanforderungen
Die DSGVO fordert in Art. 32 angemessene technische und organisatorische Maßnahmen. Für E-Mail-Server bedeutet dies konkrete Sicherheitsvorkehrungen, die sowohl die Übertragung als auch die Speicherung schützen.
Verschlüsselung als Grundpfeiler
Verschlüsselung ist unverzichtbar für datenschutzkonforme E-Mail-Kommunikation. Dabei unterscheiden wir mehrere Ebenen:
Transport-Verschlüsselung schützt E-Mails während der Übertragung zwischen Servern. TLS (Transport Layer Security) ist hier der Standard, wobei moderne Versionen (TLS 1.2 oder 1.3) verwendet werden sollten. Die RFC 8314 empfiehlt die zwingende Nutzung von TLS für Mail-Submission und -Zugang. Darüber hinaus bietet DANE/TLS für SMTP zusätzliche Authentifizierungsmöglichkeiten über DNSSEC.
Speicher-Verschlüsselung sichert ruhende Daten auf dem Server. Eine 256-Bit-AES-Verschlüsselung gilt als State-of-the-Art und schützt vor unbefugtem Zugriff, selbst wenn physische Sicherheitsmaßnahmen versagen.
End-to-End-Verschlüsselung (E2E) ermöglicht es, dass nur Sender und Empfänger die Nachricht lesen können. Technologien wie S/MIME oder PGP/GPG implementieren diesen Ansatz, jedoch erfordern sie aktive Mitarbeit der Kommunikationspartner.
Zugriffskontrolle und Authentifizierung
Robuste Zugangskontrollen verhindern unbefugte Zugriffe. Wichtige Maßnahmen umfassen:
- Zwei-Faktor-Authentifizierung (2FA) für alle Benutzerkonten
- Rollenbasierte Zugriffsrechte nach dem Need-to-know-Prinzip
- Regelmäßige Überprüfung und Aktualisierung von Berechtigungen
- Starke Passwortrichtlinien mit Mindestanforderungen
- Automatische Sitzungstimeouts nach Inaktivität
Außerdem sollten administrative Zugriffe protokolliert und regelmäßig auditiert werden. Dies ermöglicht die Nachvollziehbarkeit aller sicherheitsrelevanten Aktionen.
Auswahl des richtigen Anbieters
Wenn Sie einen e-mail-server dsgvo-konform mieten möchten, stehen Sie vor einer Vielzahl von Anbietern. Die Unterschiede sind erheblich, daher lohnt sich eine strukturierte Bewertung.
Prüfkriterien für Anbieter
| Kriterium | Bedeutung | Prüfmethode |
|---|---|---|
| Serverstandort | EU/EWR-Hosting eliminiert Drittlandproblematik | Rechenzentrumsnachweis verlangen |
| Zertifizierungen | ISO 27001, BSI C5 belegen Sicherheitsniveau | Zertifikate einsehen, Gültigkeit prüfen |
| AVV-Qualität | Umfassende Regelung der Auftragsverarbeitung | Vertrag vor Abschluss detailliert prüfen |
| Verschlüsselung | Transport und Speicher verschlüsselt | Technische Dokumentation anfordern |
| Backup-Konzept | Ausfallsicherheit und Wiederherstellung | SLA und Backup-Strategie bewerten |
| Support | Deutschsprachiger, kompetenter Kundenservice | Reaktionszeiten und Verfügbarkeit klären |
Darüber hinaus sollten Sie die Vertragsbedingungen genau analysieren. Kündigungsfristen, Datenportabilität und Löschkonzepte sind entscheidend für Ihre Flexibilität.
Deutsche versus internationale Anbieter
Deutsche Anbieter unterliegen dem Bundesdatenschutzgesetz (BDSG) und der direkten Aufsicht deutscher Datenschutzbehörden. Dies bietet zusätzliche Rechtssicherheit, insbesondere da deutsche Behörden detaillierte Orientierungshilfen für Cloud-Dienste bereitstellen.
Internationale Anbieter können dennoch DSGVO-konform sein, sofern sie EU-Standorte nutzen und entsprechende Garantien bieten. Jedoch sollten Sie prüfen, ob Muttergesellschaften in Drittländern Zugriff auf Ihre Daten haben könnten. Insbesondere US-amerikanische Unternehmen unterliegen dem CLOUD Act, der unter bestimmten Umständen Datenzugriffe ermöglicht.
Implementierung und Migration
Die technische Umsetzung beim e-mail-server dsgvo-konform mieten erfordert sorgfältige Planung. Dennoch lässt sich der Übergang mit der richtigen Vorbereitung reibungslos gestalten.
Planungsphase
Zunächst sollten Sie Ihre Anforderungen präzise definieren:
- Benutzeranzahl und erwartetes Wachstum
- Speicherbedarf pro Benutzer und insgesamt
- E-Mail-Volumen (gesendete/empfangene Nachrichten pro Tag)
- Integrationsbedarf mit bestehenden Systemen
- Compliance-Anforderungen Ihrer Branche
Anschließend erstellen Sie einen detaillierten Migrationsplan. Dieser sollte Rollback-Szenarien enthalten, falls unvorhergesehene Probleme auftreten. Außerdem empfiehlt es sich, die Migration zunächst mit einer Testgruppe durchzuführen.
Datenmigration und -übernahme
Die Überführung bestehender E-Mails und Kontakte ist oft der kritischste Schritt. Professionelle Anbieter bieten Migrationswerkzeuge, die den Prozess automatisieren. Wichtige Aspekte dabei sind:
- Vollständigkeit aller Nachrichten, Anhänge und Ordnerstrukturen
- Beibehaltung von Metadaten (Datum, Absender, Flags)
- Minimierung von Ausfallzeiten während der Migration
- Verifizierung der migrierten Daten nach Abschluss
- Sichere Löschung beim alten Anbieter
Für Unternehmen mit umfangreichen E-Mail-Archiven kann die Migration mehrere Tage dauern. Daher ist eine parallele Betriebsphase oft sinnvoll, in der beide Systeme temporär koexistieren.
Betrieb und laufende Compliance
Nach der erfolgreichen Einrichtung beginnt die kontinuierliche Compliance-Arbeit. Die DSGVO fordert nicht nur einmalige Maßnahmen, sondern fortlaufende Überwachung und Anpassung.
Monitoring und Protokollierung
Umfassendes Logging ist essentiell für Sicherheit und Compliance. Protokolliert werden sollten:
- Anmeldeversuche (erfolgreich und fehlgeschlagen)
- Administrative Änderungen an Konfigurationen
- Zugriffe auf sensible Daten oder Funktionen
- Sicherheitsvorfälle und Anomalien
- Systemauslastung und Performance-Metriken
Allerdings müssen Logs selbst datenschutzkonform gespeichert werden. Personenbezogene Daten in Protokolldateien unterliegen denselben Anforderungen wie andere Verarbeitungen. Daher sollten Aufbewahrungsfristen definiert und automatisierte Löschprozesse implementiert werden.
Regelmäßige Sicherheitsüberprüfungen
Die ENISA-Publikation zu E-Mail-Sicherheit bietet Best-Practices für resiliente Mail-Infrastrukturen. Empfehlenswert sind:
Vierteljährliche Überprüfungen:
- Analyse von Sicherheitsprotokollen auf Auffälligkeiten
- Überprüfung der Benutzerzugriffe und Berechtigungen
- Test der Backup-Wiederherstellung
- Update-Status aller Komponenten
Jährliche Maßnahmen:
- Externe Sicherheitsaudits oder Penetrationstests
- Überprüfung und Aktualisierung der AVVs
- Schulung der Mitarbeiter zu Datenschutz und Sicherheit
- Bewertung neuer Bedrohungen und Anpassung der Maßnahmen
Darüber hinaus sollten Sie Incident-Response-Pläne entwickeln und regelmäßig testen. Im Falle einer Datenpanne müssen Sie gemäß Art. 33 DSGVO binnen 72 Stunden die Aufsichtsbehörde informieren.
Kosten und Wirtschaftlichkeit
Die Investition in einen DSGVO-konformen E-Mail-Server erscheint zunächst höher als kostenlose Alternativen. Dennoch relativieren sich die Kosten bei genauer Betrachtung.
Direkte und indirekte Kosten
| Kostenart | Gemieteter Server | Eigenbetrieb |
|---|---|---|
| Anschaffung | Keine (monatliche Gebühr) | Hardware, Lizenzen |
| Personal | Minimal (extern betreut) | IT-Administrator erforderlich |
| Wartung | Im Preis enthalten | Zeitaufwand, Updates, Patches |
| Compliance | AVV, Anbieter verantwortlich | Eigene Dokumentation, Audits |
| Skalierung | Flexibel, keine Neuinvestition | Hardware-Erweiterung nötig |
Zusätzlich vermeiden Sie das Risiko von Bußgeldern bei DSGVO-Verstößen. Diese können bis zu 20 Millionen Euro oder 4% des weltweiten Jahresumsatzes betragen. Somit amortisiert sich die Investition in professionelle Lösungen schnell.
Return on Investment
Neben der Risikominimierung bieten DSGVO-konforme E-Mail-Server weitere Vorteile:
- Vertrauensgewinn bei Kunden und Geschäftspartnern
- Wettbewerbsvorteil in datenschutzsensiblen Branchen
- Produktivitätssteigerung durch zuverlässige Verfügbarkeit
- Konzentration auf Kerngeschäft statt IT-Administration
Insbesondere in regulierten Sektoren wie Gesundheitswesen, Finanzdienstleistung oder Rechtsberatung ist datenschutzkonforme Kommunikation ein unverzichtbares Qualitätsmerkmal.
Branchenspezifische Anforderungen
Verschiedene Sektoren stellen zusätzliche Anforderungen an E-Mail-Kommunikation. Deshalb sollten Sie beim e-mail-server dsgvo-konform mieten auch branchenspezifische Regelungen berücksichtigen.
Gesundheitswesen und Ärzte
Medizinische Daten unterliegen besonderen Schutzpflichten nach Art. 9 DSGVO. Ärzte und Gesundheitseinrichtungen müssen daher zusätzliche Maßnahmen ergreifen:
- End-to-End-Verschlüsselung für Patientenkommunikation
- Erhöhte Authentifizierungsanforderungen für Zugriffe
- Strikte Zugriffsprotokolle gemäß ärztlicher Schweigepflicht
- Langfristige Archivierung unter Beachtung der Aufbewahrungsfristen
Außerdem sollten Anbieter Erfahrung mit dem Gesundheitssektor nachweisen können. Referenzen von Kliniken oder Arztpraxen sind hier aussagekräftig.
Rechtsanwälte und Steuerberater
Berufsgeheimnisträger haben verschärfte Vertraulichkeitspflichten. Ihre E-Mail-Kommunikation enthält häufig mandatsbezogene, hochsensible Informationen. Daher sind folgende Punkte besonders wichtig:
- Mandantenfähige Trennung verschiedener Kommunikationsströme
- Forensische Integrität für gerichtsverwertbare Dokumentation
- Sichere Archivierung über gesetzliche Aufbewahrungsfristen
- Audit-Trails für Nachvollziehbarkeit aller Zugriffe
Manche Kammern geben spezifische Empfehlungen für IT-Sicherheit heraus. Diese sollten Sie bei der Anbieterauswahl berücksichtigen.
Bildungseinrichtungen
Schulen und Universitäten verarbeiten personenbezogene Daten von Minderjährigen. Dies erfordert besondere Sorgfalt. Wichtige Aspekte sind:
- Schutz minderjähriger Nutzer durch altersgerechte Sicherheitskonzepte
- Transparente Datenschutzerklärungen für Eltern und Erziehungsberechtigte
- Getrennte Verwaltung von administrativen und pädagogischen Daten
- Einwilligungsmanagement für verschiedene Nutzungsszenarien
Darüber hinaus empfiehlt sich eine Lösung, die Kollaboration und Kommunikation integriert. Plattformen wie LC-Connect bieten hier eine All-in-One-Umgebung für E-Mails, Kalender, Aufgaben und Video-Meetings, vollständig DSGVO-konform in Deutschland gehostet.
Zusätzliche Sicherheitsfeatures
Moderne E-Mail-Server bieten über die Grundanforderungen hinaus erweiterte Sicherheitsfunktionen. Diese erhöhen den Schutz zusätzlich und erleichtern die Compliance.
Spam- und Malware-Schutz
Professionelle Lösungen integrieren mehrstufige Filterung:
- Spam-Filter mit maschinellem Lernen und Reputationsdatenbanken
- Malware-Scanner für Anhänge und eingebettete Inhalte
- Phishing-Erkennung durch URL-Analyse und Absenderverifizierung
- Quarantäne-Funktionen für verdächtige Nachrichten
- Regelmäßige Updates der Erkennungsdatenbanken
Jedoch sollten Sie beachten, dass auch Filter Fehlalarme produzieren können. Deshalb ist eine Quarantäne-Überprüfung durch Benutzer sinnvoll.
Data Loss Prevention (DLP)
DLP-Systeme verhindern die unbeabsichtigte oder böswillige Weitergabe sensibler Informationen:
- Inhaltsanalyse erkennt vertrauliche Daten (Kreditkarten, Sozialversicherungsnummern)
- Regelbasierte Blockierung stoppt kritische E-Mails
- Warnmeldungen informieren Benutzer über Richtlinienverletzungen
- Verschlüsselungs-Erzwingung für sensible Kommunikation
- Audit-Protokolle dokumentieren alle DLP-Ereignisse
Außerdem können Sie Richtlinien an branchenspezifische Anforderungen anpassen. Dies erhöht die Compliance automatisch.
Integration in bestehende IT-Infrastruktur
Ein E-Mail-Server existiert selten isoliert. Die nahtlose Integration in Ihre bestehende IT-Landschaft ist daher entscheidend für Effizienz und Benutzerakzeptanz.
Single Sign-On und Verzeichnisdienste
Die Anbindung an zentrale Authentifizierungssysteme vereinfacht die Verwaltung erheblich:
- LDAP/Active Directory-Integration für einheitliche Benutzerverwaltung
- SAML oder OAuth für Single Sign-On
- Automatische Provisionierung neuer Benutzerkonten
- Synchronisierung von Kontaktdaten und Organisationsstrukturen
Somit reduzieren Sie den administrativen Aufwand und erhöhen gleichzeitig die Sicherheit durch konsistente Zugriffsrichtlinien.
Kalender- und Collaboration-Tools
E-Mail ist nur ein Teil der Unternehmenskommunikation. Die Integration mit Kalendern, Aufgabenverwaltung und Videokonferenzen schafft eine produktive Arbeitsumgebung:
- Gemeinsame Kalender für Terminplanung und Ressourcenbuchung
- Aufgabenverwaltung mit E-Mail-Verknüpfung
- Videokonferenz-Integration direkt aus Kalendereinträgen
- Cloud-Speicher-Anbindung für große Dateianhänge
- Mobile Apps für Zugriff von unterwegs
Viele moderne Plattformen bieten diese Funktionen bereits integriert an. Dies vereinfacht nicht nur die Nutzung, sondern auch die datenschutzrechtliche Bewertung, da Sie nur einen AVV benötigen.
Schulung und Change Management
Die beste technische Lösung nützt wenig, wenn Mitarbeiter sie nicht korrekt nutzen. Deshalb sind Schulung und Begleitung unverzichtbare Bestandteile einer erfolgreichen Einführung.
Mitarbeiter-Trainings
Effektive Schulungsprogramme umfassen mehrere Komponenten:
Technische Einführung:
- Grundfunktionen des neuen E-Mail-Systems
- Nutzung von Verschlüsselung und Signaturen
- Mobile Zugriffsmöglichkeiten
- Kalender- und Collaboration-Features
Datenschutz-Awareness:
- Erkennung von Phishing und Social Engineering
- Umgang mit sensiblen Daten in E-Mails
- Meldepflichten bei Sicherheitsvorfällen
- Best Practices für sichere Passwörter
Darüber hinaus sollten Sie regelmäßige Auffrischungen einplanen. Die Bedrohungslandschaft entwickelt sich ständig weiter, deshalb ist kontinuierliche Weiterbildung wichtig.
Dokumentation und Richtlinien
Klare, verständliche Dokumentation unterstützt die tägliche Arbeit:
- Benutzerhandbuch mit Screenshots und Schritt-für-Schritt-Anleitungen
- FAQ-Sammlung zu häufigen Fragen und Problemen
- E-Mail-Richtlinie mit Dos and Don'ts
- Datenschutz-Hinweise für die E-Mail-Nutzung
- Kontaktinformationen für technischen Support
Außerdem empfiehlt sich ein internes Wiki oder Intranet-Bereich, wo Mitarbeiter jederzeit nachschlagen können.
Die Entscheidung, einen e-mail-server dsgvo-konform mieten, ist eine strategische Investition in Datenschutz, Sicherheit und Vertrauen. Mit den richtigen Kriterien für die Anbieterauswahl, sorgfältiger Planung der Migration und kontinuierlicher Compliance-Arbeit schaffen Sie eine solide Grundlage für sichere Unternehmenskommunikation. leitzcloud by vBoxx bietet Ihnen genau diese Sicherheit mit vollständig in Deutschland gehosteten, ISO-27001-zertifizierten Lösungen. Entdecken Sie, wie LC-Connect zusammen mit sicherem Cloud-Speicher und Passwortmanagement Ihre gesamte digitale Infrastruktur DSGVO-konform gestaltet.