
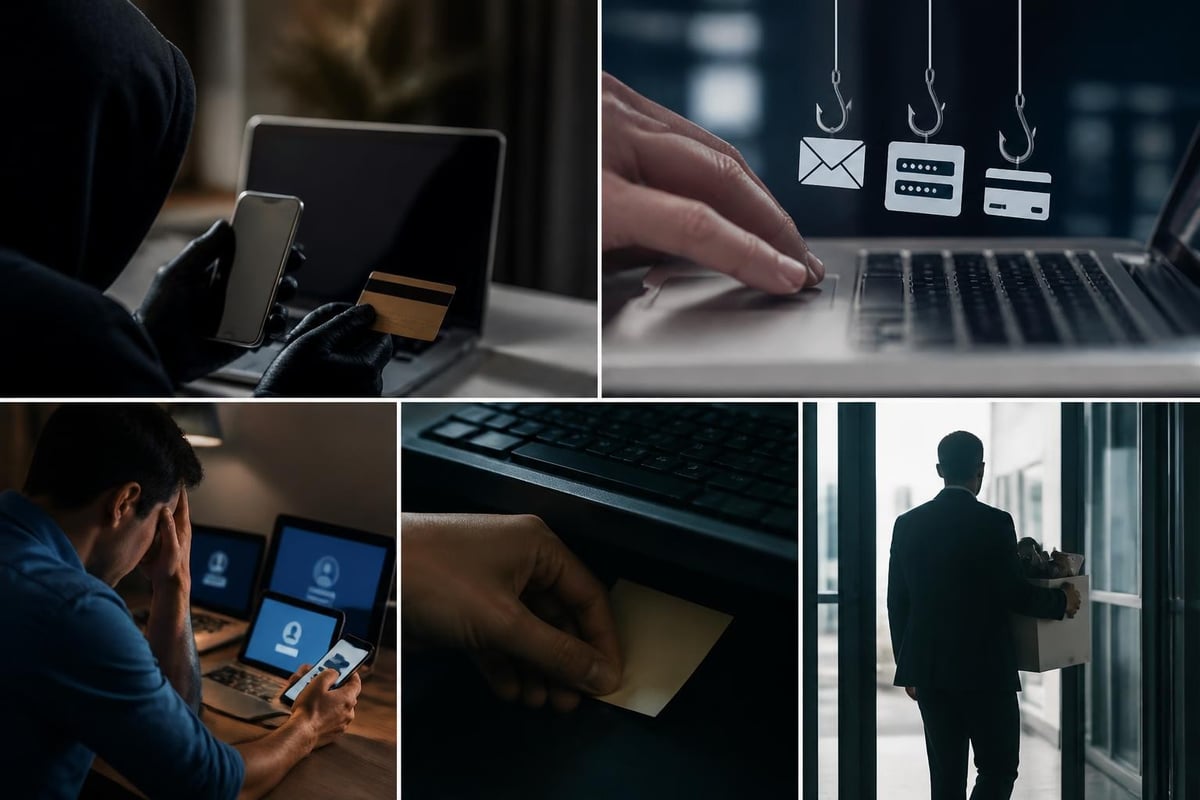
Die Sicherheit von Unternehmensdaten beginnt mit einer professionellen Verwaltung von Zugangsdaten. Dennoch nutzen viele Organisationen nach wie vor unsichere Praktiken: Passwörter auf Notizzetteln, in Excel-Tabellen oder im Browser-Cache gespeichert. Passwörter im Unternehmen zentral verwalten bedeutet jedoch weit mehr als nur die Bereitstellung eines Tools. Vielmehr erfordert es einen ganzheitlichen Ansatz aus Technologie, Richtlinien und Schulung, der sowohl die IT-Sicherheit erhöht als auch die tägliche Arbeit der Mitarbeitenden erleichtert. Außerdem bildet die zentrale Verwaltung die Grundlage für Compliance-Anforderungen und schützt vor den zunehmenden Bedrohungen durch Cyberangriffe.
Warum zentrale Passwortverwaltung zur Priorität wird
Die Bedrohungslage hat sich in den vergangenen Jahren dramatisch verschärft. Laut dem ENISA Threat Landscape 2024 zählen gestohlene Anmeldedaten zu den häufigsten Einfallstoren für Cyberangriffe. Darüber hinaus zeigen Studien, dass über 80 Prozent der erfolgreichen Datenschutzverletzungen auf schwache oder kompromittierte Passwörter zurückzuführen sind.
Unternehmen stehen jedoch vor mehreren Herausforderungen gleichzeitig:
- Komplexität moderner IT-Landschaften: Mitarbeitende benötigen Zugang zu durchschnittlich 30 bis 50 verschiedenen Systemen und Anwendungen.
- Remote Work und hybride Arbeitsmodelle: Zugriffe erfolgen von unterschiedlichen Standorten und Geräten.
- Compliance-Anforderungen: DSGVO, ISO 27001 und branchenspezifische Vorschriften verlangen nachweisbare Sicherheitsmaßnahmen.
- Personalfluktuation: Der Wechsel von Mitarbeitenden erfordert schnelles Handeln bei Zugangsberechtigungen.
Folglich müssen Unternehmen einen Weg finden, Sicherheit und Produktivität in Einklang zu bringen. Eine zentrale Lösung bietet dabei die Möglichkeit, Passwörter im Unternehmen zentral verwalten zu können und gleichzeitig die Benutzerfreundlichkeit zu gewährleisten.
Die versteckten Kosten dezentraler Passwortverwaltung
Wenn jeder Mitarbeitende seine Zugangsdaten selbst organisiert, entstehen erhebliche Risiken und Kosten:
| Risikofaktor | Auswirkung | Häufigkeit |
|---|---|---|
| Password Reuse | Ein kompromittiertes Passwort gefährdet mehrere Systeme | >60% der Nutzer |
| Unsichere Speicherung | Passwörter in Klartext auf Geräten oder Notizen | >40% der Mitarbeitenden |
| Verzögerte Deaktivierung | Ehemalige Mitarbeitende behalten Zugang | Durchschnittlich 2-7 Tage |
| Produktivitätsverlust | Zeitaufwand für Passwort-Resets | 20-30% aller IT-Support-Tickets |
Deshalb führt die zentrale Verwaltung nicht nur zu höherer Sicherheit, sondern auch zu messbaren Kosteneinsparungen. Somit amortisiert sich die Investition in professionelle Lösungen bereits nach wenigen Monaten durch reduzierten Support-Aufwand und vermiedene Sicherheitsvorfälle.
Kernkomponenten einer zentralen Passwortstrategie
Um Passwörter im Unternehmen zentral verwalten zu können, bedarf es mehrerer ineinandergreifender Elemente. Dabei geht es nicht nur um die technische Infrastruktur, sondern auch um organisatorische Prozesse und klare Verantwortlichkeiten.
Technische Grundlagen und Architektur
Eine professionelle Lösung basiert auf mehreren Sicherheitsebenen:
Zero-Knowledge-Verschlüsselung bildet das Fundament. Hierbei werden alle Passwörter bereits auf dem Endgerät verschlüsselt, bevor sie den Server erreichen. Folglich hat selbst der Anbieter keinen Zugriff auf die Klartextpasswörter. Diese Architektur entspricht den strengsten Sicherheitsstandards und erfüllt die Anforderungen der OWASP Password Storage Guidelines.
Rollenbasierte Zugriffskontrolle ermöglicht die granulare Steuerung von Berechtigungen:
- Definition von Benutzerrollen (Administrator, Manager, Mitarbeitender)
- Zuweisung von Passwort-Sammlungen zu Teams oder Projekten
- Festlegung von Lese-, Schreib- und Teilungsrechten
- Automatische Anpassung bei Rollenwechsel oder Austritt
Außerdem sollte die Lösung Multi-Faktor-Authentifizierung (MFA) unterstützen. Dadurch wird selbst bei kompromittierten Master-Passwörtern ein unbefugter Zugriff verhindert.
Richtlinien und Governance
Technologie allein reicht jedoch nicht aus. Deshalb müssen klare Richtlinien definiert werden:
- Passwortanforderungen: Mindestlänge, Komplexität, Ablauffristen
- Teilungsregeln: Wer darf welche Passwörter mit wem teilen?
- Notfallzugriff: Wie wird der Zugang zu kritischen Systemen bei Ausfall sichergestellt?
- Audit-Anforderungen: Welche Aktivitäten werden protokolliert und wie lange?
Darüber hinaus sollten diese Richtlinien regelmäßig überprüft und an neue Bedrohungen angepasst werden. Somit bleibt die Sicherheitsstrategie aktuell und wirksam.
Implementierung: Von der Planung zum Rollout
Die erfolgreiche Einführung einer zentralen Passwortverwaltung erfordert sorgfältige Planung und schrittweise Umsetzung. Dabei hat sich ein mehrstufiger Ansatz bewährt, der technische und organisatorische Aspekte gleichermaßen berücksichtigt.
Phase 1: Bestandsaufnahme und Anforderungsanalyse
Zunächst gilt es, den Status quo zu erfassen:
- Welche Systeme und Anwendungen werden genutzt?
- Wie viele Mitarbeitende benötigen Zugang?
- Welche bestehenden Passwortpraktiken existieren?
- Welche Compliance-Anforderungen müssen erfüllt werden?
- Gibt es branchenspezifische Besonderheiten?
Anschließend werden die Anforderungen priorisiert. Hierbei sollten kritische Systeme wie Finanzanwendungen, Kundendatenbanken oder Infrastruktur-Tools Vorrang erhalten.
Phase 2: Pilotprojekt und Schulung
Bevor die unternehmensweite Einführung erfolgt, empfiehlt sich ein Pilotprojekt mit einer ausgewählten Abteilung. Dadurch können potenzielle Probleme frühzeitig erkannt und behoben werden.
Schulungsinhalte sollten umfassen:
- Grundlagen sicherer Passwörter
- Nutzung der zentralen Plattform
- Erstellen und Teilen von Einträgen
- Verwendung der Browser-Erweiterung
- Mobile Nutzung und Offline-Zugriff
- Notfallprozeduren
Überdies zeigen Erfahrungen, dass interaktive Workshops deutlich effektiver sind als schriftliche Anleitungen. Folglich sollte ausreichend Zeit für praktische Übungen eingeplant werden.
Phase 3: Migration und Rollout
Die Migration bestehender Passwörter kann technisch unterstützt werden. Dennoch empfiehlt sich eine schrittweise Vorgehensweise:
- Woche 1-2: Kritische Unternehmensressourcen
- Woche 3-4: Abteilungsspezifische Tools
- Woche 5-6: Individuelle Accounts
- Ab Woche 7: Kontinuierliche Optimierung
Während des Rollouts sollten außerdem dedizierte Ansprechpartner für Fragen zur Verfügung stehen. Somit lassen sich Hemmschwellen abbauen und die Akzeptanz erhöhen.
Best Practices für nachhaltige Sicherheit
Sobald die zentrale Passwortverwaltung etabliert ist, beginnt die kontinuierliche Arbeit an der Aufrechterhaltung und Verbesserung der Sicherheit. Die CISA StopRansomware Guide betont dabei die Bedeutung präventiver Maßnahmen.
Regelmäßige Security Audits
Monatliche oder quartalsweise Überprüfungen sollten folgende Aspekte umfassen:
| Audit-Bereich | Prüfkriterien | Handlungsempfehlung |
|---|---|---|
| Passwortqualität | Schwache, wiederverwendete oder kompromittierte Passwörter | Automatische Warnungen und Änderungsaufforderungen |
| Zugriffsrechte | Veraltete Berechtigungen, inaktive Accounts | Vierteljährliche Rezertifizierung |
| Teilungsverhalten | Zu weitreichende oder unnötige Freigaben | Überprüfung der Notwendigkeit |
| MFA-Abdeckung | Accounts ohne Zwei-Faktor-Authentifizierung | Schrittweise MFA-Pflicht |
Darüber hinaus liefern moderne Lösungen wie LC-Pass detaillierte Sicherheitsberichte, die Schwachstellen automatisch identifizieren und Handlungsempfehlungen aussprechen. Dabei werden auch kompromittierte Passwörter durch Abgleich mit bekannten Datenlecks erkannt.
Incident Response und Notfallpläne
Trotz aller Vorsichtsmaßnahmen können Sicherheitsvorfälle auftreten. Deshalb benötigt jedes Unternehmen einen klaren Plan:
- Sofortmaßnahmen: Welche Passwörter müssen bei welchen Vorfällen geändert werden?
- Kommunikationswege: Wer informiert wen und in welcher Reihenfolge?
- Dokumentation: Wie werden Vorfälle protokolliert und analysiert?
- Wiederherstellung: Wie erfolgt der Zugang zu kritischen Systemen im Notfall?
Außerdem sollten diese Pläne regelmäßig in simulierten Szenarien getestet werden. Somit stellen Unternehmen sicher, dass alle Beteiligten ihre Rollen kennen und die Prozesse funktionieren.
Förderung einer Sicherheitskultur
Die beste Technologie bleibt wirkungslos, wenn Mitarbeitende sie umgehen oder missachten. Daher ist die kontinuierliche Sensibilisierung entscheidend. Das SANS Institute empfiehlt hierzu einen mehrdimensionalen Ansatz aus Schulung, Kommunikation und positiver Verstärkung.
Bewährte Maßnahmen umfassen:
- Monatliche Sicherheitstipps per E-Mail oder Intranet
- Gamification-Elemente zur Steigerung der Engagement-Rate
- Anerkennung von Teams mit besonders hoher Compliance
- Transparente Kommunikation über Bedrohungen und Abwehrmaßnahmen
- Integration in Onboarding-Prozesse neuer Mitarbeitender
Folglich entwickelt sich Sicherheit von einer lästigen Pflicht zu einem selbstverständlichen Bestandteil der Unternehmenskultur.
Technische Herausforderungen und Lösungsansätze
Bei der Implementierung einer zentralen Lösung treten regelmäßig spezifische technische Fragen auf. Dabei ist es wichtig, diese proaktiv zu adressieren, anstatt auf Probleme zu reagieren.
Integration in bestehende Infrastruktur
Die Anbindung an vorhandene Systeme stellt häufig eine Hürde dar:
- Single Sign-On (SSO): Wie lässt sich die Passwortverwaltung mit SAML oder OAuth verbinden?
- Active Directory: Kann die zentrale Lösung mit bestehenden Verzeichnisdiensten synchronisiert werden?
- VPN und Remote-Zugriff: Wie erfolgt die sichere Authentifizierung von außerhalb?
- Legacy-Systeme: Welche Workarounds existieren für ältere Anwendungen ohne moderne Schnittstellen?
Dennoch lassen sich die meisten Szenarien durch flexible APIs und Konnektoren abbilden. Somit können Unternehmen ihre gewachsene IT-Landschaft schrittweise modernisieren, ohne sofortige Großinvestitionen tätigen zu müssen.
Umgang mit privilegierten Accounts
Administrative Zugänge erfordern besondere Aufmerksamkeit. Hierbei hat sich das Konzept des Privileged Access Management (PAM) bewährt:
- Strikte Trennung zwischen normalen und privilegierten Accounts
- Just-in-Time-Zugriff mit zeitlicher Begrenzung
- Vier-Augen-Prinzip für kritische Operationen
- Lückenlose Protokollierung aller administrativen Aktivitäten
- Regelmäßige Rotation von Admin-Passwörtern
Außerdem sollten privilegierte Passwörter niemals dauerhaft bei einzelnen Personen liegen, sondern stets über die zentrale Plattform verwaltet werden.
Sicherheitsrisiken von Passwortmanagern
Trotz ihrer Vorteile sind auch zentrale Passwortverwaltungen nicht immun gegen Angriffe. Aktuelle Forschung zu Sicherheitsrisiken von Passwortmanagern zeigt potenzielle Schwachstellen auf, etwa durch Speicherlecks oder Browser-Exploits.
Mitigationsstrategien umfassen:
- Regelmäßige Updates der Software und Browser-Erweiterungen
- Verwendung isolierter Umgebungen für hochsensible Operationen
- Deaktivierung der automatischen Ausfüllfunktion bei kritischen Systemen
- Einsatz von Hardware-Tokens für Master-Passwörter
- Monitoring auf verdächtige Aktivitätsmuster
Darüber hinaus sollte die gewählte Lösung von unabhängigen Prüfstellen auditiert sein. Dadurch erhalten Unternehmen zusätzliche Sicherheit hinsichtlich der Implementierungsqualität.
Rechtliche und Compliance-Aspekte
Beim zentralen Management von Zugangsdaten spielen regulatorische Anforderungen eine zentrale Rolle. Unternehmen müssen dabei verschiedene Dimensionen berücksichtigen.
DSGVO-Konformität und Datenschutz
Die Verarbeitung von Passwörtern unterliegt den strengen Vorgaben der Datenschutz-Grundverordnung:
- Datensparsamkeit: Es sollten nur notwendige Informationen gespeichert werden.
- Zweckbindung: Die Nutzung ist auf Authentifizierung und Zugriffskontrolle beschränkt.
- Speicherort: Besonders sensible Daten sollten ausschließlich in europäischen Rechenzentren liegen.
- Auftragsverarbeitung: Verträge mit Anbietern müssen DSGVO-Anforderungen erfüllen.
Folglich ist die Wahl eines Anbieters mit Hosting in Deutschland entscheidend. Somit bleiben Daten jederzeit im Geltungsbereich europäischen Rechts und unterliegen nicht externen Zugriffsrechten wie dem US Cloud Act.
Branchenspezifische Anforderungen
Je nach Sektor gelten zusätzliche Standards:
- Gesundheitswesen: Besondere Anforderungen nach SGB V und Patientendatenschutz
- Finanzsektor: MaRisk, BAIT und andere regulatorische Vorgaben
- Kritische Infrastrukturen: KRITIS-Verordnung und IT-Sicherheitsgesetz
- Öffentliche Verwaltung: BSI-Grundschutz und behördenspezifische Richtlinien
Deshalb sollten Unternehmen bereits in der Planungsphase prüfen, welche spezifischen Compliance-Anforderungen für sie gelten. Anschließend können diese Kriterien in die Auswahlentscheidung einfließen.
Wirtschaftlichkeit und ROI-Betrachtung
Die Investition in eine zentrale Passwortverwaltung lässt sich anhand konkreter Kennzahlen rechtfertigen. Dabei spielen sowohl direkte als auch indirekte Einsparungen eine Rolle.
Quantifizierbare Vorteile
Kostenreduktion durch:
- Verringerung von IT-Support-Tickets um durchschnittlich 25-40%
- Beschleunigung von Onboarding-Prozessen neuer Mitarbeitender
- Automatisierung von Offboarding und Zugangsdeaktivierung
- Vermeidung von Produktivitätsverlusten durch vergessene Passwörter
- Reduzierung des Risikos kostspieliger Datenschutzverletzungen
Produktivitätssteigerung durch:
- Vereinfachten Zugang zu benötigten Ressourcen
- Automatisches Ausfüllen von Anmeldeformularen
- Zentrale Verwaltung geteilter Accounts
- Mobile Verfügbarkeit von Zugangsdaten
Überdies zeigen Untersuchungen, dass sich die Investition typischerweise innerhalb von 6 bis 12 Monaten amortisiert. Somit stellt die zentrale Passwortverwaltung nicht nur eine Sicherheitsmaßnahme dar, sondern auch eine wirtschaftlich sinnvolle Entscheidung.
Skalierbarkeit und Zukunftssicherheit
Moderne Lösungen wachsen mit dem Unternehmen. Dabei ermöglichen flexible Lizenzmodelle die Anpassung an veränderte Anforderungen:
- Modulare Erweiterung um zusätzliche Funktionen
- Nahtlose Skalierung bei Unternehmenswachstum
- Integration neuer Technologien und Standards
- Anpassung an veränderte Compliance-Anforderungen
Folglich ist die Wahl einer zukunftssicheren Plattform entscheidend für langfristigen Erfolg. Hierbei sollten Unternehmen auf etablierte Anbieter mit nachweislicher Innovationskraft setzen, die kontinuierlich in Weiterentwicklung investieren und Sicherheitsupdates bereitstellen.
Erfolgsmessung und kontinuierliche Verbesserung
Um den Nutzen der zentralen Passwortverwaltung nachzuweisen und Optimierungspotenziale zu identifizieren, benötigen Unternehmen aussagekräftige Metriken. Dabei hat sich ein ausgewogener Mix aus Sicherheits- und Nutzungskennzahlen bewährt.
Key Performance Indicators
Sicherheitsbezogene KPIs:
- Anteil der Passwörter mit ausreichender Komplexität
- Häufigkeit kompromittierter Zugangsdaten
- Durchschnittliche Zeit bis zur Passwortänderung nach Sicherheitswarnung
- Abdeckung mit Zwei-Faktor-Authentifizierung
- Anzahl veralteter oder ungenutzter Einträge
Nutzungsbezogene KPIs:
- Adoptionsrate innerhalb der Belegschaft
- Anzahl gespeicherter Passwörter pro Nutzer
- Häufigkeit der Passwort-Nutzung über die Plattform
- Reduktion von Support-Anfragen
- Zeitersparnis bei administrativen Aufgaben
Darüber hinaus sollten diese Kennzahlen regelmäßig ausgewertet und im Management-Report kommuniziert werden. Somit bleibt die Sichtbarkeit des Themas erhalten und notwendige Ressourcen können begründet werden.
Feedback-Schleifen und Optimierung
Die kontinuierliche Verbesserung basiert auf systematischem Feedback:
- Quartalsweise Befragung der Nutzer zu Funktionalität und Benutzerfreundlichkeit
- Analyse von Support-Tickets zur Identifikation wiederkehrender Probleme
- Regelmäßige Reviews der Sicherheitsrichtlinien
- Benchmarking mit Branchenstandards
- Integration neuer Features und Best Practices
Außerdem sollte ein dediziertes Team für die Pflege und Weiterentwicklung der Passwortstrategie verantwortlich sein. Folglich entstehen klare Zuständigkeiten und das Thema wird nicht vernachlässigt.
Die zentrale Verwaltung von Passwörtern bildet heute einen unverzichtbaren Baustein moderner IT-Sicherheit. Durch professionelle Lösungen lassen sich Sicherheitsrisiken minimieren, Compliance-Anforderungen erfüllen und gleichzeitig die Produktivität steigern. leitzcloud by vBoxx bietet mit LC-Pass eine DSGVO-konforme Lösung, die vollständig in deutschen ISO-27001-zertifizierten Rechenzentren gehostet wird und durch unabhängige TÜV-Audits höchste Sicherheitsstandards nachweist. Kombiniert mit weiteren Produkten wie sicherem Cloud-Speicher und integrierter Kommunikation entsteht eine ganzheitliche Plattform für digitale Zusammenarbeit. Entdecken Sie jetzt, wie Sie Passwörter im Unternehmen zentral verwalten und Ihre IT-Sicherheit nachhaltig verbessern können.