
Der Austausch sensibler Geschäftsdaten mit externen Partnern gehört im Jahr 2026 zum Tagesgeschäft vieler Unternehmen. Jedoch bringt diese Notwendigkeit erhebliche Sicherheitsrisiken mit sich, die von Datenlecks über Compliance-Verstöße bis hin zu gezielten Cyberangriffen reichen. Ein sicherer Datenaustausch mit externen Partnern erfordert deshalb durchdachte technische Maßnahmen, klare organisatorische Prozesse sowie rechtskonforme Vereinbarungen. Unternehmen müssen dabei nicht nur ihre eigenen Systeme schützen, sondern auch sicherstellen, dass Partner die gleichen Sicherheitsstandards einhalten. Dieser Artikel beleuchtet die wesentlichen Aspekte, Herausforderungen und Best Practices für einen rechtssicheren und technisch abgesicherten Datenaustausch.
Risiken beim Datenaustausch mit Dritten
Die Zusammenarbeit mit externen Partnern öffnet zwangsläufig neue Angriffsvektoren in der IT-Infrastruktur. Daher müssen Unternehmen die spezifischen Risiken genau verstehen, bevor sie Austauschprozesse etablieren.
Typische Bedrohungsszenarien
Externe Partner nutzen häufig unterschiedliche Sicherheitsstandards, sodass die schwächste Stelle in der Kette das gesamte Sicherheitsniveau bestimmt. Folgende Risiken treten besonders häufig auf:
- Unbefugter Zugriff durch kompromittierte Partner-Accounts
- Datenlecks bei unverschlüsselter Übertragung oder Speicherung
- Compliance-Verstöße durch fehlende DSGVO-konforme Datenverarbeitung
- Man-in-the-Middle-Angriffe während der Datenübertragung
- Unbeabsichtigte Weitergabe an Subunternehmer ohne Wissen
Außerdem entstehen Risiken durch fehlende Transparenz über den Verbleib geteilter Daten. Sobald Informationen das eigene Unternehmen verlassen, wird die Kontrolle eingeschränkt.
Rechtliche und regulatorische Anforderungen
Der sicherer Datenaustausch mit externen Partnern unterliegt in Europa strengen datenschutzrechtlichen Vorgaben. Die DSGVO verlangt, dass personenbezogene Daten nur unter klar definierten Bedingungen an Dritte weitergegeben werden dürfen. Deshalb müssen Unternehmen:
- Rechtsgrundlage für die Weitergabe sicherstellen (Vertrag, berechtigtes Interesse, Einwilligung)
- Auftragsverarbeitungsverträge (AVV) abschließen, sofern Partner Daten im Auftrag verarbeiten
- Standardvertragsklauseln nutzen bei Übermittlung in Drittländer
- Technische und organisatorische Maßnahmen (TOMs) dokumentieren und umsetzen
Die Standard Contractual Clauses des Europäischen Datenschutzausschusses bieten hierfür einen rechtskonformen Rahmen. Dennoch reichen vertragliche Vereinbarungen allein nicht aus – technische Schutzmaßnahmen sind ebenso essenziell.
Technische Grundlagen für sicheren Datenaustausch
Die technische Absicherung bildet das Fundament jeder Austauschstrategie. Dabei spielen Verschlüsselung, Zugriffskontrolle und sichere Übertragungsprotokolle die zentrale Rolle.
Verschlüsselungsstandards und Implementierung
Moderne Verschlüsselung schützt Daten sowohl während der Übertragung (in transit) als auch bei der Speicherung (at rest). AES-256-Verschlüsselung hat sich dabei als Industriestandard etabliert und bietet ausreichenden Schutz gegen aktuelle Angriffsmethoden.
| Verschlüsselungstyp | Einsatzzweck | Empfohlener Standard |
|---|---|---|
| Transport | Datenübertragung | TLS 1.3 |
| Speicher | Ruhende Daten | AES-256 |
| Ende-zu-Ende | Maximaler Schutz | E2EE mit Perfect Forward Secrecy |
| Dateiebene | Einzelne Dokumente | PGP/GPG oder S/MIME |
Für die Transportverschlüsselung sollte ausschließlich TLS 1.3 gemäß IETF RFC 8446 verwendet werden, da ältere Protokolle bekannte Sicherheitslücken aufweisen. Außerdem empfiehlt sich die Implementierung von Ende-zu-Ende-Verschlüsselung, sodass selbst der Plattformbetreiber keinen Zugriff auf Klartextdaten erhält.
Die NIST-Richtlinien zum Schlüsselmanagement liefern detaillierte Empfehlungen zur sicheren Verwaltung kryptografischer Schlüssel. Dabei ist besonders die regelmäßige Rotation von Schlüsseln sowie die sichere Aufbewahrung in Hardware-Sicherheitsmodulen (HSM) von Bedeutung.
Authentifizierung und Zugriffskontrolle
Sichere Authentifizierung verhindert, dass unbefugte Personen auf gemeinsam genutzte Ressourcen zugreifen. Daher sollten folgende Mechanismen zum Einsatz kommen:
- Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge
- Rollenbasierte Zugriffskontrolle (RBAC) zur Begrenzung auf notwendige Berechtigungen
- Zeitlich limitierte Zugriffsrechte mit automatischem Ablauf
- IP-Whitelisting zur Einschränkung auf definierte Netzwerke
- Audit-Logs zur Nachverfolgung aller Zugriffsaktivitäten
Somit wird sichergestellt, dass das Prinzip der geringsten Privilegien (Least Privilege) konsequent umgesetzt wird. Partner erhalten ausschließlich Zugriff auf die Daten, die sie für ihre spezifische Aufgabe benötigen.
Organisatorische Maßnahmen und Prozesse
Technische Sicherheit allein genügt nicht – organisatorische Prozesse müssen technische Maßnahmen ergänzen und in die Unternehmenskultur integriert werden.
Richtlinien für den Partneraustausch
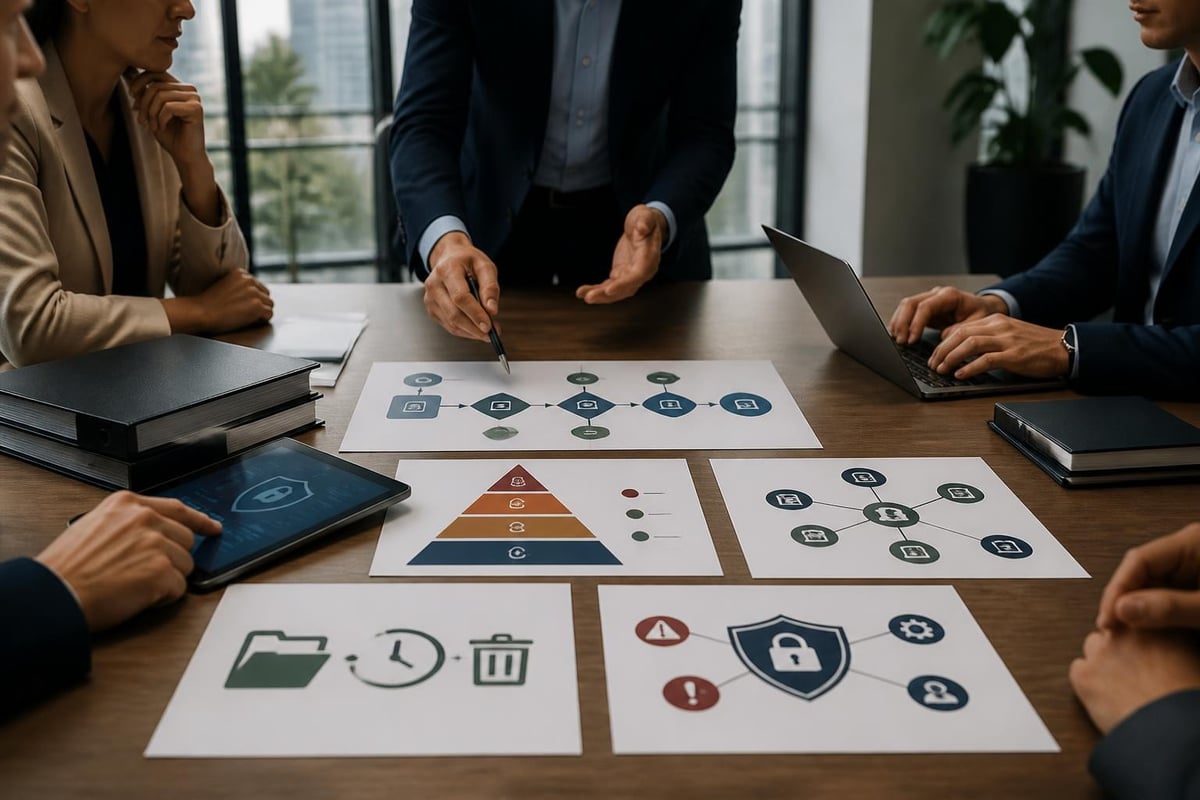
Eine schriftlich fixierte Austauschrichtlinie definiert verbindliche Standards für alle Mitarbeitenden. Diese sollte mindestens folgende Punkte umfassen:
- Genehmigungsverfahren für neue Austauschbeziehungen
- Klassifizierung von Daten nach Schutzbedarf
- Zulässige Austauschkanäle und verbotene Methoden (z.B. keine privaten E-Mail-Accounts)
- Aufbewahrungsfristen für geteilte Informationen
- Meldepflichten bei Sicherheitsvorfällen
Der NIST-Leitfaden zum Management von Informationsaustausch bietet einen strukturierten Ansatz zur Entwicklung solcher Richtlinien. Dennoch muss jedes Unternehmen die Vorgaben an seine spezifische Risikosituation anpassen.
Vertragsgestaltung und Service Level Agreements
Vertragliche Vereinbarungen konkretisieren die gegenseitigen Verpflichtungen. Ein umfassender Vertrag zum sicherer Datenaustausch mit externen Partnern sollte folgende Elemente enthalten:
| Vertragsbestandteil | Zweck | Wichtige Klauseln |
|---|---|---|
| Datenschutzvereinbarung | DSGVO-Konformität | AVV, Unterauftragnehmerverwaltung, Meldepflichten |
| Sicherheitsanforderungen | Technische Standards | Verschlüsselung, Authentifizierung, Patching |
| SLA | Verfügbarkeit & Performance | Uptime-Garantien, Reaktionszeiten, Kompensation |
| Auditrechte | Kontrolle & Compliance | Prüfungsrechte, Zertifizierungsanforderungen |
| Beendigung | Datenrückgabe/-löschung | Löschfristen, Löschbestätigung, Datenportabilität |
Insbesondere die Regelung zur Datenrückgabe am Ende der Zusammenarbeit wird häufig vernachlässigt, ist jedoch essenziell für die Datensouveränität.
Sichere Austauschplattformen und Technologien
Die Wahl der richtigen Technologie bestimmt maßgeblich das erreichbare Sicherheitsniveau. Dabei stehen verschiedene Ansätze zur Verfügung, die jeweils spezifische Vor- und Nachteile aufweisen.
Cloud-basierte Austauschplattformen
Moderne Cloud-Lösungen vereinen Benutzerfreundlichkeit mit hohen Sicherheitsstandards. Allerdings müssen Unternehmen bei der Auswahl besonders auf den Standort der Rechenzentren sowie die Zertifizierungen des Anbieters achten. Für europäische Unternehmen empfehlen sich Plattformen mit ausschließlicher Datenhaltung in der EU.
Die leitzcloud – Sicherer Cloud-Speicher beispielsweise bietet DSGVO-konforme Datenspeicherung in ISO-27001-zertifizierten deutschen Rechenzentren mit 256-Bit-AES-Verschlüsselung. Solche spezialisierten Business-Lösungen erfüllen die strengen Anforderungen an sicherer Datenaustausch mit externen Partnern durch integrierte Zugriffskontrolle, Versionsverwaltung und revisionssichere Audit-Trails.
Dateiübertragungsprotokolle und Best Practices
Neben vollständigen Plattformen spielen sichere Übertragungsprotokolle eine wichtige Rolle. Folgende Technologien haben sich bewährt:
- SFTP (SSH File Transfer Protocol) für automatisierte, serverbasierten Austausch
- HTTPS mit Client-Zertifikaten für API-basierte Integration
- AS2/AS4 für strukturierten B2B-Datenaustausch mit Empfangsbestätigung
- WebDAV über HTTPS für dateisystemähnliche Integration
Jedoch müssen bei allen Übertragungsmethoden zusätzliche Sicherheitsmaßnahmen beachtet werden. Das OWASP File Upload Cheat Sheet beschreibt detailliert, wie Datei-Uploads gegen Malware-Einschleusung und andere Angriffe abgesichert werden können.
Privacy-Enhancing Technologies (PETs)
Fortschrittliche Datenschutztechnologien ermöglichen den Austausch und die gemeinsame Nutzung von Daten, ohne dass sensible Informationen direkt offengelegt werden müssen. Diese Technologien gewinnen besonders im regulierten Umfeld zunehmend an Bedeutung.
Überblick über moderne PET-Ansätze
Privacy-Enhancing Technologies umfassen verschiedene kryptografische und statistische Verfahren:
- Homomorphe Verschlüsselung erlaubt Berechnungen auf verschlüsselten Daten
- Secure Multi-Party Computation (SMPC) ermöglicht gemeinsame Analysen ohne Datenpooling
- Differential Privacy fügt kontrolliertes Rauschen hinzu, um Einzelpersonen zu schützen
- Zero-Knowledge-Proofs beweisen Eigenschaften von Daten ohne deren Offenlegung
- Pseudonymisierung und Tokenisierung ersetzen direkte Identifikatoren durch Pseudonyme
Der ENISA-Report zu Engineering Personal Data Sharing analysiert umfassend, wie diese Technologien in realen Austauschszenarien implementiert werden können. Außerdem bietet das UN-Lab für Privacy-Enhancing Technologies praktische Anleitungen zur Umsetzung.
Anwendungsfälle für datenschutzbewussten Austausch
PETs eignen sich besonders für Szenarien, in denen mehrere Organisationen gemeinsam Erkenntnisse gewinnen möchten, ohne ihre Rohdaten zu teilen:
- Gesundheitswesen: Kliniken analysieren gemeinsam Patientendaten für Forschungszwecke
- Finanzsektor: Banken erkennen Geldwäsche-Muster ohne Kontodaten auszutauschen
- Lieferketten: Transparenz über mehrere Stufen ohne Offenlegung von Geschäftsgeheimnissen
- Marketing: Zielgruppenanalysen über Unternehmensgrenzen hinweg unter Wahrung der Privatsphäre
Dennoch befinden sich viele dieser Technologien noch in frühen Adoptionsphasen, sodass für die meisten Anwendungsfälle klassische Verschlüsselung und Zugriffskontrolle ausreichend und praktikabler sind.
Monitoring, Auditing und Incident Response
Kontinuierliche Überwachung und schnelle Reaktionsfähigkeit sind entscheidend, um Sicherheitsvorfälle frühzeitig zu erkennen und deren Auswirkungen zu minimieren.
Überwachung von Austauschaktivitäten
Ein effektives Monitoring-System erfasst alle relevanten Aktivitäten und generiert Warnungen bei verdächtigen Mustern:
- Zugriffsprotokolle mit Zeitstempel, Benutzer-ID, IP-Adresse und Aktion
- Anomalie-Erkennung bei ungewöhnlichen Download-Volumen oder Zugriffszeiten
- Failed-Login-Monitoring zur Erkennung von Brute-Force-Angriffen
- Datentransfer-Analysen zur Identifizierung von Datenexfiltration
- Compliance-Dashboards für kontinuierliche Überprüfung von Sicherheitsrichtlinien
Dabei sollten diese Protokolle zentral aggregiert und mindestens 12 Monate aufbewahrt werden, um forensische Untersuchungen zu ermöglichen. Außerdem müssen die Logs selbst gegen Manipulation geschützt werden.
Incident-Response-Prozesse
Trotz aller Vorsichtsmaßnahmen können Sicherheitsvorfälle auftreten. Daher benötigt jedes Unternehmen einen dokumentierten Incident-Response-Plan für Datenaustausch-Szenarien:
- Erkennung und Analyse des Vorfalls innerhalb definierter Zeitfenster
- Eindämmung durch sofortigen Zugriffsentzug betroffener Accounts
- Eradikation der Ursache (z.B. Schließen von Sicherheitslücken)
- Wiederherstellung sicherer Austauschprozesse
- Lessons Learned zur Verbesserung zukünftiger Prozesse
Besonders wichtig ist die Kommunikation mit betroffenen Partnern. Somit können diese ihre eigenen Schutzmaßnahmen aktivieren und potenzielle Schäden begrenzen. Bei Vorfällen mit personenbezogenen Daten greift zudem die DSGVO-Meldepflicht innerhalb von 72 Stunden.
Best Practices und Implementierungsempfehlungen
Die erfolgreiche Umsetzung eines sicheren Austauschkonzepts erfordert einen systematischen Ansatz, der technische und organisatorische Aspekte integriert.
Stufenweiser Implementierungsplan
Eine schrittweise Einführung minimiert Disruption und ermöglicht kontinuierliches Lernen:
Phase 1: Assessment und Planung (4-6 Wochen)
- Bestandsaufnahme aktueller Austauschprozesse
- Risikoanalyse und Schutzbedarf-Klassifizierung
- Definition von Anforderungen und Auswahlkriterien
Phase 2: Pilotierung (6-8 Wochen)
- Auswahl einer Lösung und Test mit ausgewählten Partnern
- Schulung von Power-Usern
- Feinabstimmung von Prozessen und Richtlinien
Phase 3: Rollout (12-16 Wochen)
- Sukzessive Migration aller Partner
- Umfassende Mitarbeiterschulungen
- Deaktivierung unsicherer Legacy-Methoden
Phase 4: Optimierung (kontinuierlich)
- Regelmäßige Sicherheitsaudits
- Anpassung an neue Bedrohungsszenarien
- Integration von Feedback der Nutzer
Schulung und Change Management
Technologie allein garantiert keinen Erfolg – die Mitarbeitenden müssen die Lösungen akzeptieren und korrekt nutzen. Daher sind umfassende Schulungsprogramme unerlässlich:
- Awareness-Trainings zu Risiken unsicherer Datenweitergabe
- Praktische Workshops zur Bedienung der Austauschplattform
- Regelmäßige Updates zu neuen Bedrohungen und Schutzmaßnahmen
- Gamification zur Steigerung der Lernmotivation
- Champions-Programme mit Multiplikatoren in einzelnen Abteilungen
Insbesondere die Kommunikation der Vorteile – nicht nur der Sicherheitsaspekte, sondern auch der Effizienzgewinne – fördert die Akzeptanz bei den Anwendern.
Branchenspezifische Anforderungen
Verschiedene Branchen unterliegen spezifischen regulatorischen Anforderungen, die beim sicherer Datenaustausch mit externen Partnern berücksichtigt werden müssen.
Gesundheitswesen und Patientendaten
Im Gesundheitssektor gelten besonders strenge Datenschutzbestimmungen. Neben der DSGVO müssen Krankenhäuser, Arztpraxen und Labore das Patientengeheimnis (§ 203 StGB) beachten. Deshalb erfordert der Austausch mit externen Dienstleistern:
- Ende-zu-Ende-Verschlüsselung für alle Patientendaten
- Strikte Zweckbindung mit Dokumentation jeder Datenübermittlung
- Pseudonymisierung wo immer möglich
- Zertifizierte Systeme nach Standards wie ISO 27799 oder KRITIS-Vorgaben
Außerdem muss die Telematikinfrastruktur bei Vernetzung mit anderen Leistungserbringern beachtet werden.
Bauwesen und Projektdokumentation
Die Baubranche tauscht regelmäßig große Mengen an CAD-Zeichnungen, Statikberechnungen und Projektdokumenten mit Architekten, Ingenieuren und Subunternehmern aus. Hierbei stehen folgende Aspekte im Vordergrund:
- Versionskontrolle zur Nachverfolgung von Planänderungen
- Große Dateigrößen erfordern performante Upload-/Download-Mechanismen
- Langfristige Archivierung gemäß gesetzlicher Aufbewahrungsfristen
- Zugriffsrechte basierend auf Projektphasen und Gewerken
Zudem müssen Wettbewerbsunterlagen während Ausschreibungsphasen besonders geschützt werden, um Manipulationen oder vorzeitige Offenlegung zu verhindern.
Bildungseinrichtungen und Forschungskooperationen
Universitäten und Forschungseinrichtungen kooperieren häufig international, sodass der Datenaustausch über Ländergrenzen hinweg erfolgt. Dabei gilt es zu beachten:
- Forschungsdaten unterliegen teilweise Exportkontrollregeln
- Publikationsdaten müssen vor Veröffentlichung geschützt werden
- Studentendaten sind personenbezogen und besonders schützenswert
- Drittmittelgeber können spezifische Sicherheitsanforderungen stellen
Folglich müssen Bildungseinrichtungen differenzierte Zugriffskonzepte implementieren, die zwischen öffentlichen, internen und hochsensiblen Daten unterscheiden.
Zukunftstrends und Entwicklungen
Die Landschaft des sicheren Datenaustauschs entwickelt sich kontinuierlich weiter. Mehrere Trends werden die kommenden Jahre prägen.
Zero-Trust-Architekturen
Das Zero-Trust-Paradigma geht davon aus, dass kein Nutzer oder System standardmäßig vertrauenswürdig ist – auch nicht innerhalb des Unternehmensnetzwerks. Daher erfordert jeder Zugriff eine explizite Authentifizierung und Autorisierung. Bei Partneraustausch bedeutet dies:
- Mikrosegmentierung mit granularen Zugriffsrechten pro Dokument
- Continuous Authentication statt einmaliger Login-Prüfung
- Kontextbasierte Zugriffskontrolle unter Berücksichtigung von Standort, Gerät und Verhalten
- Software-Defined Perimeter (SDP) statt traditioneller VPNs
Diese Ansätze erhöhen die Sicherheit erheblich, erfordern jedoch auch komplexere Infrastrukturen.
Künstliche Intelligenz für Sicherheitsanalysen
Machine-Learning-Algorithmen verbessern die Erkennung anomaler Zugriffsmuster und potenzieller Sicherheitsvorfälle. Künftige Systeme werden:
- Verhaltensanomalien in Echtzeit identifizieren
- Risikoscores für einzelne Austauschvorgänge berechnen
- Automatische Klassifizierung sensibler Inhalte vornehmen
- Predictive Security zur Vorhersage wahrscheinlicher Angriffsvektoren einsetzen
Dennoch müssen diese KI-Systeme selbst gegen Adversarial Attacks geschützt und ihre Entscheidungen transparent bleiben.
Dezentrale Identitätsverwaltung
Blockchain-basierte, selbstverwaltete digitale Identitäten (Self-Sovereign Identity) könnten zukünftig die Authentifizierung im Partneraustausch vereinfachen. Nutzer würden ihre Identität über verschiedene Plattformen hinweg nutzen, ohne jedes Mal neue Accounts anlegen zu müssen. Allerdings stehen diese Technologien noch am Anfang ihrer Entwicklung und müssen sich in der Praxis bewähren.
Ein sicherer Datenaustausch mit externen Partnern erfordert die durchdachte Kombination technischer Schutzmaßnahmen, organisatorischer Prozesse und rechtlicher Vereinbarungen. Unternehmen sollten dabei auf bewährte Standards wie Ende-zu-Ende-Verschlüsselung, Multi-Faktor-Authentifizierung und rollenbasierte Zugriffskontrolle setzen. Gleichzeitig müssen sie die DSGVO-Konformität durch entsprechende Verträge und technische Maßnahmen sicherstellen. Wenn Sie eine zuverlässige, DSGVO-konforme Plattform für den sicheren Austausch mit Partnern suchen, bietet leitzcloud by vBoxx durchgängig verschlüsselte Cloud-Lösungen mit Hosting ausschließlich in zertifizierten deutschen Rechenzentren. Profitieren Sie von integrierten Sicherheitsfunktionen wie Versionsverlauf, granularer Rechteverwaltung und revisionssicheren Audit-Trails für Ihre geschäftskritische Zusammenarbeit.