
Die Sicherheit von Cloud-Infrastrukturen ist im Jahr 2026 längst keine optionale Überlegung mehr, sondern eine geschäftskritische Notwendigkeit. Angesichts zunehmender Cyberbedrohungen, strenger regulatorischer Anforderungen und wachsender Datenmengen müssen Unternehmen ihre Cloud-Umgebungen systematisch absichern. Dabei geht es nicht nur um technische Maßnahmen, sondern auch um organisatorische Prozesse, Compliance-Anforderungen und die Auswahl geeigneter Anbieter. Die Frage ist nicht mehr, ob Unternehmen Cloud-Dienste nutzen, sondern wie sie diese cloud sicher implementieren und betreiben können.
Regulatorische Grundlagen für sichere Cloud-Nutzung
Die Datenschutz-Grundverordnung (DSGVO) bildet seit 2018 das rechtliche Fundament für die Verarbeitung personenbezogener Daten in der Europäischen Union. Jedoch haben sich die Anforderungen durch Präzisierungen der Aufsichtsbehörden und Rechtsprechung stetig weiterentwickelt. Unternehmen tragen die Verantwortung für die Rechtmäßigkeit der Datenverarbeitung, auch wenn diese in der Cloud erfolgt.
Auftragsverarbeitungsverträge und Compliance
Gemäß Art. 28 DSGVO müssen Unternehmen mit Cloud-Anbietern Auftragsverarbeitungsverträge (AVV) abschließen, die präzise technische und organisatorische Maßnahmen (TOMs) definieren. Diese Verträge müssen folgende Kernelemente enthalten:
- Eindeutige Beschreibung des Verarbeitungszwecks und der Datenarten
- Technische Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrolle
- Regelungen zur Subunternehmer-Beauftragung und Weitergabe von Daten
- Unterstützungspflichten bei Betroffenenrechten und Datenschutz-Folgenabschätzungen
- Löschungs- und Rückgabepflichten nach Vertragsende
Darüber hinaus verlangt Art. 32 DSGVO die Implementierung angemessener Sicherheitsmaßnahmen unter Berücksichtigung des Stands der Technik. Folglich müssen Cloud-Lösungen regelmäßig evaluiert und an aktuelle Bedrohungsszenarien angepasst werden.
Datenstandort und Drittlandtransfers
Der Speicherort der Daten spielt für die DSGVO-Konformität eine zentrale Rolle. Während die Nutzung von Rechenzentren innerhalb der EU oder des Europäischen Wirtschaftsraums (EWR) rechtlich unkompliziert ist, erfordern Datentransfers in Drittländer besondere Sicherheitsvorkehrungen. Nach dem Schrems-II-Urteil des Europäischen Gerichtshofs müssen Unternehmen die Rechtslage im Zielland prüfen und gegebenenfalls zusätzliche Garantien implementieren.
Deutsche Rechenzentren bieten daher einen erheblichen Compliance-Vorteil, da sie vollständig unter EU-Recht fallen und keinen Zugriff durch ausländische Behörden aufgrund extraterritorialer Gesetze ermöglichen. Außerdem unterliegen deutsche Anbieter der Aufsicht durch deutsche Datenschutzbehörden, was Transparenz und Rechtssicherheit erhöht.
Technische Sicherheitsarchitekturen für Cloud-Umgebungen
Cloud sicher zu gestalten erfordert mehrschichtige technische Maßnahmen, die auf dem Prinzip der Defense-in-Depth basieren. Dieses Konzept kombiniert verschiedene Sicherheitsebenen, sodass der Ausfall einer einzelnen Schutzmaßnahme nicht zum Gesamtverlust der Sicherheit führt.
Verschlüsselung als Grundpfeiler
Verschlüsselung schützt Daten sowohl während der Übertragung (in transit) als auch im Ruhezustand (at rest). AES-256-Verschlüsselung gilt im Jahr 2026 als Industriestandard und bietet einen robusten Schutz gegen unbefugte Zugriffe. Dennoch reicht Verschlüsselung allein nicht aus – das Schlüsselmanagement ist ebenso kritisch.
| Verschlüsselungstyp | Einsatzbereich | Vorteil | Herausforderung |
|---|---|---|---|
| Transport Layer Security (TLS 1.3) | Datenübertragung | Schutz vor Man-in-the-Middle | Zertifikatsverwaltung |
| AES-256 at Rest | Gespeicherte Daten | Schutz bei physischem Zugriff | Schlüsselrotation |
| End-to-End-Verschlüsselung | Sensitive Kommunikation | Anbieter kann nicht mitlesen | Komplexität bei Wiederherstellung |
| Zero-Knowledge-Encryption | Passwörter, Geheimnisse | Maximaler Datenschutz | Kein Account-Recovery durch Anbieter |
Zudem sollten Unternehmen Hardware Security Modules (HSMs) oder vergleichbare Technologien für die Schlüsselverwaltung in Betracht ziehen, insbesondere wenn hochsensible Daten verarbeitet werden.
Zero-Trust-Architektur als modernes Sicherheitsmodell
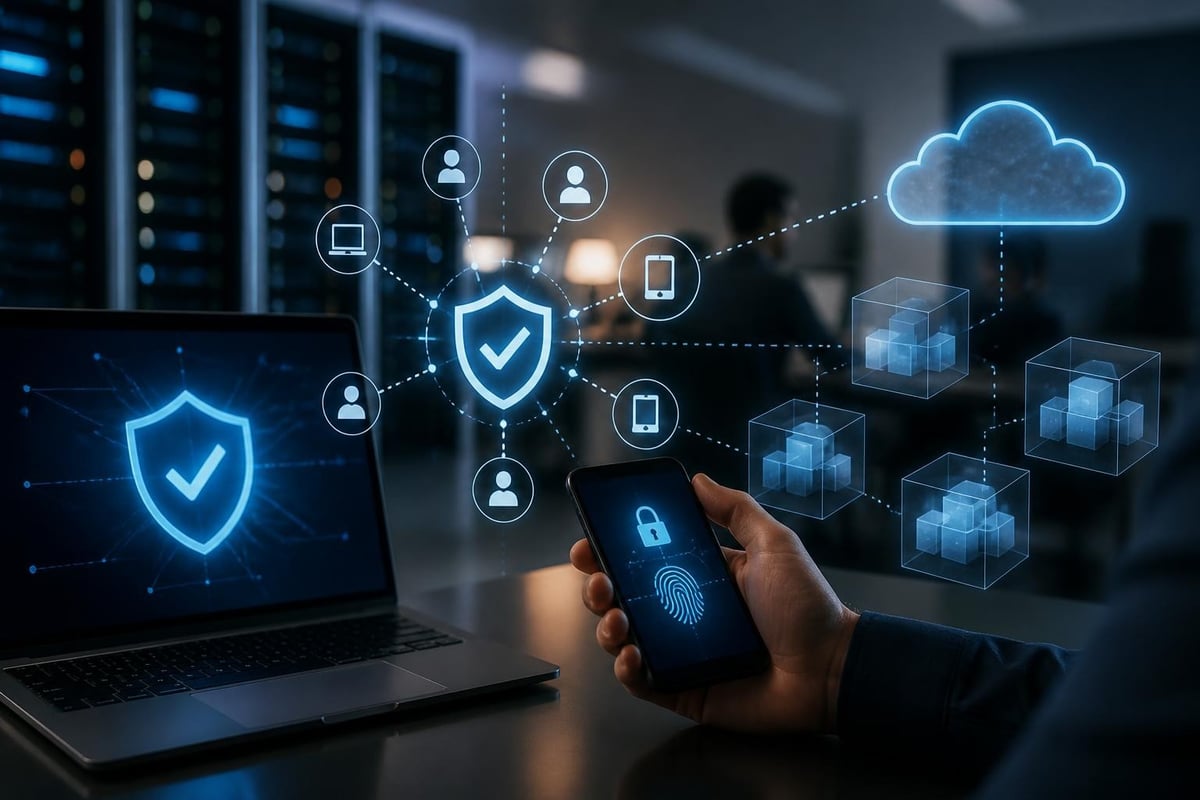
Das traditionelle Perimeter-basierte Sicherheitsmodell, bei dem Benutzer innerhalb des Netzwerks als vertrauenswürdig gelten, ist für Cloud-Umgebungen ungeeignet. Stattdessen setzt sich zunehmend die Zero-Trust-Architektur durch, wie sie vom National Institute of Standards and Technology (NIST) empfohlen wird.
Kernprinzipien von Zero Trust:
- Continuous Verification: Jede Zugriffsanfrage wird authentifiziert und autorisiert
- Least Privilege Access: Nutzer erhalten nur minimale erforderliche Berechtigungen
- Micro-Segmentation: Netzwerke werden in kleine, isolierte Zonen unterteilt
- Device Verification: Geräte müssen Sicherheitsstandards erfüllen
- Monitoring und Analytics: Kontinuierliche Überwachung aller Aktivitäten
Demzufolge müssen Cloud-Plattformen granulare Zugriffskontrollmechanismen bieten, Multi-Faktor-Authentifizierung (MFA) unterstützen und detaillierte Audit-Logs bereitstellen. Die Cloud Security Alliance bietet umfassende Leitfäden zur Implementierung dieser Prinzipien.
Identitäts- und Zugriffsverwaltung (IAM)
Eine robuste IAM-Strategie bildet das Rückgrat jeder sicheren Cloud-Implementierung. Deshalb müssen Unternehmen rollenbasierte Zugriffskontrollen (RBAC) implementieren, die Berechtigungen nach dem Need-to-know-Prinzip vergeben.
Best Practices für Cloud IAM:
- Zentrale Benutzerverwaltung mit Single Sign-On (SSO)
- Verpflichtende Zwei-Faktor-Authentifizierung (2FA) für alle Accounts
- Regelmäßige Rezertifizierung von Berechtigungen
- Automatisierte Deaktivierung bei Ausscheiden von Mitarbeitern
- Separate administrative und Standardbenutzerkonten
- Zeitlich begrenzte Erhöhung von Privilegien (Just-in-Time Access)
Überdies sollten privilegierte Zugriffe besonders geschützt und überwacht werden, da Kompromittierungen dieser Accounts besonders schwerwiegende Folgen haben.
Zertifizierungen und Standards für Cloud-Sicherheit
Zertifizierungen bieten eine objektive Bewertung der Sicherheitsmaßnahmen eines Cloud-Anbieters. Sie belegen, dass unabhängige Prüfer die Implementierung von Kontrollen verifiziert haben. Allerdings sind nicht alle Zertifizierungen gleich aussagekräftig.
ISO/IEC 27001 als Goldstandard
Die ISO/IEC 27001-Zertifizierung bescheinigt, dass ein Informationssicherheits-Managementsystem (ISMS) implementiert wurde, das systematisch Risiken identifiziert, bewertet und behandelt. Diese Norm erfordert:
- Regelmäßige Risikoanalysen und -bewertungen
- Dokumentierte Sicherheitsrichtlinien und -verfahren
- Technische und organisatorische Maßnahmen gemäß Anhang A
- Kontinuierliche Verbesserung durch Plan-Do-Check-Act-Zyklus
- Jährliche Überwachungsaudits und Rezertifizierung alle drei Jahre
Darüber hinaus ergänzt die ISO/IEC 27017 die Grundnorm um spezifische Kontrollen für Cloud-Services, einschließlich des Shared-Responsibility-Modells.
EUCS und Cloud-spezifische Zertifizierungen
Die Europäische Agentur für Cybersicherheit (ENISA) entwickelt mit dem European Cybersecurity Certification Scheme for Cloud Services (EUCS) ein EU-weites Rahmenwerk. Dieses definiert drei Assurance-Levels:
| Assurance Level | Zielgruppe | Prüftiefe | Typische Anwendungsfälle |
|---|---|---|---|
| Basic | Kleine Unternehmen, unkritische Daten | Selbstbewertung | Dateiablage, Basistools |
| Substantial | Mittlere bis große Unternehmen | Unabhängige Prüfung | Geschäftskritische Anwendungen |
| High | Kritische Infrastrukturen | Tiefgehende Evaluation | Gesundheitsdaten, Behörden |
Folglich ermöglicht das EUCS eine differenzierte Bewertung je nach Schutzbedarf. Die ENISA-Marktanalyse zeigt, dass cloud sicher zu operieren zunehmend zertifizierungsbasierte Nachweise erfordert.
Weitere relevante Standards und Frameworks
Das Cloud Controls Matrix (CCM) der Cloud Security Alliance bietet ein umfassendes Framework mit 197 Kontrollzielen, die auf 17 Domänen verteilt sind. Außerdem hat das NIST umfangreiche Publikationen zur sicheren Cloud-Nutzung veröffentlicht, die insbesondere für Organisationen mit engen Sicherheitsanforderungen wertvoll sind.
Operative Sicherheitsmaßnahmen im Cloud-Betrieb
Technische Maßnahmen allein reichen nicht aus, um eine Cloud-Umgebung dauerhaft sicher zu betreiben. Vielmehr erfordern cloud sicher betriebene Systeme kontinuierliche operative Prozesse.
Datensicherung und Business Continuity
Backup-Strategien müssen die 3-2-1-Regel beachten: Drei Kopien der Daten auf zwei verschiedenen Medientypen, wobei eine Kopie offsite gespeichert wird. Jedoch haben sich in der Cloud-Ära erweiterte Varianten wie 3-2-1-1-0 etabliert:
- 3 Kopien der Daten
- 2 verschiedene Speichermedien
- 1 Kopie offsite
- 1 Kopie offline oder unveränderlich (Ransomware-Schutz)
- 0 Fehler bei der Backup-Verifizierung
Versionsverlauf und Wiederherstellungsfunktionen sind ebenso wichtig. Cloud-Plattformen sollten gelöschte Dateien für einen definierten Zeitraum aufbewahren und Point-in-Time-Recovery ermöglichen.
Monitoring, Logging und Incident Response
Kontinuierliches Monitoring erkennt Anomalien und potenzielle Sicherheitsvorfälle frühzeitig. Deshalb müssen Cloud-Umgebungen folgende Ereignisse protokollieren:
- Alle Authentifizierungsversuche (erfolgreich und fehlgeschlagen)
- Änderungen an Berechtigungen und Konfigurationen
- Datenzugriffe, insbesondere auf sensitive Informationen
- Administrative Aktionen und Systemänderungen
- Netzwerkverkehr und API-Aufrufe
Die Logs sollten zentral gespeichert, vor Manipulation geschützt und automatisiert analysiert werden. Security Information and Event Management (SIEM) Systeme korrelieren Ereignisse aus verschiedenen Quellen und erkennen komplexe Angriffsmuster.
Zudem benötigen Organisationen einen dokumentierten Incident-Response-Plan, der Verantwortlichkeiten, Eskalationswege und Wiederherstellungsprozeduren definiert. Regelmäßige Übungen stellen sicher, dass das Team im Ernstfall vorbereitet ist.
Schwachstellenmanagement und Patch-Management
Cloud-Anbieter folgen einem Shared-Responsibility-Modell, wie es das Center for Internet Security (CIS) detailliert beschreibt. Während der Anbieter für die Sicherheit der Cloud-Infrastruktur verantwortlich ist, tragen Kunden die Verantwortung für die Sicherheit in der Cloud – also für ihre Daten, Anwendungen und Konfigurationen.
Kundenseitige Sicherheitsverantwortung umfasst:
- Sichere Konfiguration von Cloud-Diensten
- Zeitnahe Installation von Updates für selbstverwaltete Anwendungen
- Regelmäßige Sicherheitsüberprüfungen und Penetrationstests
- Schulung der Mitarbeiter zu Sicherheitspraktiken
- Implementierung von Data Loss Prevention (DLP)
Somit ist die Auswahl eines Cloud-Anbieters, der seine Infrastruktur proaktiv wartet und aktualisiert, ein wesentlicher Faktor für die Gesamtsicherheit.
Branchenspezifische Sicherheitsanforderungen
Verschiedene Branchen unterliegen spezifischen regulatorischen Anforderungen, die über die allgemeine DSGVO-Konformität hinausgehen. Daher müssen Cloud-Lösungen an diese besonderen Bedürfnisse angepasst werden.
Gesundheitswesen und Patientendaten
Gesundheitsdaten zählen gemäß Art. 9 DSGVO zu den besonderen Kategorien personenbezogener Daten und unterliegen erhöhten Schutzanforderungen. Zusätzlich regelt das Patientendaten-Schutz-Gesetz (PDSG) die Verarbeitung in der Telematikinfrastruktur.
Spezifische Anforderungen:
- Ende-zu-Ende-Verschlüsselung für alle Patientendaten
- Strikte Zugriffskontrollen nach ärztlicher Schweigepflicht
- Detaillierte Audit-Trails für Compliance-Nachweise
- Sichere Kommunikationskanäle für Arzt-Patienten-Kommunikation
- Regelmäßige Datenschutz-Folgenabschätzungen
Folglich müssen Cloud-Anbieter für das Gesundheitswesen spezialisierte Sicherheitskonzepte vorweisen und idealerweise Erfahrung mit der Branche nachweisen können.
Bauwesen und Projektdokumentation
Die Baubranche arbeitet mit großen Datenmengen – von CAD-Plänen über Ausschreibungsunterlagen bis zu Projektdokumentation. Außerdem sind zahlreiche externe Partner wie Architekten, Ingenieure und Subunternehmer eingebunden.
Herausforderungen und Lösungsansätze:
- Externe Zusammenarbeit: Sichere Freigabemechanismen mit zeitlich begrenzten Zugriffstokens
- Große Dateien: Optimierte Synchronisierung und Versionierung von CAD-Dateien
- Mobile Nutzung: Offline-Verfügbarkeit und sichere Mobilgeräte-Anbindung
- Aufbewahrungspflichten: Langzeitarchivierung gemäß Vergaberecht und Gewährleistungsfristen
Cloud-Speicher mit granularen Freigabeoptionen und Branding-Funktionen ermöglichen professionelle Zusammenarbeit, ohne Kompromisse bei der Sicherheit einzugehen.
Bildungswesen und Datenschutz für Minderjährige
Bildungseinrichtungen verarbeiten Daten von Minderjährigen und müssen besondere Sorgfaltspflichten beachten. Demnach sind Transparenz gegenüber Erziehungsberechtigten und altersgerechte Datenschutz-Informationen erforderlich.
Zudem sollten Cloud-Lösungen für Schulen und Hochschulen folgende Funktionen bieten:
- Rollenbasierte Zugriffe für Lehrkräfte, Schüler und Verwaltung
- Sichere Kommunikationskanäle ohne Weitergabe an Dritte
- Möglichkeit zur Löschung nach Ausscheiden aus der Einrichtung
- Datensparsamkeit und Privacy-by-Design
- Schulungen für datenschutzkonforme Nutzung
Praxisnahe Implementierung von Cloud-Sicherheit
Die theoretischen Konzepte müssen in konkrete, umsetzbare Maßnahmen übersetzt werden. Deshalb empfiehlt sich ein strukturierter Ansatz in mehreren Phasen.
Risikoanalyse und Schutzbedarfsfeststellung
Bevor Unternehmen eine Cloud-Lösung auswählen, sollten sie systematisch analysieren:
- Datenklassifizierung: Welche Daten werden verarbeitet und wie schützenswert sind sie?
- Bedrohungsszenarien: Welchen Risiken ist die Organisation ausgesetzt?
- Compliance-Anforderungen: Welche rechtlichen und vertraglichen Verpflichtungen bestehen?
- Verfügbarkeitsanforderungen: Welche Ausfallzeiten sind tolerierbar?
- Budgetrahmen: Welche Investitionen sind wirtschaftlich vertretbar?
Anschließend können Sicherheitsmaßnahmen priorisiert und dem Schutzbedarf angemessen implementiert werden.
Auswahl geeigneter Cloud-Anbieter
Bei der Anbieterauswahl sollten mehrere Kriterien systematisch bewertet werden:
| Kriterium | Prüfpunkte | Relevanz |
|---|---|---|
| Rechenzentrumsstandort | Ausschließlich EU/Deutschland? | DSGVO-Konformität |
| Zertifizierungen | ISO 27001, EUCS, branchenspezifische | Objektive Sicherheitsnachweise |
| Verschlüsselung | In transit und at rest, Schlüsselmanagement | Datenschutz |
| Verfügbarkeit | SLA, Redundanz, Backup-Konzept | Business Continuity |
| Support | Reaktionszeiten, Eskalationswege | Incident Response |
| Transparenz | Dokumentation, Statusseiten, Changelog | Vertrauen und Kontrolle |
Darüber hinaus sollte geprüft werden, ob der Anbieter branchenspezifische Erfahrung besitzt und Referenzen aus vergleichbaren Organisationen vorweisen kann.
Für Unternehmen, die eine umfassende Lösung suchen, kann eine persönliche Demo der leitzcloud Suite hilfreich sein, um die Sicherheitsfunktionen in der Praxis zu erleben und individuelle Anforderungen zu besprechen.
Migration und Onboarding
Die Migration in die Cloud erfordert sorgfältige Planung:
- Pilotphase mit nicht-kritischen Daten und kleinem Nutzerkreis
- Schrittweise Ausweitung nach erfolgreicher Evaluierung
- Datenmigration mit Validierung der Vollständigkeit und Integrität
- Schulungen für alle Nutzer zu Sicherheitsfunktionen
- Dokumentation von Prozessen und Verantwortlichkeiten
Zudem sollten Rollback-Pläne existieren, falls unerwartete Probleme auftreten.
Kontinuierliche Verbesserung
Cloud-Sicherheit ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Somit müssen Organisationen:
- Regelmäßige Sicherheitsüberprüfungen durchführen
- Neue Bedrohungen bewerten und Gegenmaßnahmen anpassen
- Nutzerverhalten analysieren und Schulungen aktualisieren
- Lieferanten und Subunternehmer regelmäßig auditieren
- Technologische Entwicklungen beobachten und bewerten
Key Performance Indicators (KPIs) für Cloud-Sicherheit:
- Anzahl erkannter und behobener Sicherheitsvorfälle
- Mean Time to Detect (MTTD) und Mean Time to Respond (MTTR)
- Prozentsatz der Nutzer mit aktivierter MFA
- Erfolgsrate bei Backup-Wiederherstellungstests
- Compliance-Status bei internen und externen Audits
Zukunftstrends in der Cloud-Sicherheit
Die Sicherheitslandschaft entwickelt sich ständig weiter. Dennoch zeichnen sich für die kommenden Jahre mehrere Trends ab, die cloud sicher zu halten zunehmend anspruchsvoll aber auch effektiver machen.
KI-gestützte Bedrohungserkennung
Künstliche Intelligenz und maschinelles Lernen verbessern die Fähigkeit, Anomalien zu erkennen und Angriffe vorherzusagen. Behavioral Analytics analysieren normale Nutzungsmuster und identifizieren Abweichungen, die auf kompromittierte Accounts hindeuten könnten.
Automatisierte Response-Systeme können bei erkannten Bedrohungen unmittelbar reagieren – etwa durch temporäre Sperrung verdächtiger Accounts oder Isolation betroffener Systeme. Allerdings müssen diese Systeme sorgfältig konfiguriert werden, um False Positives zu minimieren.
Quantum-Safe Cryptography
Die Entwicklung leistungsfähiger Quantencomputer bedroht mittelfristig heutige Verschlüsselungsverfahren. Daher beginnen Organisationen bereits heute, quantensichere kryptografische Algorithmen zu evaluieren und schrittweise zu implementieren.
Post-Quantum-Kryptografie wird in den kommenden Jahren zunehmend relevant, insbesondere für Daten mit langen Aufbewahrungsfristen, die auch in Zukunft geschützt bleiben müssen.
Dezentralisierte Identität und Self-Sovereign Identity
Neue Ansätze zur Identitätsverwaltung versprechen mehr Kontrolle für Nutzer und gleichzeitig höhere Sicherheit. Dezentralisierte Identitäten basieren auf Blockchain-Technologie und ermöglichen es Nutzern, ihre Identitätsdaten selbst zu verwalten und selektiv zu teilen.
Obwohl diese Technologien noch nicht flächendeckend eingesetzt werden, könnten sie in spezifischen Anwendungsfällen künftig traditionelle Identitätssysteme ergänzen oder ersetzen.
Confidential Computing
Confidential Computing schützt Daten nicht nur im Ruhezustand und während der Übertragung, sondern auch während der Verarbeitung. Trusted Execution Environments (TEEs) isolieren sensible Berechnungen hardwarebasiert, sodass selbst privilegierte Systemadministratoren keinen Zugriff auf die verarbeiteten Daten haben.
Diese Technologie ist besonders relevant für hochsensible Anwendungsfälle wie die Verarbeitung von Gesundheitsdaten oder Finanzinformationen in Multi-Tenant-Umgebungen.
Die sichere Nutzung von Cloud-Diensten erfordert einen ganzheitlichen Ansatz, der technische Maßnahmen, organisatorische Prozesse und rechtliche Compliance vereint. Unternehmen, die cloud sicher implementieren möchten, profitieren von Anbietern mit deutschen Rechenzentren, umfassenden Zertifizierungen und transparenten Sicherheitskonzepten. leitzcloud by vBoxx kombiniert ISO-27001-zertifizierte Infrastruktur, DSGVO-konforme Prozesse und branchenspezifische Lösungen für sichere Zusammenarbeit, Kommunikation und Datenverwaltung – vollständig in Deutschland gehostet und jederzeit bereit für Ihre individuellen Sicherheitsanforderungen.