
Die jüngste Reform des Bundesdatenschutzgesetzes (BDSG) hat weitreichende Konsequenzen für Unternehmen, die Cloud-Dienste nutzen oder anbieten. Während die DSGVO bereits seit 2018 den Rahmen für Datenschutz in der Europäischen Union setzt, bringt die bdsg reform auswirkungen cloud zusätzliche nationale Anforderungen mit sich, die speziell auf deutsche Rechenzentren, Auftragsverarbeiter und Cloud-Plattformen abzielen. Deshalb müssen Organisationen ihre bestehenden Cloud-Strategien überprüfen und gegebenenfalls anpassen, um rechtssicher zu bleiben. Außerdem verschärfen sich die Dokumentationspflichten erheblich, während gleichzeitig neue Transparenzanforderungen an Cloud-Anbieter gestellt werden.
Gesetzliche Grundlagen der BDSG-Reform und Cloud-Computing
Die Novelle des BDSG im Jahr 2024 reagiert auf technologische Entwicklungen, die bei der ursprünglichen DSGVO-Anpassung noch nicht vollständig absehbar waren. Der Bundestag hat die Änderungen mit dem Ziel beschlossen, den Datenschutz im digitalen Zeitalter zu stärken und gleichzeitig Innovationen zu ermöglichen. Dennoch entstehen dadurch neue Herausforderungen für Cloud-Nutzer.
Zentrale Änderungen im Überblick
Die bdsg reform auswirkungen cloud zeigen sich besonders in folgenden Bereichen:
- Erweiterte Meldepflichten bei Datenschutzverletzungen in Cloud-Umgebungen
- Verschärfte Anforderungen an die Auswahl und Kontrolle von Auftragsverarbeitern
- Neue Dokumentationspflichten für internationale Datentransfers
- Konkretisierte technische Schutzmaßnahmen für Cloud-Speicher
- Erhöhte Transparenzanforderungen gegenüber Aufsichtsbehörden
Somit müssen Unternehmen ihre Cloud-Verträge, technischen Sicherheitskonzepte und internen Prozesse umfassend überprüfen. Jedoch bieten die Neuerungen auch Chancen für Anbieter, die bereits auf höchste Sicherheitsstandards setzen.
Technische und organisatorische Maßnahmen unter der Reform
Die bdsg reform auswirkungen cloud verlangen eine Neubewertung der technischen und organisatorischen Maßnahmen (TOM). Dabei reicht es nicht mehr aus, lediglich auf allgemeine Verschlüsselung zu verweisen. Stattdessen müssen Unternehmen detailliert dokumentieren, welche konkreten Sicherheitsvorkehrungen getroffen wurden.
Verschlüsselungsstandards und Datensouveränität
| Anforderung | Alte Praxis | Neue Anforderung |
|---|---|---|
| Verschlüsselung im Transit | TLS 1.2 | TLS 1.3 mit Perfect Forward Secrecy |
| Verschlüsselung im Ruhezustand | Oftmals optional | Verpflichtend mit AES-256 oder höher |
| Schlüsselverwaltung | Beim Provider | Dokumentierte Key-Management-Strategie erforderlich |
| Standort der Daten | EU/EWR ausreichend | Deutschland bevorzugt, sonst erweiterte Nachweise |
Außerdem hat die Datenschutzkonferenz in ihrer Entschließung zu Confidential Cloud Computing klargestellt, dass Verschlüsselung allein nicht ausreicht. Daher müssen Unternehmen zusätzlich nachweisen, dass auch der Cloud-Anbieter selbst keinen unbefugten Zugriff auf unverschlüsselte Daten hat. Dies führt zu einer verstärkten Nachfrage nach Zero-Knowledge-Architekturen.
Zugriffskontrolle und Berechtigungsmanagement
Die Reform fordert eine granulare Zugriffssteuerung:
- Rollenbasierte Zugriffskontrollen (RBAC) mit nachvollziehbarer Rechtevergabe
- Zwei-Faktor-Authentifizierung für administrative Zugriffe
- Protokollierung aller Zugriffe mit mindestens 90-tägiger Aufbewahrung
- Regelmäßige Audits der Berechtigungsstrukturen
- Automatisierte Benachrichtigungen bei verdächtigen Aktivitäten
Dennoch bleibt die praktische Umsetzung eine Herausforderung, insbesondere für mittelständische Unternehmen ohne dedizierte IT-Sicherheitsteams.
Anforderungen an Auftragsverarbeitungsverträge
Die bdsg reform auswirkungen cloud zeigen sich besonders deutlich bei den Anforderungen an Auftragsverarbeitungsverträge (AVV). Diese müssen nun deutlich detaillierter gefasst werden als zuvor.
Pflichtinhalte moderner AVV
Ein rechtskonformer Auftragsverarbeitungsvertrag muss folgende Elemente enthalten:
- Präzise Beschreibung der zu verarbeitenden Datenkategorien und Betroffenengruppen
- Festlegung konkreter TOM mit Versionierung und Update-Verpflichtungen
- Regelungen zu Sub-Auftragsverarbeitern inklusive Genehmigungsverfahren
- Löschkonzepte mit nachprüfbaren Löschfristen und Bestätigungsmechanismen
- Unterstützungspflichten bei Betroffenenanfragen und Datenschutz-Folgenabschätzungen
- Haftungsregelungen für Datenschutzverletzungen
Somit reichen standardisierte Musterverträge häufig nicht mehr aus. Deshalb müssen AVV individuell auf die jeweilige Cloud-Dienstleistung zugeschnitten werden.
Kontrollrechte und Audit-Pflichten
| Kontrollmechanismus | Mindestfrequenz | Dokumentation |
|---|---|---|
| Fernprüfung durch Verantwortlichen | Jährlich | Prüfbericht mit Maßnahmenkatalog |
| Vor-Ort-Audits bei kritischen Verarbeitungen | Alle 2 Jahre | Detaillierter Audit-Report |
| Zertifizierungsprüfungen (ISO 27001, etc.) | Alle 3 Jahre | Aktuelle Zertifikate im Nachweis |
| Ad-hoc-Prüfungen bei Vorfällen | Bei Bedarf | Incident-Report und Korrekturmaßnahmen |
Außerdem müssen Cloud-Anbieter transparente Prüfberichte bereitstellen, die nicht nur die Existenz von Sicherheitsmaßnahmen bestätigen, sondern deren tatsächliche Wirksamkeit belegen.
Grenzüberschreitende Datenverarbeitung und Drittstaatentransfers
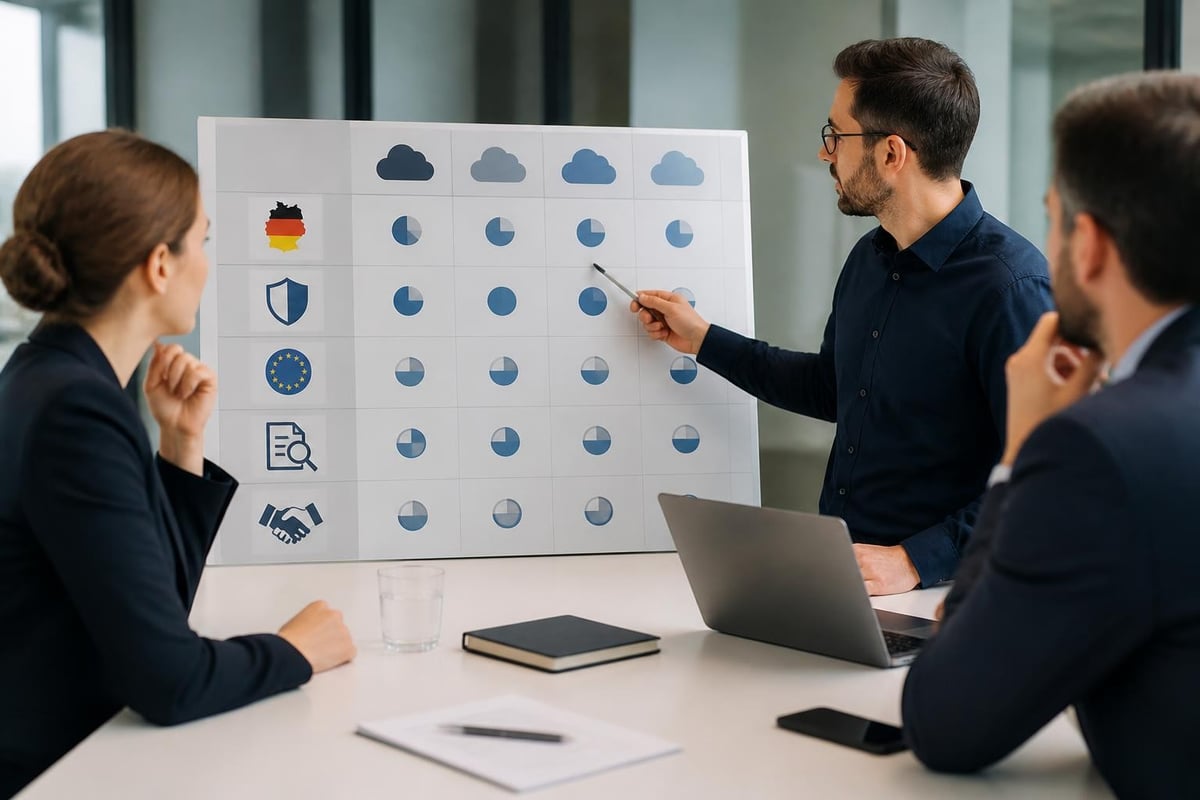
Ein besonders kritischer Aspekt der bdsg reform auswirkungen cloud betrifft den Transfer personenbezogener Daten außerhalb des EWR. Während die DSGVO bereits strenge Vorgaben macht, präzisiert die BDSG-Reform die Anforderungen zusätzlich.
Rechtliche Instrumente für internationale Transfers
Unternehmen, die Cloud-Dienste mit Drittstaatenbezug nutzen, müssen eines der folgenden Instrumente nutzen:
- Angemessenheitsbeschluss der EU-Kommission für das Zielland
- EU-Standardvertragsklauseln (SCC) in aktueller Fassung
- Binding Corporate Rules (BCR) für konzerninterne Transfers
- Zertifizierungsmechanismen mit entsprechenden Garantien
Jedoch reichen diese formalen Instrumente allein nicht aus. Deshalb verlangt die Reform zusätzlich eine Transfer Impact Assessment (TIA), die das Schutzniveau im Zielland bewertet. Außerdem müssen ergänzende Maßnahmen dokumentiert werden, wenn das Schutzniveau nicht dem der EU entspricht.
Besondere Herausforderungen US-amerikanischer Cloud-Dienste
Der EU Data Act sowie die Rechtsprechung des EuGH (Schrems II) stellen besondere Anforderungen an Transfers in die USA. Somit müssen Unternehmen prüfen, ob:
- Der Cloud-Anbieter dem CLOUD Act unterliegt
- Staatliche Zugriffsmöglichkeiten bestehen
- Technische Maßnahmen (z.B. Ende-zu-Ende-Verschlüsselung) staatliche Zugriffe verhindern
- Rechtsmittel für Betroffene verfügbar sind
Dennoch erlauben das EU-US Data Privacy Framework und entsprechende Zusatzmaßnahmen unter bestimmten Bedingungen Transfers. Dabei ist jedoch eine sorgfältige Einzelfallprüfung unerlässlich.
Branchenspezifische Anforderungen und Sonderregelungen
Die bdsg reform auswirkungen cloud variieren je nach Branche erheblich. Besonders regulierte Sektoren wie Gesundheitswesen, Finanzdienstleistungen und öffentliche Verwaltung sehen sich zusätzlichen Compliance-Anforderungen gegenüber.
Gesundheitswesen und Sozialsektor
Das Digital-Gesetz schafft spezifische Vorgaben für Cloud-Dienste im Gesundheitsbereich:
- Erweiterte Verschlüsselungspflichten für Gesundheitsdaten
- Besondere Protokollierungsanforderungen bei Zugriff auf Patientendaten
- Verpflichtende Standortwahl innerhalb Deutschlands für besonders sensible Daten
- Strengere Anforderungen an die Verfügbarkeit und Ausfallsicherheit
Außerdem müssen Gesundheitseinrichtungen nachweisen, dass ihre Cloud-Lösungen die Anforderungen der Telematikinfrastruktur erfüllen. Deshalb setzen immer mehr Kliniken und Praxen auf spezialisierte Cloud-Anbieter mit Branchenerfahrung.
Finanzsektor und Versicherungen
Die BaFin-Anforderungen an das Outsourcing ergänzen die BDSG-Vorgaben um weitere Compliance-Ebenen:
| Anforderung | Umsetzung in der Cloud | Prüffrequenz |
|---|---|---|
| Auslagerungsanzeige | Meldung vor Vertragsschluss | Einmalig |
| Notfallkonzept | Dokumentierte Backup- und Recovery-Strategie | Jährlich |
| Ausstiegsstrategie | Exit-Plan mit konkreten Migrationsschritten | Alle 2 Jahre |
| Konzentrisikomanagement | Diversifizierung kritischer Dienste | Laufend |
Somit können Finanzinstitute nicht einfach beliebige Cloud-Dienste nutzen, sondern müssen deren regulatorische Eignung vorab prüfen.
Praktische Umsetzung: Checkliste für Unternehmen
Um die bdsg reform auswirkungen cloud erfolgreich zu managen, sollten Unternehmen einen systematischen Ansatz verfolgen. Dabei hilft die folgende Checkliste bei der Priorisierung:
Sofortmaßnahmen (0-3 Monate)
- Bestandsaufnahme aller genutzten Cloud-Dienste und Datenflüsse erstellen
- Auftragsverarbeitungsverträge auf Aktualität prüfen
- Datenschutz-Folgenabschätzungen für kritische Cloud-Anwendungen durchführen
- Mitarbeiter über neue Anforderungen schulen
- Notfallpläne für Datenschutzverletzungen aktualisieren
Mittelfristige Maßnahmen (3-12 Monate)
- Technische Sicherheitsmaßnahmen entsprechend der Reform nachrüsten
- Audit-Programme etablieren und erste Kontrollen durchführen
- Verzeichnis von Verarbeitungstätigkeiten detaillieren und aktualisieren
- Alternative Anbieter evaluieren, falls aktuelle Lösung nicht konform ist
- Interne Richtlinien und Prozesse anpassen
Langfristige Strategien (12+ Monate)
Jedoch genügt es nicht, einmalig Compliance herzustellen. Deshalb müssen Unternehmen kontinuierliche Verbesserungsprozesse etablieren:
- Regelmäßige Rechtsbeobachtung und Anpassung an neue Anforderungen
- Aufbau interner Datenschutz-Kompetenz durch Schulungen und Zertifizierungen
- Technologie-Monitoring zu neuen Sicherheitslösungen (z.B. Confidential Computing)
- Stakeholder-Management mit Cloud-Anbietern für kontinuierliche Verbesserung
- Benchmark-Analysen zur Bewertung der eigenen Datenschutz-Reife
Wirtschaftliche Implikationen und Wettbewerbsvorteile
Die bdsg reform auswirkungen cloud haben nicht nur rechtliche, sondern auch erhebliche wirtschaftliche Konsequenzen. Während Compliance-Kosten zunächst steigen, ergeben sich mittelfristig auch Marktchancen.
Kostenstruktur der Compliance
Unternehmen müssen mit folgenden zusätzlichen Aufwendungen rechnen:
- Rechtsberatung für Vertragsanpassungen: 5.000-25.000 Euro je nach Komplexität
- Technische Upgrades (Verschlüsselung, Zugriffskontrollen): 10.000-100.000 Euro
- Audit- und Zertifizierungskosten: 15.000-50.000 Euro jährlich
- Schulungen und Personalentwicklung: 2.000-10.000 Euro pro Jahr
- Laufende Monitoring-Tools: 500-5.000 Euro monatlich
Dennoch amortisieren sich diese Investitionen häufig durch vermiedene Bußgelder, geringere Haftungsrisiken und verbesserte Kundenbeziehungen.
Marktdifferenzierung durch BDSG-Compliance
Die europäischen Datenschutz-Richtlinien schaffen einen Wettbewerbsvorteil für Anbieter, die hohe Datenschutzstandards nachweisen können. Somit wird Compliance vom Kostenfaktor zum Verkaufsargument.
Unternehmen wie leitzcloud by vBoxx positionieren sich erfolgreich durch transparente DSGVO-Konformität, Hosting ausschließlich in ISO-27001-zertifizierten deutschen Rechenzentren und umfassende technische Sicherheitsmaßnahmen. Außerdem ermöglicht die klare Fokussierung auf den deutschen Markt schnelle Anpassungen an nationale Gesetzesänderungen.
Zusammenspiel mit europäischen Regelwerken
Die bdsg reform auswirkungen cloud müssen im Kontext weiterer europäischer Gesetzgebung betrachtet werden. Dabei spielen insbesondere der Data Act, der Digital Services Act (DSA) und der AI Act eine Rolle.
Data Act und Cloud-Interoperabilität
Der EU Data Act verpflichtet Cloud-Anbieter zu:
- Erleichtertem Anbieterwechsel durch standardisierte Exportformate
- Transparenten Preisstrukturen für Datentransfers
- Technischen Interoperabilitätsstandards zur Vermeidung von Lock-in-Effekten
- Datenportabilität innerhalb festgelegter Fristen
Somit müssen Unternehmen bei der Anbieterwahl darauf achten, dass Exit-Strategien praktikabel sind. Deshalb gewinnen offene Standards und API-basierte Integrationen an Bedeutung.
Synergien und Spannungsfelder
| Regelwerk | Kernfokus | Überschneidung mit BDSG | Handlungsbedarf |
|---|---|---|---|
| DSGVO | Personenbezogene Daten | Vollständig | Harmonisierte Umsetzung |
| Data Act | Datenportabilität | Technische Schnittstellen | Export-Funktionen prüfen |
| DSA | Plattformverantwortung | Transparenzpflichten | Dokumentation erweitern |
| AI Act | KI-Systeme | Datenqualität | Training-Daten segregieren |
Jedoch schaffen diese multiplen Anforderungen auch Komplexität. Deshalb empfiehlt sich ein integrierter Compliance-Ansatz statt isolierter Einzelmaßnahmen.
Praktische Empfehlungen für die Anbieterauswahl
Bei der Wahl eines Cloud-Anbieters unter Berücksichtigung der bdsg reform auswirkungen cloud sollten Unternehmen systematisch vorgehen. Dabei helfen strukturierte Bewertungskriterien.
Kritische Prüfpunkte
- Standort der Rechenzentren: Befinden sich alle Daten innerhalb Deutschlands oder zumindest der EU?
- Zertifizierungen: Liegen aktuelle ISO 27001, BSI C5 oder vergleichbare Nachweise vor?
- Vertragliche Transparenz: Sind die AVV detailliert und individuell anpassbar?
- Technische Sicherheit: Welche Verschlüsselungsstandards und Zugriffskontrollen werden implementiert?
- Audit-Möglichkeiten: Erlaubt der Anbieter unabhängige Prüfungen?
- Support-Qualität: Gibt es deutschsprachige Ansprechpartner mit Datenschutz-Expertise?
- Zukunftssicherheit: Wie schnell reagiert der Anbieter auf Gesetzesänderungen?
Außerdem sollten Referenzen aus der eigenen Branche eingeholt werden, um die praktische Eignung zu bewerten. Dennoch ersetzen Zertifikate nicht die eigene rechtliche und technische Prüfung.
Red Flags bei Cloud-Anbietern
Folgende Warnsignale deuten auf Compliance-Risiken hin:
- Standardverträge ohne Anpassungsmöglichkeiten
- Unklare Angaben zum Datenstandort oder Subunternehmer-Kette
- Fehlende oder veraltete Sicherheitszertifikate
- Verweigerung von Audit-Rechten oder Transparenz
- Hauptsitz in Ländern ohne Angemessenheitsbeschluss ohne zusätzliche Garantien
- Intransparente Preismodelle mit versteckten Kosten für Compliance-Features
Somit ist eine gründliche Due Diligence vor Vertragsabschluss unerlässlich. Dabei sollten auch die wirtschaftlichen Perspektiven des Anbieters geprüft werden, um Kontinuitätsrisiken zu minimieren.
Ausblick: Künftige Entwicklungen im Cloud-Datenschutz
Die bdsg reform auswirkungen cloud markieren nicht das Ende der regulatorischen Entwicklung. Vielmehr ist mit weiteren Anpassungen zu rechnen, die Unternehmen antizipieren sollten.
Technologische Trends
Neue Technologien beeinflussen die Datenschutz-Landschaft:
- Confidential Computing ermöglicht Datenverarbeitung in verschlüsselten Enklaven
- Homomorphe Verschlüsselung erlaubt Berechnungen auf verschlüsselten Daten
- Blockchain-basierte Audit-Trails schaffen manipulationssichere Nachweise
- KI-gestützte Compliance-Monitoring automatisiert Überwachungsaufgaben
- Quantum-sichere Kryptographie bereitet auf zukünftige Bedrohungen vor
Jedoch müssen diese Technologien selbst den Datenschutzanforderungen genügen. Deshalb ist ein kritischer Evaluationsprozess notwendig, bevor innovative Lösungen produktiv eingesetzt werden.
Regulatorische Entwicklungen
Auf europäischer und nationaler Ebene zeichnen sich weitere Regelungen ab:
- Verschärfung der Durchsetzung durch besser ausgestattete Aufsichtsbehörden
- Branchenspezifische Leitlinien für Cloud-Nutzung in sensiblen Sektoren
- Harmonisierung nationaler Besonderheiten innerhalb der EU
- Erweiterte Haftungsregeln für Cloud-Anbieter bei Datenschutzverletzungen
Somit bleibt Compliance ein dynamisches Feld, das kontinuierliche Aufmerksamkeit erfordert. Die wirtschaftspolitischen Überlegungen zeigen zudem, dass Datensouveränität zunehmend als strategischer Wirtschaftsfaktor verstanden wird.
Die bdsg reform auswirkungen cloud erfordern von Unternehmen eine umfassende Anpassung ihrer Cloud-Strategien, wobei sowohl rechtliche als auch technische Aspekte berücksichtigt werden müssen. Dennoch bieten sich durch konsequente Compliance auch Wettbewerbsvorteile, insbesondere gegenüber weniger sorgfältigen Mitbewerbern. leitzcloud by vBoxx unterstützt Unternehmen dabei, diese Herausforderungen zu meistern: Mit vollständigem Hosting in ISO-27001-zertifizierten deutschen Rechenzentren, transparenten Auftragsverarbeitungsverträgen und einer integrierten Plattform für Speicher, Kommunikation und Passwort-Management erfüllen Sie alle Anforderungen der BDSG-Reform. Entdecken Sie, wie durchdachte Cloud-Lösungen Compliance vereinfachen können.