
Die rasante Entwicklung künstlicher Intelligenz hat die Bedrohungslandschaft der digitalen Kommunikation fundamental verändert. Herkömmliche E-Mail-Systeme, die bereits seit Jahren mit Spam und Phishing zu kämpfen haben, stehen nun vor einer neuen Generation von Angriffen: KI-gestützte Bedrohungen, die wesentlich raffinierter, personalisierter und schwerer zu erkennen sind. Deshalb suchen Unternehmen zunehmend nach einer sichere mail alternative gegen ki angriffe, die sowohl modernen Sicherheitsstandards entspricht als auch den strengen Anforderungen der DSGVO gerecht wird. Dabei reicht es nicht mehr aus, lediglich auf Spam-Filter zu vertrauen, denn KI-Systeme können diese inzwischen gezielt umgehen.
Die neue Dimension KI-gestützter E-Mail-Angriffe
Künstliche Intelligenz ermöglicht Angreifern völlig neue Dimensionen der Bedrohung. Während traditionelle Phishing-Mails oft durch grammatikalische Fehler oder generische Formulierungen auffielen, erstellen KI-Systeme heute personalisierte Nachrichten, die kaum von legitimer Kommunikation zu unterscheiden sind. Dennoch geht die Gefahr weit über bessere Textqualität hinaus.
Automatisierte Spear-Phishing-Kampagnen
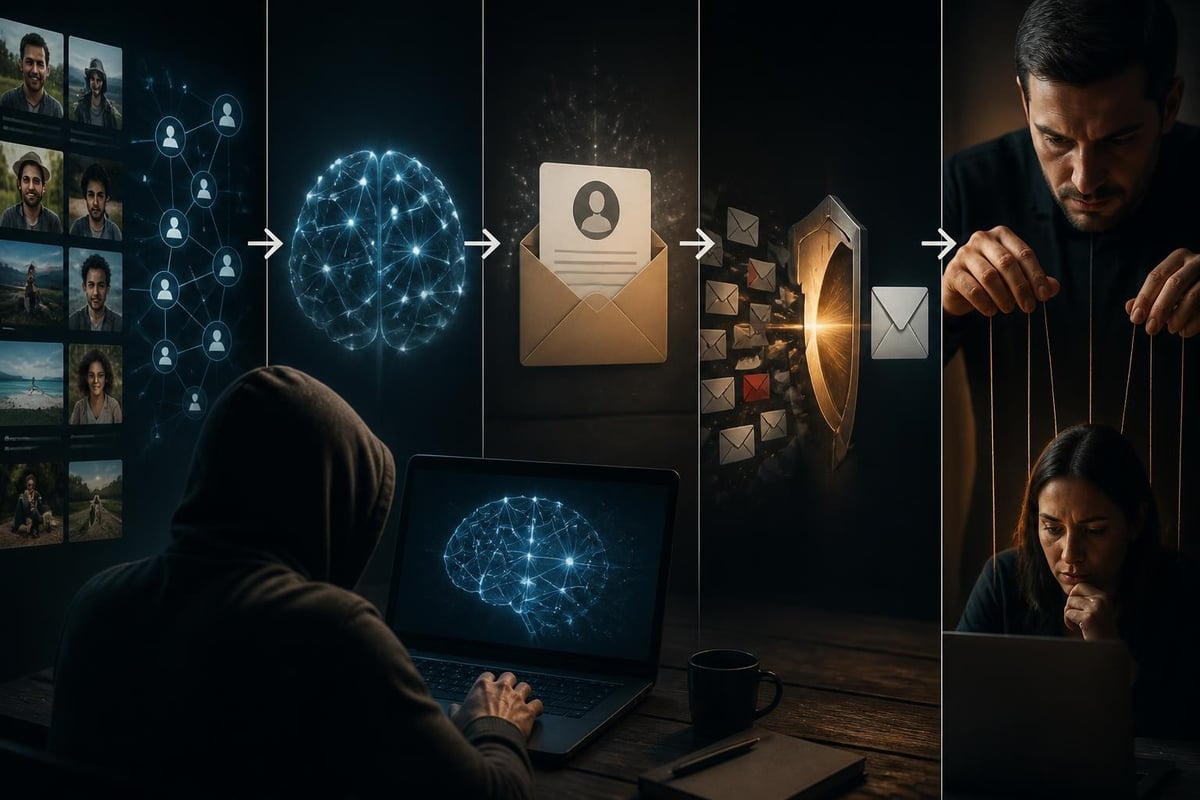
KI-Algorithmen analysieren öffentlich verfügbare Informationen aus sozialen Netzwerken, Unternehmenswebsites und Datenbanken, um hochgradig personalisierte Angriffe zu entwickeln. Somit können Angreifer Tausende individualisierte E-Mails generieren, die auf die spezifischen Rollen, Interessen und Kontakte der Empfänger zugeschnitten sind. Laut ENISA’s 2024 Threat Landscape haben sich KI-gestützte Social-Engineering-Angriffe im vergangenen Jahr mehr als verdoppelt.
Typische KI-gestützte Angriffsvektoren umfassen:
- Deepfake-Sprachnachrichten und -Videos von Führungskräften
- Automatisch generierte E-Mails mit kontextbezogenen Informationen
- Echtzeit-Anpassung von Phishing-Inhalten basierend auf Nutzerreaktionen
- KI-gesteuerte Chatbots für Business Email Compromise (BEC)
- Polymorphe Malware, die ihre Signatur ständig ändert
Außerdem nutzen Angreifer maschinelles Lernen, um die Reaktionen auf ihre Kampagnen zu analysieren und kontinuierlich zu optimieren. Deshalb müssen Unternehmen ihre E-Mail-Sicherheitsstrategie grundlegend überdenken.
Warum herkömmliche E-Mail-Systeme versagen
Die meisten etablierten E-Mail-Anbieter setzen auf reaktive Sicherheitsmaßnahmen wie Spam-Filter und Malware-Scanner. Diese Systeme basieren jedoch auf bekannten Bedrohungsmustern und Signaturen. Demgegenüber generieren KI-Systeme ständig neue, noch nie gesehene Angriffsmuster, die diese Filter umgehen können.
Strukturelle Schwachstellen traditioneller Mail-Systeme
| Schwachstelle | Beschreibung | KI-Ausnutzung |
|---|---|---|
| Klartext-Transport | E-Mails werden oft unverschlüsselt übertragen | Automatische Inhaltsanalyse während der Übertragung |
| Metadaten-Exposition | Absender, Empfänger, Zeitstempel sind einsehbar | Training von KI-Modellen für Social Graphing |
| Zentrale Datenspeicherung | Provider-Zugriff auf alle Nachrichten | Massenhafte Datenextraktion bei Kompromittierung |
| Unzureichende Authentifizierung | Schwache oder fehlende Sender-Verifizierung | Automatisierte Domain-Spoofing-Kampagnen |
Darüber hinaus fehlt bei vielen Anbietern eine konsequente Ende-zu-Ende-Verschlüsselung. Folglich können nicht nur Angreifer, sondern auch die Provider selbst die Inhalte einsehen. Dies widerspricht zunehmend den Anforderungen moderner Datenschutzgesetze und Compliance-Vorgaben.
Zero-Day-Exploits durch KI-Discovery
KI-Systeme können mittlerweile automatisiert nach Schwachstellen in E-Mail-Infrastrukturen suchen. Dabei analysieren sie Protokoll-Implementierungen, Server-Konfigurationen und Software-Versionen. Sobald eine Schwachstelle identifiziert wird, können automatisierte Exploit-Frameworks innerhalb von Minuten maßgeschneiderte Angriffe entwickeln. Daher reicht es nicht mehr aus, sich auf gelegentliche Sicherheitsupdates zu verlassen.
Technische Anforderungen an eine sichere Mail-Alternative
Eine sichere mail alternative gegen ki angriffe muss mehrere fundamentale technische Kriterien erfüllen. Hierbei geht es nicht nur um einzelne Sicherheitsfeatures, sondern um ein ganzheitliches Konzept, das Angriffe auf mehreren Ebenen abwehrt.
Ende-zu-Ende-Verschlüsselung als Grundpfeiler
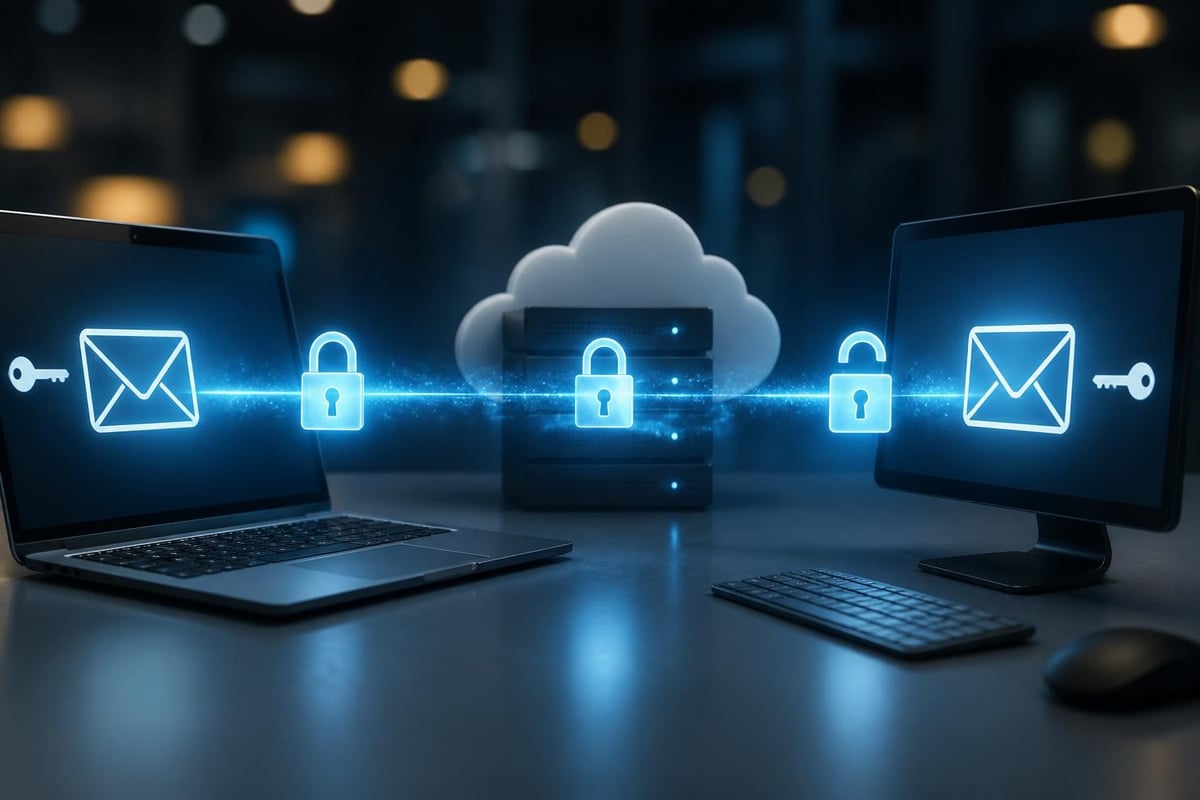
Die Implementierung echter Ende-zu-Ende-Verschlüsselung nach den Standards RFC 4880 (OpenPGP) oder RFC 5751 (S/MIME) ist unerlässlich. Jedoch muss diese Verschlüsselung so implementiert sein, dass selbst der Provider keinen Zugriff auf die Schlüssel oder Inhalte hat. Dieses Zero-Knowledge-Prinzip verhindert, dass KI-Systeme durch Kompromittierung des Providers Zugang zu Kommunikationsinhalten erhalten.
Essentielle Verschlüsselungsmerkmale:
- Client-seitige Verschlüsselung: Inhalte werden bereits auf dem Gerät des Nutzers verschlüsselt
- Starke Schlüsselverwaltung: Implementierung nach NIST SP 800-57 für sichere Key-Lifecycle-Prozesse
- Forward Secrecy: Kompromittierte Schlüssel gefährden keine vergangene Kommunikation
- Authentifizierte Verschlüsselung: Schutz vor Manipulation während der Übertragung
- Sichere Schlüsselverteilung: Verifizierbare Public-Key-Infrastruktur
Außerdem sollte die Verschlüsselung transparent für den Nutzer erfolgen, sodass keine technischen Hürden die Akzeptanz behindern. Denn selbst die beste Verschlüsselung nützt nichts, wenn sie aus Bequemlichkeit deaktiviert wird.
Authentifizierungs- und Transportschutz-Mechanismen
Neben der Inhaltsverschlüsselung ist die Absenderauthentifizierung entscheidend. Denn KI-gestützte Angriffe nutzen häufig Domain-Spoofing, um als vertrauenswürdige Absender zu erscheinen. Daher müssen moderne E-Mail-Systeme mehrere Authentifizierungsebenen implementieren.
DMARC, SPF und DKIM im Zusammenspiel
Die Implementierung von RFC 9989 (DMARCbis) in Verbindung mit SPF (Sender Policy Framework) und DKIM (DomainKeys Identified Mail) bildet die Basis für Domain-Level-Authentifizierung. Dennoch reicht dies allein nicht aus, da diese Protokolle nur die Domain, nicht aber die tatsächliche Person authentifizieren.
Zusätzlich sollten Unternehmen MTA Strict Transport Security (RFC 8461) implementieren, um TLS-Downgrade-Angriffe zu verhindern. Hierbei wird sichergestellt, dass die Kommunikation zwischen Mailservern ausschließlich verschlüsselt erfolgt. Darüber hinaus kann DANE/TLSA (RFC 6698) verwendet werden, um Serverzertifikate über DNSSEC zu authentifizieren und Man-in-the-Middle-Angriffe zu erschweren.
Multi-Faktor-Authentifizierung und Zero-Trust-Architektur
- Hardwarebasierte Authentifizierung (FIDO2/WebAuthn)
- Zeitbasierte Einmalpasswörter (TOTP)
- Biometrische Faktoren als zusätzliche Sicherheitsebene
- Kontextbasierte Authentifizierung (Geolocation, Geräteerkennung)
- Regelmäßige Re-Authentifizierung bei sensiblen Operationen
Folglich wird es für KI-gestützte Angriffe erheblich schwieriger, erfolgreich in Konten einzudringen, selbst wenn Passwörter durch Phishing kompromittiert wurden.
DSGVO-Konformität und Datenresidenz
Für europäische Unternehmen ist die DSGVO-Konformität nicht optional, sondern rechtlich verpflichtend. Deshalb muss eine sichere mail alternative gegen ki angriffe nicht nur technisch, sondern auch juristisch abgesichert sein. Hierbei spielen Hosting-Standort und Datenzugriff eine zentrale Rolle.
Hosting in deutschen Rechenzentren
Die Speicherung von E-Mail-Daten in zertifizierten Rechenzentren innerhalb Deutschlands bietet mehrere Vorteile. Einerseits unterliegen die Daten dem strengen deutschen Datenschutzrecht, andererseits sind sie vor dem Zugriff ausländischer Geheimdienste geschützt. Außerdem müssen die Rechenzentren nach ISO 27001 zertifiziert sein, um ein angemessenes Sicherheitsniveau zu gewährleisten.
Wichtige Compliance-Faktoren:
| Aspekt | Anforderung | Nutzen |
|---|---|---|
| Datenresidenz | Ausschließlich deutsche Rechenzentren | Schutz vor CLOUD Act und FISA 702 |
| Auftragsverarbeitung | Rechtssichere AVV nach Art. 28 DSGVO | Klare Verantwortlichkeiten |
| Datenlöschung | Garantierte, vollständige Löschung | Erfüllung von Löschansprüchen |
| Portabilität | Standardformate für Export | Datenübertragbarkeit nach Art. 20 |
| Transparenz | Dokumentierte Verarbeitungsvorgänge | Rechenschaftspflicht nach Art. 5 |
Demzufolge sollten Unternehmen beim Wechsel zu einer sicheren E-Mail-Plattform besonders auf die Standorte der Rechenzentren und die vertraglichen Vereinbarungen achten. Denn selbst die beste Verschlüsselung hilft wenig, wenn rechtliche Rahmenbedingungen den Datenschutz untergraben.
Praktische Implementierung und Benutzererfahrung
Die technische Überlegenheit einer sicheren E-Mail-Lösung ist nur dann wertvoll, wenn sie sich nahtlos in bestehende Arbeitsabläufe integriert. Somit ist die Benutzererfahrung ein entscheidender Faktor für die erfolgreiche Adoption im Unternehmenskontext.
Migration ohne Betriebsunterbrechung
Eine professionelle sichere mail alternative gegen ki angriffe sollte eine vollständige Migration bestehender E-Mails, Kontakte und Kalender ermöglichen. Dabei müssen gängige Protokolle wie IMAP, POP3 und CalDAV unterstützt werden. Außerdem sollte die Migration automatisiert erfolgen, um den administrativen Aufwand zu minimieren.
Migrations-Checkliste:
- Vollständige Sicherung aller bestehenden E-Mail-Daten
- Automatisierter Import von Nachrichten und Ordnerstrukturen
- Übertragung von Kontakten und Adressbüchern
- Migration von Kalendereinträgen und Terminserien
- Einrichtung von Weiterleitungen während der Übergangsphase
- Schulung der Mitarbeiter auf der neuen Plattform
- Parallelbetrieb bis zur vollständigen Stabilität
Dennoch sollte die Umstellung schrittweise erfolgen, beginnend mit weniger kritischen Abteilungen. Dadurch können potenzielle Probleme identifiziert werden, bevor das gesamte Unternehmen migriert wird.
Integration in bestehende Unternehmensinfrastruktur
Eine isolierte E-Mail-Lösung reicht im modernen Geschäftsumfeld nicht aus. Vielmehr müssen Kommunikationstools nahtlos mit anderen Unternehmenssystemen zusammenarbeiten. Deshalb bieten führende Anbieter integrierte Plattformen an, die E-Mail, Kalender, Aufgabenverwaltung und Videokonferenzen vereinen.
LC-Connect beispielsweise verbindet E-Mails, Kalender und Aufgaben in einer integrierten Umgebung und bietet zusätzlich Videokonferenz-Funktionalität. Dabei wird die gesamte Plattform DSGVO-konform in deutschen Rechenzentren gehostet. Somit erhalten Unternehmen eine All-in-One-Lösung, die alle wesentlichen Kommunikationsbedürfnisse abdeckt, ohne Kompromisse bei der Sicherheit einzugehen.
API-Schnittstellen und Automatisierung
Moderne Unternehmen benötigen flexible Integrationsmöglichkeiten. Daher sollte eine sichere E-Mail-Plattform offene APIs bereitstellen, die folgende Funktionen ermöglichen:
- Automatische E-Mail-Verarbeitung und Kategorisierung
- Integration mit CRM- und ERP-Systemen
- Anbindung an Ticketsysteme und Helpdesks
- Workflow-Automatisierung für wiederkehrende Prozesse
- Audit-Logging für Compliance-Anforderungen
Folglich können Unternehmen ihre bestehenden Geschäftsprozesse beibehalten, während sie gleichzeitig von erhöhter Sicherheit profitieren.
Best Practices für E-Mail-Sicherheit im Unternehmen
Technische Lösungen allein reichen nicht aus, um KI-gestützte Angriffe abzuwehren. Vielmehr muss eine Kombination aus Technologie, Prozessen und Mitarbeiterschulungen implementiert werden. Dennoch bildet die Wahl der richtigen Plattform das Fundament jeder Sicherheitsstrategie.
Organisatorische Sicherheitsmaßnahmen
Richtlinien-Entwicklung:
- Klare Vorgaben für den Umgang mit vertraulichen Informationen
- Klassifizierung von E-Mail-Inhalten nach Sensibilität
- Definierte Eskalationspfade bei Sicherheitsvorfällen
- Regelmäßige Überprüfung und Aktualisierung der Policies
Schulung und Awareness:
- Quartalsweise Sicherheitsschulungen für alle Mitarbeiter
- Simulierte Phishing-Kampagnen zur Sensibilisierung
- Spezielle Trainings für Führungskräfte und IT-Personal
- Aktuelle Informationen über neue Bedrohungsvektoren
Außerdem sollten Unternehmen eine Kultur der Sicherheit etablieren, in der Mitarbeiter verdächtige E-Mails ohne Angst vor Konsequenzen melden können. Denn menschliche Wachsamkeit bleibt trotz aller Technologie ein wichtiger Abwehrfaktor.
Technische Härtungsmaßnahmen
Neben der Wahl einer sicheren Plattform sollten zusätzliche technische Maßnahmen implementiert werden. Die OWASP Email Validation & Verification Cheat Sheet bietet praktische Anleitungen zur sicheren Handhabung von E-Mail-Eingaben und -Verarbeitung.
Erweiterte Schutzmaßnahmen
| Maßnahme | Implementierung | Schutzwirkung |
|---|---|---|
| Sandboxing | Automatische Analyse von Anhängen in isolierter Umgebung | Schutz vor Zero-Day-Malware |
| Link-Scanning | Echtzeit-Überprüfung von URLs vor dem Klick | Verhinderung von Drive-by-Downloads |
| Sender-Reputation | Bewertung basierend auf historischem Verhalten | Früherkennung kompromittierter Konten |
| Anomalie-Erkennung | KI-basierte Analyse ungewöhnlicher Kommunikationsmuster | Identifikation von BEC-Angriffen |
| Data Loss Prevention | Automatische Erkennung sensibler Daten vor dem Versand | Verhinderung versehentlicher Datenlecks |
Darüber hinaus sollten regelmäßige Sicherheitsaudits durchgeführt werden, um Konfigurationsfehler oder Schwachstellen frühzeitig zu identifizieren. Denn selbst die sicherste Plattform kann durch fehlerhafte Einstellungen angreifbar werden.
Zukunftssichere E-Mail-Sicherheit
Die Bedrohungslandschaft entwickelt sich kontinuierlich weiter, und künstliche Intelligenz wird sowohl von Angreifern als auch von Verteidigern eingesetzt. Deshalb muss eine sichere mail alternative gegen ki angriffe nicht nur heutige Bedrohungen adressieren, sondern auch für zukünftige Entwicklungen gewappnet sein.
Quantenkryptografie und Post-Quantum-Verschlüsselung
Obwohl leistungsfähige Quantencomputer noch nicht verfügbar sind, arbeiten Forscher bereits an Post-Quantum-Kryptografie-Algorithmen. Dabei geht es um Verschlüsselungsverfahren, die auch von Quantencomputern nicht effizient gebrochen werden können. Weitsichtige Unternehmen sollten bereits jetzt sicherstellen, dass ihre E-Mail-Plattform ein Upgrade auf diese Algorithmen unterstützen wird.
Vorbereitende Maßnahmen:
- Auswahl von Plattformen mit aktiver Entwicklung und regelmäßigen Updates
- Modulare Kryptografie-Implementierungen, die Algorithmen-Wechsel ermöglichen
- Hybride Verschlüsselungsansätze, die klassische und Quantum-resistente Verfahren kombinieren
- Langfristige Archivierungsstrategien, die zukünftige Re-Encryption berücksichtigen
Außerdem sollten Unternehmen die Entwicklungen im Bereich Quantum Key Distribution (QKD) beobachten, auch wenn diese Technologie derzeit noch nicht praxisreif ist.
Kosten-Nutzen-Betrachtung
Die Investition in eine sichere mail alternative gegen ki angriffe erscheint zunächst möglicherweise kostspielig. Jedoch müssen die Kosten im Verhältnis zu den potenziellen Schäden durch erfolgreiche Angriffe betrachtet werden. Dabei spielen sowohl direkte als auch indirekte Kosten eine Rolle.
Quantifizierbare Risiken
Direkte Schadenspositionen bei erfolgreichen Angriffen:
- Lösegeldzahlungen bei Ransomware-Angriffen (durchschnittlich 200.000 bis 2 Millionen Euro)
- Betriebsunterbrechung und Produktivitätsverlust
- Forensische Untersuchungen und Incident Response
- Rechtliche Kosten und mögliche Bußgelder bei DSGVO-Verstößen
- Wiederherstellung von Systemen und Daten
Indirekte Kosten:
- Reputationsschäden und Vertrauensverlust bei Kunden
- Verlust von Geschäftsgeheimnissen und Wettbewerbsvorteilen
- Abwanderung von Kunden zu Konkurrenten
- Erhöhte Versicherungsprämien
- Langfristige Auswirkungen auf Marktposition
Demgegenüber stehen die überschaubaren monatlichen Kosten für eine professionelle sichere E-Mail-Lösung. Somit amortisiert sich die Investition häufig bereits, wenn ein einziger größerer Angriff verhindert wird.
Auswahlkriterien für Anbieter
Bei der Bewertung verschiedener Anbieter sollten Unternehmen systematisch vorgehen. Dabei helfen strukturierte Auswahlkriterien, die sowohl technische als auch organisatorische Aspekte berücksichtigen.
Bewertungsmatrix für E-Mail-Sicherheit
Technische Kriterien:
- Ende-zu-Ende-Verschlüsselung nach aktuellen Standards
- Zero-Knowledge-Architektur ohne Provider-Zugriff
- Multi-Faktor-Authentifizierung mit Hardware-Token-Support
- Automatische Backups und Disaster Recovery
- Granulare Zugriffs- und Berechtigungsverwaltung
- Mobile-Unterstützung mit gleichwertiger Sicherheit
- Integration mit bestehender Infrastruktur
Compliance und Datenschutz:
- Hosting ausschließlich in deutschen/EU-Rechenzentren
- ISO 27001, ISO 27017, ISO 27018 Zertifizierungen
- DSGVO-konforme Auftragsverarbeitungsverträge
- Dokumentierte Sicherheitsprozesse und Auditberichte
- Transparente Subunternehmer-Beziehungen
- Garantierte Datenlöschung bei Vertragsende
Außerdem sollte der Anbieter eine nachweisbare Erfolgsbilanz und Referenzen aus vergleichbaren Branchen vorweisen können. Denn gerade im sensiblen Bereich der Unternehmenskommunikation ist Vertrauen ein entscheidender Faktor.
Support und Service-Level-Agreements
Die beste Technologie nützt wenig, wenn im Problemfall kein kompetenter Support verfügbar ist. Deshalb sollten Unternehmen auf folgende Service-Aspekte achten:
- Deutschsprachiger Support während Geschäftszeiten
- Definierte Reaktionszeiten bei kritischen Vorfällen
- Dedizierte Ansprechpartner für Enterprise-Kunden
- Proaktive Sicherheitswarnungen und Updates
- Regelmäßige Security-Reviews und Optimierungsberatung
Folglich sollte der SLA nicht nur Verfügbarkeitsgarantien, sondern auch Support-Qualität und Reaktionszeiten verbindlich festlegen.
Branchenspezifische Anforderungen
Verschiedene Branchen haben unterschiedliche regulatorische Anforderungen an die E-Mail-Sicherheit. Daher muss eine sichere mail alternative gegen ki angriffe flexibel genug sein, um branchenspezifische Compliance-Anforderungen zu erfüllen.
Besondere Anforderungen in regulierten Sektoren
Gesundheitswesen:
- Erfüllung der Anforderungen nach § 75b SGB V für Telematikinfrastruktur
- Schutz von Patientendaten nach § 203 StGB (Schweigepflicht)
- Sichere Kommunikation mit Kassensystemen und Abrechnungsstellen
- Langzeitarchivierung nach Aufbewahrungsfristen
Finanzwesen:
- Compliance mit MaRisk (Mindestanforderungen an das Risikomanagement)
- BAIT-konforme IT-Sicherheit (Bankaufsichtliche Anforderungen)
- Sichere Kommunikation gemäß PSD2 und Geldwäschegesetz
- Revisionssichere Archivierung von Finanzkommunikation
Öffentliche Verwaltung:
- Erfüllung der BSI-Grundschutz-Kataloge
- VS-NfD-Konformität für Verschlusssachen
- E-Government-Gesetz-konforme Kommunikation
- Barrierefreie Zugänglichkeit nach BITV 2.0
Dennoch sollte die Plattform auch für nicht-regulierte Branchen einfach zu implementieren sein, ohne unnötige Komplexität zu erzeugen.
Die Wahl einer sicheren mail alternative gegen ki angriffe ist angesichts der zunehmenden Bedrohungen durch KI-gestützte Angriffe keine Option mehr, sondern eine Notwendigkeit. Dabei müssen technische Exzellenz, DSGVO-Konformität und praktische Nutzbarkeit Hand in Hand gehen. leitzcloud by vBoxx bietet mit LC-Connect eine integrierte Plattform, die E-Mails, Kalender und Kommunikationstools in einer DSGVO-konformen Umgebung vereint, vollständig in ISO-27001-zertifizierten deutschen Rechenzentren gehostet wird und durch Zero-Knowledge-Verschlüsselung maximalen Schutz gewährleistet. Entdecken Sie, wie leitzcloud by vBoxx Ihre Unternehmenskommunikation nachhaltig absichern kann.