
Der Versand personenbezogener Daten per E-Mail stellt Unternehmen vor erhebliche datenschutzrechtliche Herausforderungen. E-Mail-Anhänge enthalten häufig sensible Informationen wie Verträge, Kundenunterlagen oder Personalakten, deren unzureichender Schutz zu schwerwiegenden DSGVO-Verstößen führen kann. Datenschutzaufsichtsbehörden verhängen regelmäßig Bußgelder gegen Organisationen, die personenbezogene Daten ohne angemessene Sicherheitsmaßnahmen übermitteln. Dennoch nutzen viele Unternehmen nach wie vor unverschlüsselte E-Mails für den täglichen Geschäftsverkehr, ohne die rechtlichen Konsequenzen vollständig zu erfassen. Die dsgvo konformität e-mail anhang erfordert daher ein umfassendes Verständnis technischer, organisatorischer und rechtlicher Anforderungen.
Rechtliche Grundlagen für den E-Mail-Versand personenbezogener Daten
Die Datenschutz-Grundverordnung definiert klare Verpflichtungen für die Verarbeitung personenbezogener Daten, wobei die Übermittlung per E-Mail als Verarbeitungsvorgang gilt. Jede Datenübermittlung benötigt zunächst eine Rechtsgrundlage nach Art. 6 DSGVO, beispielsweise die Vertragserfüllung, berechtigtes Interesse oder eine Einwilligung der betroffenen Person.
Darüber hinaus verpflichtet Art. 32 DSGVO Unternehmen zur Umsetzung technischer und organisatorischer Maßnahmen, die ein dem Risiko angemessenes Schutzniveau gewährleisten. Hierbei spielen folgende Faktoren eine zentrale Rolle:
- Stand der Technik: Aktuelle Verschlüsselungsstandards müssen berücksichtigt werden
- Implementierungskosten: Wirtschaftlich vertretbare Lösungen sind zu bevorzugen
- Art, Umfang und Zwecke der Verarbeitung: Sensible Daten erfordern stärkere Schutzmaßnahmen
- Eintrittswahrscheinlichkeit und Schwere des Risikos: Bewertung potenzieller Schäden für Betroffene
Die deutsche Datenschutzkonferenz hat hierzu konkrete Orientierungshilfen veröffentlicht, die den Umgang mit E-Mail-Verschlüsselung präzisieren. Demnach hängt die Notwendigkeit einer Ende-zu-Ende-Verschlüsselung maßgeblich von der Sensibilität der übermittelten Informationen ab.
Kategorien personenbezogener Daten in E-Mail-Anhängen
Die dsgvo konformität e-mail anhang variiert erheblich je nach Datenkategorie. Besondere Kategorien personenbezogener Daten gemäß Art. 9 DSGVO – etwa Gesundheitsdaten, biometrische oder genetische Informationen – unterliegen verschärften Anforderungen.
| Datenkategorie | Beispiele | Mindestschutz | Empfohlene Maßnahmen |
|---|---|---|---|
| Allgemeine Daten | Kontaktinformationen, Rechnungsadressen | Transportverschlüsselung (TLS) | Ende-zu-Ende-Verschlüsselung bei größeren Mengen |
| Vertragsdaten | Arbeitsverträge, Gehaltsabrechnungen | Ende-zu-Ende-Verschlüsselung | Passwortgeschützte Anhänge, separate Passwortübermittlung |
| Besondere Kategorien | Arztberichte, Patientenakten | Zwingend Ende-zu-Ende-Verschlüsselung | Sichere Portale oder verschlüsselte Container |
| Strafrechtliche Daten | Führungszeugnisse, Gerichtsdokumente | Höchste Sicherheitsstufe | Dedizierte sichere Übermittlungswege |
Jedoch genügt die bloße Kategorisierung nicht – Unternehmen müssen für jeden Anwendungsfall eine individuelle Risikobeurteilung durchführen. Deshalb empfiehlt sich die Entwicklung interner Richtlinien, die festlegen, welche Datenarten über welche Kanäle versendet werden dürfen.
Technische Sicherheitsmaßnahmen für E-Mail-Anhänge
Transportverschlüsselung mittels TLS (Transport Layer Security) schützt E-Mails während der Übertragung zwischen Mailservern. Allerdings bietet diese Methode keinen vollständigen Schutz, da die Nachricht auf den beteiligten Servern im Klartext vorliegt.
Verschlüsselungsverfahren im Vergleich
Ende-zu-Ende-Verschlüsselung gewährleistet hingegen, dass ausschließlich Sender und Empfänger die Nachricht entschlüsseln können. Gängige Standards umfassen:
- S/MIME (Secure/Multipurpose Internet Mail Extensions): Zertifikatsbasierte Verschlüsselung mit Public-Key-Infrastruktur
- PGP/GPG (Pretty Good Privacy/GNU Privacy Guard): Dezentrale Schlüsselverwaltung ohne zentrale Zertifizierungsstelle
- Proprietäre Lösungen: Anbieter-spezifische Verschlüsselungsdienste
Somit müssen Unternehmen abwägen, welches Verfahren sich für ihre Infrastruktur eignet. S/MIME integriert sich nahtlos in gängige E-Mail-Clients, erfordert jedoch eine PKI-Verwaltung. PGP bietet maximale Kontrolle, stellt aber höhere Anforderungen an technisches Know-how.
Zusätzlich empfiehlt die ENISA in ihren aktuellen Implementierungsleitlinien mehrschichtige Sicherheitskonzepte, die Verschlüsselung mit Zugriffskontrollen und Authentifizierungsmechanismen kombinieren.
Passwortschutz und alternative Übermittlungswege
Falls eine Ende-zu-Ende-Verschlüsselung technisch nicht umsetzbar ist, bieten passwortgeschützte Anhänge einen Kompromiss. Hierbei müssen Unternehmen beachten:
- Separate Übermittlung des Passworts: Das Passwort darf niemals in derselben E-Mail wie der geschützte Anhang versendet werden
- Komplexität der Passwörter: Mindestens 12 Zeichen mit Sonderzeichen, Zahlen und Groß-/Kleinschreibung
- Einmalige Verwendung: Passwörter sollten dokumentenspezifisch sein und nach der Übermittlung geändert werden
- Alternativer Übermittlungskanal: Telefonische oder SMS-basierte Passwortübermittlung
Dennoch bieten sichere Cloud-Speicherlösungen häufig eine praktikablere Alternative. Anstatt Anhänge zu versenden, teilen Unternehmen lediglich einen sicheren Zugangslink mit zeitlich begrenzter Gültigkeit und Zugriffskontrolle.
Organisatorische Maßnahmen und interne Prozesse
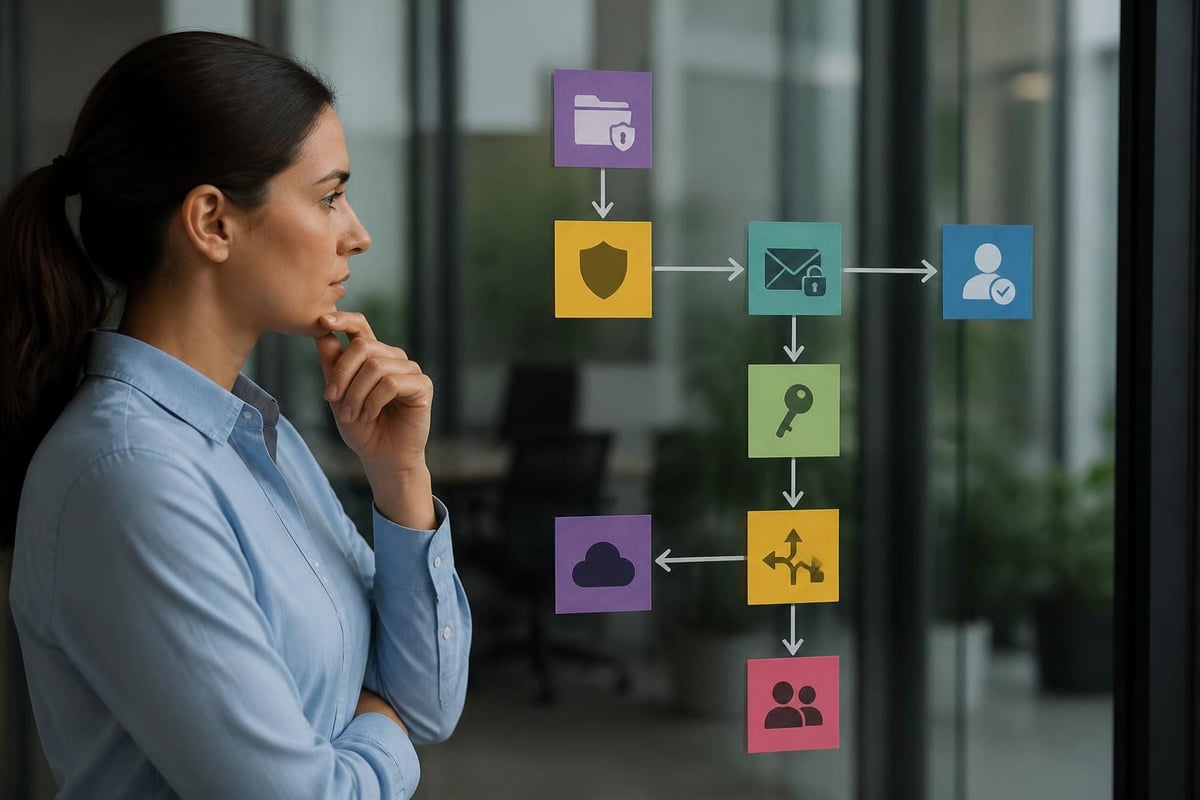
Die dsgvo konformität e-mail anhang erfordert neben technischen Lösungen auch klare organisatorische Vorgaben. Mitarbeitende müssen verstehen, wann und wie sie personenbezogene Daten versenden dürfen.
Entwicklung einer E-Mail-Richtlinie
Eine umfassende E-Mail-Richtlinie sollte mindestens folgende Punkte adressieren:
- Datenklassifizierung: Klare Kategorisierung verschiedener Informationstypen
- Versandrichtlinien: Vorgaben für zulässige Übermittlungswege je Datenkategorie
- Empfängerverifizierung: Prozesse zur Überprüfung von E-Mail-Adressen vor Versand
- Aufbewahrungsfristen: Regelungen zur Speicherung gesendeter und empfangener E-Mails
- Meldewege: Verfahren zur Meldung versehentlicher Datenlecks
Außerdem müssen Organisationen regelmäßige Schulungen durchführen. Die praktischen Leitfäden der französischen Datenschutzbehörde CNIL betonen die Bedeutung kontinuierlicher Sensibilisierung für Datenschutzrisiken.
Verantwortlichkeiten und Freigabeprozesse
Für besonders sensible Datenübermittlungen empfiehlt sich ein mehrstufiges Freigabeverfahren:
- Prüfung durch den Datenschutzbeauftragten bei erstmaliger Übermittlung neuer Datenkategorien
- Führungskraft-Genehmigung für Massenversendungen personenbezogener Daten
- IT-Abteilung-Bestätigung der verwendeten Sicherheitsmaßnahmen
- Dokumentation aller Übermittlungen in einem Verarbeitungsverzeichnis
Folglich entsteht ein nachvollziehbares System, das im Falle einer Prüfung durch Aufsichtsbehörden die Compliance-Bemühungen dokumentiert.
Sichere Alternativen zum E-Mail-Versand
E-Mail stellt nicht immer den optimalen Übermittlungsweg dar. Insbesondere für regelmäßige Datenaustausche oder große Dateien bieten sich alternative Lösungen an.
Cloud-basierte Kollaborationsplattformen
Sichere Cloud-Speicher ermöglichen die kontrollierte Freigabe von Dokumenten ohne direkten Versand. Vorteile umfassen:
- Granulare Zugriffsrechte: Präzise Steuerung, wer welche Dateien einsehen oder bearbeiten darf
- Versionierung: Nachvollziehbarkeit aller Änderungen an Dokumenten
- Widerrufbare Freigaben: Zugriffe können jederzeit entzogen werden
- Audit-Trails: Vollständige Protokollierung aller Zugriffe und Aktionen
Dabei ist LC-Connect – E-Mail, Kalender & Video-Meetings eine integrierte Lösung, die E-Mail-Kommunikation mit sicherer Cloud-Speicherung kombiniert und vollständig DSGVO-konform in deutschen Rechenzentren betrieben wird. Somit entfallen Risiken, die mit Drittlandsübermittlungen verbunden sind.
Sichere Datentransfer-Portale
Für Ad-hoc-Übermittlungen großer Dateien bieten sich spezialisierte Portale an, die verschlüsselte Uploads ermöglichen und dem Empfänger einen Download-Link zur Verfügung stellen. Diese Systeme bieten typischerweise:
- Automatische Verschlüsselung aller hochgeladenen Dateien
- Zeitlich begrenzte Zugriffsfenster
- Passwortschutz für Downloads
- Benachrichtigungen über erfolgreiche Zugriffe
- Automatische Löschung nach definierter Frist
Dennoch müssen Unternehmen auch bei externen Dienstleistern die datenschutzrechtlichen Anforderungen prüfen, insbesondere hinsichtlich Auftragsverarbeitung nach Art. 28 DSGVO.
Umgang mit Empfangsbestätigungen und Metadaten
Die dsgvo konformität e-mail anhang erstreckt sich auch auf Begleitinformationen wie Metadaten. E-Mails enthalten zahlreiche zusätzliche Informationen, die ebenfalls personenbezogene Daten darstellen können:
- Header-Informationen: IP-Adressen, Routing-Pfade, Zeitstempel
- Dateiattribute: Erstellungsdatum, Autor, Änderungsverlauf in Office-Dokumenten
- E-Mail-Signaturen: Kontaktdaten, Organisationszugehörigkeit
Deshalb sollten Unternehmen vor dem Versand vertraulicher Anhänge Metadaten bereinigen. Office-Anwendungen bieten hierzu integrierte Funktionen zur Dokumentenprüfung, die versteckte Informationen aufdecken und entfernen.
Lesebestätigungen und Tracking
Lesebestätigungen und E-Mail-Tracking-Mechanismen werfen zusätzliche datenschutzrechtliche Fragen auf. Das European Data Protection Board hat mehrfach betont, dass solche Funktionen nur mit ausdrücklicher Einwilligung der Empfänger zulässig sind.
Unternehmen sollten daher:
- Auf automatisierte Lesebestätigungen bei externen Empfängern verzichten
- Tracking-Pixel in HTML-E-Mails vermeiden
- Empfänger transparent über eingesetzte Überwachungsmechanismen informieren
- Alternative Bestätigungsmechanismen nutzen (z.B. manuelle Empfangsbestätigung)
Besondere Anforderungen für Branchen und Sektoren
Verschiedene Wirtschaftssektoren unterliegen spezifischen Compliance-Anforderungen, die über die allgemeinen DSGVO-Vorgaben hinausgehen.
Gesundheitswesen und medizinische Einrichtungen
Gesundheitsdaten gelten als besonders schützenswert. Krankenhäuser, Arztpraxen und Pflegeeinrichtungen müssen:
- Ausschließlich Ende-zu-Ende-verschlüsselte Kommunikation für Patientendaten nutzen
- Medizinische Befunde niemals per unverschlüsselter E-Mail versenden
- Strikte Authentifizierungsmechanismen für Zugriffe implementieren
- Regelmäßige Datenschutz-Folgenabschätzungen durchführen
Überdies empfehlen Fachverbände den Einsatz spezialisierter Kommunikationsplattformen für den intersektoralen Datenaustausch.
Rechts- und Steuerberatung
Anwaltskanzleien und Steuerberater unterliegen zusätzlich zur DSGVO berufsrechtlichen Verschwiegenheitspflichten. Dementsprechend sollten diese Organisationen:
- Mandantendaten grundsätzlich verschlüsselt übermitteln
- Sichere Mandantenportale für den Dokumentenaustausch bereitstellen
- Beim E-Mail-Versand stets verschlüsselte Anhänge mit separater Passwortübermittlung nutzen
- Regelmäßige Sicherheitsaudits durchführen
Die britische Datenschutzbehörde ICO hat außerdem Leitfäden speziell für professionelle Dienstleister veröffentlicht, die Best Practices für sichere Kommunikation beschreiben.
Bildungseinrichtungen und Forschung
Schulen, Universitäten und Forschungseinrichtungen verarbeiten sensible Daten von Schülern, Studierenden und Probanden. Hierbei sind folgende Aspekte relevant:
- Elterneinwilligungen bei minderjährigen Schülern einholen
- Forschungsdaten pseudonymisieren oder anonymisieren
- Prüfungsergebnisse ausschließlich über sichere Portale übermitteln
- Lehrkräfte und Forschende regelmäßig schulen
Insbesondere bei internationalen Forschungskooperationen müssen Drittlandsübermittlungen sorgfältig geprüft werden.
Dokumentation und Nachweispflichten
Die DSGVO verlangt von Unternehmen nicht nur die Umsetzung angemessener Schutzmaßnahmen, sondern auch deren Dokumentation im Sinne der Rechenschaftspflicht (Accountability).
Verarbeitungsverzeichnis und technische Maßnahmen
Das Verarbeitungsverzeichnis nach Art. 30 DSGVO muss alle systematischen E-Mail-Kommunikationen mit personenbezogenen Daten erfassen. Darin sollten enthalten sein:
- Zweck der E-Mail-Kommunikation
- Kategorien betroffener Personen und verarbeiteter Daten
- Empfängerkategorien (intern, extern, Auftragsverarbeiter)
- Übermittlungen in Drittländer
- Löschfristen
- Beschreibung technischer und organisatorischer Maßnahmen
Außerdem empfiehlt sich die Führung eines separaten Registers für alle Datenschutz-Folgenabschätzungen, insbesondere wenn regelmäßig besondere Kategorien personenbezogener Daten per E-Mail versendet werden.
Incident Response und Meldepflichten
Trotz aller Vorsichtsmaßnahmen können Datenpannen auftreten – beispielsweise durch versehentliches Versenden an falsche Empfänger. Gemäß Art. 33 DSGVO müssen Verantwortliche Datenschutzverletzungen innerhalb von 72 Stunden der Aufsichtsbehörde melden, falls ein Risiko für die Rechte der Betroffenen besteht.
Ein strukturierter Incident-Response-Plan sollte folgende Schritte umfassen:
- Sofortige Schadensbegrenzung: Versuch des Nachrichtenwiderrufs, Kontaktaufnahme mit Empfänger
- Bewertung des Vorfalls: Einschätzung der Sensibilität betroffener Daten und potenzieller Auswirkungen
- Dokumentation: Detaillierte Aufzeichnung aller Umstände und ergriffener Maßnahmen
- Meldung: Benachrichtigung der Aufsichtsbehörde und ggf. betroffener Personen
- Prävention: Analyse der Ursachen und Implementierung vorbeugender Maßnahmen
Folglich minimieren Unternehmen nicht nur Haftungsrisiken, sondern demonstrieren auch gegenüber Aufsichtsbehörden ihre Compliance-Bemühungen.
Internationale Aspekte und Drittlandsübermittlungen
Die dsgvo konformität e-mail anhang wird zusätzlich verkompliziert, wenn Empfänger außerhalb des Europäischen Wirtschaftsraums ansässig sind. Kapitel V der DSGVO regelt Datenübermittlungen in Drittländer.
Angemessenheitsbeschlüsse und Garantien
Übermittlungen sind zulässig an Länder mit Angemessenheitsbeschluss der EU-Kommission (z.B. Schweiz, Großbritannien, Japan). Für andere Drittländer benötigen Unternehmen geeignete Garantien wie:
- Standardvertragsklauseln (SCC): Von der EU-Kommission genehmigte Vertragsvorlagen
- Binding Corporate Rules: Konzernweite Datenschutzregelungen für multinationale Unternehmen
- Zertifizierungen: Anerkannte Datenschutz-Zertifikate
Jedoch müssen Verantwortliche zusätzlich eine Transfer Impact Assessment durchführen, um zu prüfen, ob das Schutzniveau im Empfängerland dem europäischen Standard entspricht.
E-Mail-Server-Standorte und Cloud-Dienste
Besondere Vorsicht gilt bei der Auswahl von E-Mail-Diensten mit Servern in Drittländern. US-amerikanische Anbieter unterliegen beispielsweise dem CLOUD Act, der US-Behörden weitreichende Zugriffsmöglichkeiten einräumt. Daher bevorzugen viele Organisationen europäische Anbieter mit ausschließlichem Hosting in der EU.
Die University of Edinburgh hat praktische Leitfäden entwickelt, die auch Aspekte des Records Management und der Informationssicherheit bei internationalen E-Mail-Übermittlungen adressieren.
Praktische Implementierung in Unternehmen
Die theoretischen Anforderungen müssen in praktikable Arbeitsabläufe übersetzt werden. Dabei sollten Unternehmen einen schrittweisen Ansatz verfolgen.
Phasenmodell zur Umsetzung
Phase 1: Bestandsaufnahme und Risikoanalyse
- Erfassung aller E-Mail-basierten Datenverarbeitungen
- Identifikation kritischer Datenflüsse
- Bewertung bestehender Sicherheitsmaßnahmen
- Gap-Analyse zu DSGVO-Anforderungen
Phase 2: Konzeption und Planung
- Definition von Sicherheitsstandards pro Datenkategorie
- Auswahl geeigneter Verschlüsselungslösungen
- Entwicklung von Richtlinien und Prozessen
- Budgetplanung für technische Implementierung
Phase 3: Technische Umsetzung
- Implementierung von Verschlüsselungslösungen
- Konfiguration von E-Mail-Sicherheitsfunktionen
- Integration mit bestehenden Systemen
- Durchführung von Funktionstests
Phase 4: Schulung und Rollout
- Schulung aller Mitarbeitenden zu neuen Prozessen
- Bereitstellung von Anleitungen und Checklisten
- Schrittweise Einführung neuer Verfahren
- Einrichtung von Support-Strukturen
Phase 5: Monitoring und kontinuierliche Verbesserung
- Regelmäßige Überprüfung der Wirksamkeit
- Aktualisierung bei technologischen Entwicklungen
- Nachschulungen bei Bedarf
- Anpassung an veränderte rechtliche Anforderungen
Kosten-Nutzen-Betrachtung
Investitionen in die dsgvo konformität e-mail anhang zahlen sich mehrfach aus:
- Vermeidung von Bußgeldern: DSGVO-Verstöße können bis zu 20 Millionen Euro oder 4% des weltweiten Jahresumsatzes kosten
- Reputationsschutz: Datenpannen schädigen das Vertrauen von Kunden und Geschäftspartnern
- Wettbewerbsvorteil: Nachweisbare Datenschutz-Compliance kann Ausschreibungen entscheiden
- Effizienzgewinne: Strukturierte Prozesse reduzieren Fehler und Aufwand
Somit stellen Datenschutzinvestitionen keine bloßen Compliance-Kosten dar, sondern strategische Investitionen in die Zukunftsfähigkeit des Unternehmens.
Die dsgvo konformität e-mail anhang erfordert ein Zusammenspiel technischer Verschlüsselungslösungen, klarer organisatorischer Prozesse und kontinuierlicher Mitarbeiterschulungen. Unternehmen sollten E-Mail-Sicherheit als integralen Bestandteil ihrer Datenschutzstrategie verstehen und nicht als isolierte IT-Aufgabe. Mit den richtigen Werkzeugen und Prozessen lässt sich rechtssicherer Datenaustausch effizient umsetzen. leitzcloud by vBoxx bietet hierzu eine vollständig in Deutschland gehostete Plattform mit integrierter E-Mail-Verschlüsselung, sicherem Cloud-Speicher und DSGVO-konformer Architektur – damit können Organisationen personenbezogene Daten rechtskonform austauschen und gleichzeitig die Produktivität ihrer Teams steigern.