
Künstliche Intelligenz hat die Bedrohungslandschaft für Unternehmen grundlegend verändert. Während frühere Phishing-Angriffe oft durch offensichtliche Rechtschreibfehler, unprofessionelle Gestaltung oder generische Ansprachen erkennbar waren, erzeugen moderne KI-Systeme täuschend echte E-Mails, die selbst geschulte Mitarbeiter in die Irre führen. Die Fähigkeit, Ki Phishing zu erkennen, wird 2026 zur geschäftskritischen Kompetenz. Denn KI-basierte Angriffe analysieren öffentlich verfügbare Daten, imitieren Schreibstile und passen sich dynamisch an Unternehmenskontexte an. Dieser Artikel beleuchtet, wie Unternehmen diese neue Generation von Cyber-Bedrohungen identifizieren und wirksame Schutzstrategien implementieren können.
Wie KI Phishing-Angriffe revolutioniert hat
Künstliche Intelligenz, insbesondere Large Language Models (LLMs), hat die Erstellung von Phishing-E-Mails dramatisch vereinfacht. Während Angreifer früher auf Templates und manuelle Übersetzungen angewiesen waren, generieren KI-Systeme heute fehlerfreie, kontextbezogene Nachrichten in jeder gewünschten Sprache. Die Europol-Analyse zu Large Language Models zeigt deutlich, dass Strafverfolgungsbehörden zunehmend mit KI-generierten Betrugsversuchen konfrontiert sind.
Personalisierung auf neuem Niveau
KI-Systeme durchsuchen soziale Medien, Unternehmenswebsites und öffentliche Datenbanken, um hochgradig personalisierte Angriffe zu erstellen. Deshalb können moderne Phishing-E-Mails:
-
Aktuelle Projekte und Geschäftsbeziehungen referenzieren, die aus LinkedIn-Profilen oder Pressemitteilungen stammen
-
Den exakten Schreibstil von Geschäftsführern oder Abteilungsleitern imitieren
-
Branchenspezifische Fachterminologie korrekt verwenden
-
Zeitkritische Kontexte einbauen, etwa Quartalszahlen oder bevorstehende Fristen
Außerdem ermöglicht KI mehrsprachige Kampagnen ohne die charakteristischen Übersetzungsfehler früherer Angriffe. Somit fällt es Mitarbeitern deutlich schwerer, verdächtige Nachrichten zu identifizieren.
Technische Raffinesse moderner Angriffe
Die wissenschaftliche Analyse AI-basierter Phishing-E-Mail-Angriffe dokumentiert, wie Angreifer maschinelles Lernen nutzen, um Sicherheitsmaßnahmen zu umgehen. Dennoch unterscheiden sich KI-generierte Angriffe in bestimmten Merkmalen:
|
Traditionelles Phishing |
KI-gestütztes Phishing |
|---|---|
|
Offensichtliche Grammatikfehler |
Perfekte Sprachqualität |
|
Generische Anrede |
Hochpersonalisierte Inhalte |
|
Standardisierte Templates |
Dynamisch generierte Nachrichten |
|
Begrenzte Anpassungsfähigkeit |
Reaktion auf Empfängerverhalten |
|
Erkennbare Pattern |
Kontinuierlich variierende Struktur |
Diese technische Evolution erfordert neue Ansätze beim Thema ki phishing erkennen unternehmen entwickeln müssen.
Erkennungsmerkmale von KI-generiertem Phishing
Obwohl KI-Phishing ausgefeilter ist, weisen diese Angriffe spezifische Charakteristika auf, die trainierte Mitarbeiter identifizieren können. Jedoch erfordert dies ein Umdenken gegenüber klassischen Erkennungsmustern.
Subtile Unstimmigkeiten im Kontext
KI-Systeme erzeugen syntaktisch korrekte, aber semantisch fragwürdige Inhalte. Achten Sie auf:
-
Vage Formulierungen bei konkreten Anfragen – Die KI umschreibt Details, die sie nicht kennt
-
Ungewöhnliche Dringlichkeit ohne klaren Grund – Emotionale Manipulation bleibt ein Kernelement
-
Inkonsistente Informationstiefe – Oberflächliche Kenntnis trotz behaupteter Insider-Perspektive
-
Stilistische Brüche – Perfekte Grammatik, aber unnatürlicher Informationsfluss
Außerdem nutzen Angreifer häufig Unvalidated Redirects als technische Schwachstelle, um Links legitim erscheinen zu lassen.
Verdächtige Absenderdetails und technische Header
Die Überprüfung technischer Metadaten bleibt essenziell. Deshalb sollten IT-Abteilungen Mitarbeiter schulen, folgende Elemente zu prüfen:
-
E-Mail-Header-Analyse: SPF-, DKIM- und DMARC-Überprüfung
-
Absenderadressen-Validierung: Minimale Abweichungen in Domains (z.B. leitzc1oud statt leitzcloud)
-
Link-Vorschau vor Klick: Hover-Funktion zeigt tatsächliches Ziel
-
Unerwartete Dateianhänge: Besonders bei vermeintlich bekannten Absendern
Somit kombiniert effektives ki phishing erkennen unternehmen technische Prüfungen mit Kontextbewusstsein.
Technologische Abwehrmechanismen implementieren
Die rein menschliche Erkennung reicht angesichts KI-generierter Angriffe nicht mehr aus. Daher müssen Unternehmen mehrstufige technologische Schutzsysteme etablieren.
E-Mail-Security-Gateways mit KI-Erkennung
Moderne E-Mail-Sicherheitslösungen nutzen selbst maschinelles Lernen, um KI-generierte Angriffe zu identifizieren. Ein robustes Web-AI-System zur Phishing-Erkennung kann beispielsweise anomale Muster in E-Mail-Strukturen identifizieren, die für menschliche Analysten unsichtbar bleiben.
Schlüsselfunktionen solcher Systeme:
-
Verhaltensanalyse des Absenders über historische Kommunikationsmuster
-
Anomalieerkennung bei Schreibstil und Formulierungsmustern
-
Echtzeit-URL-Scanning und Sandboxing verdächtiger Anhänge
-
Integration von Threat-Intelligence-Feeds zu aktuellen Angriffskampagnen
Jedoch erfordern diese Systeme regelmäßige Updates und Feinabstimmung, um Fehlalarme zu minimieren.
Zero-Trust-Architektur und Zugriffskontrollen
Das UK NCSC empfiehlt in seiner Phishing-Guidance einen Zero-Trust-Ansatz, der davon ausgeht, dass jede Anfrage potenziell kompromittiert sein könnte. Deshalb sollten Unternehmen:
-
Multi-Faktor-Authentifizierung (MFA) für alle kritischen Systeme erzwingen
-
Privileged Access Management implementieren, um Schadensbegrenzung zu gewährleisten
-
Segmentierung von Netzwerken vornehmen, sodass kompromittierte Accounts begrenzten Zugriff haben
-
Conditional Access Policies etablieren, die ungewöhnliche Login-Muster blockieren
Außerdem minimiert ein sicherer Passwortmanager wie LC-Pass das Risiko, dass gestohlene Credentials weitreichenden Schaden anrichten. Dieser bietet Zero-Knowledge-Encryption und zentrale Richtlinienverwaltung, sodass selbst bei erfolgreichen Phishing-Angriffen der Zugriff auf sensible Systeme verhindert wird.
Mitarbeiterschulung neu gedacht
Traditionelle Phishing-Schulungen verlieren an Wirksamkeit, wenn KI die erkennbaren Fehler eliminiert. Daher müssen Unternehmen ihre Trainingsansätze grundlegend überdenken.
Von Checklisten zu kritischem Denken
Statt starrer Regeln („Achte auf Rechtschreibfehler“) sollten Schulungen kontextbezogenes kritisches Denken fördern:
-
Plausibilitätsprüfungen: Würde dieser Vorgesetzte tatsächlich so kommunizieren?
-
Verifizierungsprozesse: Etablierte Rückfrage-Kanäle bei ungewöhnlichen Anfragen
-
Anomaliebewusstsein: Erkennen von Abweichungen von üblichen Arbeitsabläufen
-
Gesunde Skepsis kultivieren: Dringlichkeit als Warnsignal verstehen
Dennoch zeigt die praktische Erfahrung, dass theoretisches Wissen allein nicht ausreicht.
Realistische Simulationen und kontinuierliche Tests
|
Trainingsansatz |
Effektivität gegen KI-Phishing |
Implementierungsaufwand |
|---|---|---|
|
Klassische E-Learning-Module |
Niedrig |
Gering |
|
Reale Phishing-Simulationen |
Hoch |
Mittel |
|
Rollenbasierte Szenarien |
Sehr hoch |
Hoch |
|
Kontinuierliche Mikro-Trainings |
Hoch |
Mittel |
Somit empfiehlt sich ein gemischter Ansatz mit regelmäßigen, realistischen Phishing-Simulationen, die KI-generierte Inhalte nutzen. Außerdem sollten diese Tests nicht punitiv, sondern als Lernmöglichkeiten verstanden werden.
Organisatorische Prozesse und Incident Response
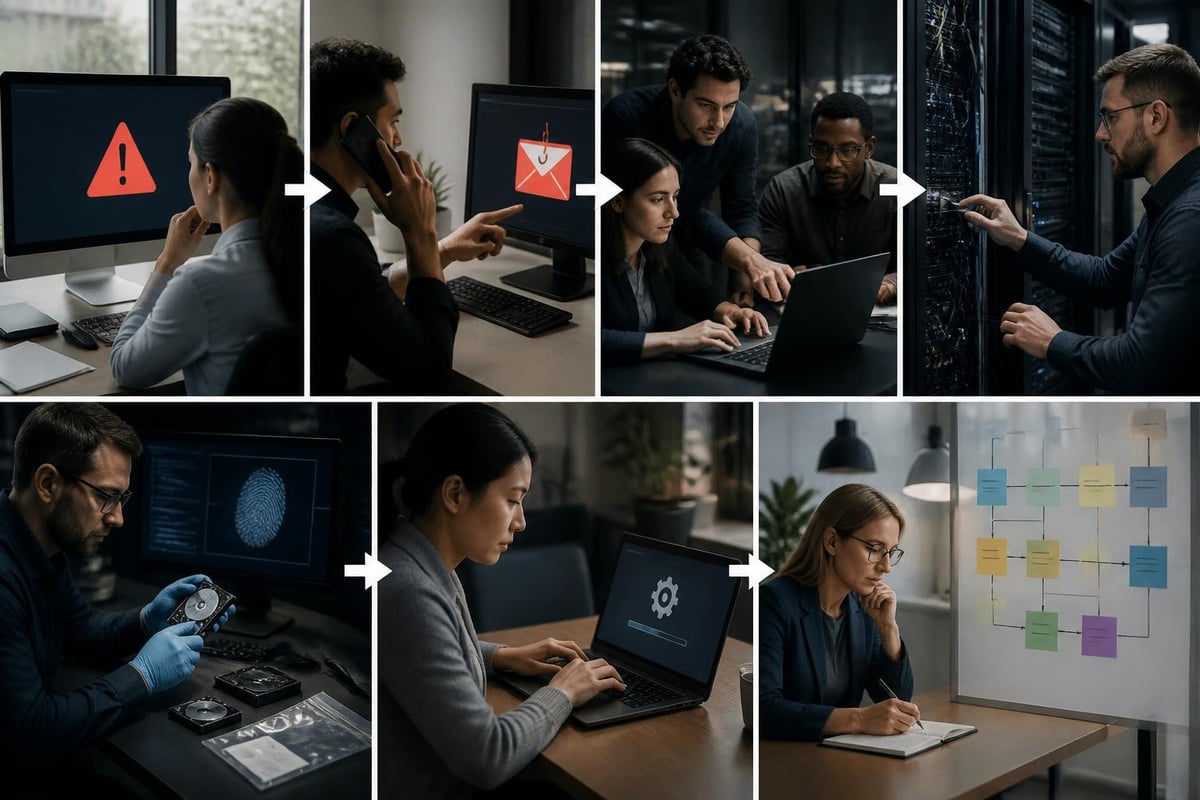
Selbst mit optimalen technischen und menschlichen Kontrollen werden einige KI-Phishing-Angriffe erfolgreich sein. Deshalb müssen Unternehmen robuste Incident-Response-Prozesse etablieren.
Klare Meldewege und schnelle Reaktion
Zeitkritische Elemente einer effektiven Response:
-
Niedrigschwellige Meldemechanismen: Ein-Klick-Phishing-Meldung direkt im E-Mail-Client
-
Dediziertes Security-Team: Schnelle Triage gemeldeter Vorfälle
-
Automatisierte Containment-Prozesse: Sofortige Sperrung kompromittierter Accounts
-
Forensische Analyse: Bestimmung des Angriffsumfangs und betroffener Systeme
-
Kommunikationsprotokolle: Informierung betroffener Stakeholder und Behörden
Jedoch sollte die Meldung verdächtiger E-Mails kulturell gefördert und nicht sanktioniert werden, auch wenn sich Meldungen als Fehlalarm erweisen.
Lessons-Learned-Prozesse
Nach jedem erfolgreichen oder verhinderten Angriff sollten Unternehmen systematisch auswerten:
-
Welche Schutzmaßnahmen haben versagt oder funktioniert?
-
Welche Erkennungsmerkmale hätten den Angriff früher aufdecken können?
-
Welche zusätzlichen Sicherheitskontrollen sind erforderlich?
-
Wie kann die Schulung basierend auf realen Angriffen verbessert werden?
Deshalb ist das Thema Ki Phishing erkennen als kontinuierlicher Verbesserungsprozess zu verstehen, nicht als einmalige Implementierung.
Regulatorische Anforderungen und Compliance
Die zunehmende Bedrohung durch KI-Phishing spiegelt sich in verschärften regulatorischen Anforderungen wider. Außerdem müssen Unternehmen nachweisen, dass sie angemessene Schutzmaßnahmen implementiert haben.
DSGVO und Meldepflichten
Bei erfolgreichen Phishing-Angriffen, die zu Datenschutzverletzungen führen, gelten strikte Meldepflichten:
-
72-Stunden-Frist zur Meldung an Aufsichtsbehörden
-
Dokumentationspflicht der implementierten Schutzmaßnahmen
-
Benachrichtigung betroffener Personen bei hohem Risiko
-
Nachweispflicht für technische und organisatorische Maßnahmen
Dennoch bietet die DSGVO auch Schutz, wenn Unternehmen nachweisen können, dass sie state-of-the-art Sicherheitsmaßnahmen implementiert haben.
Branchenspezifische Anforderungen
Bestimmte Sektoren unterliegen zusätzlichen Vorschriften:
-
Gesundheitswesen: Besonders strenge Anforderungen an Patientendatenschutz
-
Finanzsektor: BaFin-Vorgaben zu IT-Sicherheit und Risikomanagement
-
Kritische Infrastruktur: NIS2-Richtlinie mit erweiterten Cybersecurity-Pflichten
-
Öffentlicher Sektor: BSI-Grundschutz und spezifische Sicherheitskataloge
Somit ist Ki Phishing erkennen nicht nur eine technische, sondern auch eine Compliance-Frage.
Zukunftsperspektiven und neue Bedrohungen
Die Entwicklung generativer KI schreitet rasant voran, und Angreifer passen ihre Methoden kontinuierlich an. Daher müssen Unternehmen vorausschauend planen.
Multimodale KI-Angriffe
Während aktuelle KI-Phishing primär textbasiert ist, ermöglichen neue Technologien:
-
Deepfake-Audio: Täuschend echte Stimmenimitation von Geschäftsführern in Telefonanrufen
-
Deepfake-Video: Gefälschte Videokonferenzen mit vermeintlichen Kollegen
-
Kombinierte Angriffe: Koordinierte E-Mail-, Telefon- und Social-Media-Kampagnen
-
Automatisierte Interaktion: KI-Chatbots, die auf Rückfragen reagieren
Das UK NCSC diskutiert in seiner KI-Cyber-Security-Analyse diese kommenden Herausforderungen ausführlich. Jedoch betont die Behörde auch, dass KI ebenso defensive Möglichkeiten bietet.
Defensive KI-Nutzung
Unternehmen sollten KI nicht nur als Bedrohung, sondern auch als Werkzeug verstehen:
-
Automatisierte Anomalieerkennung in E-Mail-Verkehr und Nutzerverhalten
-
Predictive Threat Intelligence: Vorhersage kommender Angriffskampagnen
-
Adaptive Sicherheitssysteme: Automatische Anpassung an neue Angriffsmuster
-
Verbesserte User Education: Personalisierte Trainingsempfehlungen basierend auf individuellem Risikoprofil
Außerdem ermöglicht KI die Skalierung von Sicherheitsanalysen, die manuell nicht möglich wären. Dennoch erfordert der Einsatz defensiver KI sorgfältige Planung und Datenschutzkonformität.
Praktische Implementierung in mittelständischen Unternehmen
Große Konzerne verfügen über dedizierte Security Operations Centers, aber wie können mittelständische Unternehmen sich effektiv schützen? Deshalb folgen konkrete, umsetzbare Empfehlungen.
Stufenweiser Aufbau der Abwehrmaßnahmen
Phase 1: Grundabsicherung (Monat 1-3)
-
E-Mail-Gateway mit KI-basierter Filterung implementieren
-
MFA für alle Cloud-Dienste und kritischen Systeme aktivieren
-
Erste Basis-Schulung aller Mitarbeiter durchführen
-
Phishing-Melde-Button im E-Mail-Client einrichten
Phase 2: Prozessoptimierung (Monat 4-6)
-
Incident-Response-Plan dokumentieren und üben
-
Regelmäßige Phishing-Simulationen starten
-
Security-Awareness-Kampagnen etablieren
-
Privileged Access Management einführen
Phase 3: Kontinuierliche Verbesserung (Monat 7+)
-
Threat-Intelligence-Feeds integrieren
-
Advanced Threat Protection evaluieren
-
Regelmäßige Security-Audits durchführen
-
Mitarbeiterfeedback in Schulungskonzepte einarbeiten
Somit wird Ki Phishing erkennen zu einer nachhaltigen Fähigkeit, nicht zu einem einmaligen Projekt.
Budgetplanung und ROI-Betrachtung
Viele mittelständische Unternehmen scheuen die Investition in moderne Security-Lösungen. Jedoch zeigt die ENISA Threat Landscape 2024, dass die Kosten erfolgreicher Angriffe die Präventionskosten bei weitem übersteigen.
|
Kostenposition |
Prävention |
Erfolgreicher Angriff |
|---|---|---|
|
Technologie |
€5.000-15.000/Jahr |
– |
|
Schulung |
€3.000-8.000/Jahr |
– |
|
Ausfallzeit |
– |
€50.000-500.000 |
|
Datenverlust |
– |
€100.000-2 Mio. |
|
Reputationsschaden |
– |
Schwer quantifizierbar |
|
Regulatorische Strafen |
– |
Bis 4% Jahresumsatz |
Außerdem ermöglichen Cloud-basierte Lösungen flexible Kostenstrukturen ohne hohe Anfangsinvestitionen.
Integration in die bestehende IT-Infrastruktur
Die Wirksamkeit von Anti-Phishing-Maßnahmen hängt stark von der nahtlosen Integration in bestehende Systeme ab. Deshalb sollten Unternehmen auf kompatible, DSGVO-konforme Lösungen setzen.
Cloud-native Security-Ansätze
Unternehmen, die bereits Cloud-Dienste nutzen, profitieren von integrierten Sicherheitsfunktionen. Dennoch ist kritische Prüfung erforderlich:
-
Datenhoheit: Hosting in EU-Rechenzentren für DSGVO-Konformität
-
Verschlüsselung: Ende-zu-Ende-Verschlüsselung für sensitive Kommunikation
-
Audit-Trails: Lückenlose Protokollierung für forensische Analysen
-
Interoperabilität: Standardschnittstellen für Security-Tools
Somit gewährleisten Plattformen mit ISO-27001-Zertifizierung und deutschem Hosting wie die Lösungen von leitzcloud by vBoxx nicht nur Sicherheit, sondern auch rechtliche Compliance.
Automatisierung und Orchestration
Moderne Security Orchestration, Automation and Response (SOAR) Plattformen ermöglichen:
-
Automatische Ticket-Erstellung bei erkannten Phishing-Versuchen
-
Koordinierte Response-Aktionen über verschiedene Sicherheitssysteme
-
Threat-Intelligence-Sharing mit Branchen-Partnern
-
Compliance-Reporting für Audit-Zwecke
Jedoch erfordert die Implementierung solcher Systeme sorgfältige Planung und oft externe Expertise.
Die Fähigkeit, KI-gestütztes Phishing zu erkennen und abzuwehren, ist 2026 für Unternehmen jeder Größe überlebenswichtig geworden. Durch die Kombination technologischer Schutzmaßnahmen, kontinuierlicher Mitarbeiterschulung und robuster Prozesse können Organisationen ihre Resilienz deutlich erhöhen. Außerdem zeigt sich, dass ki phishing erkennen unternehmen als ganzheitliche Strategie verstehen müssen, die Menschen, Prozesse und Technologie gleichermaßen einbezieht. leitzcloud by vBoxx unterstützt Unternehmen mit sicheren, DSGVO-konformen Cloud-Lösungen, die in ISO-27001-zertifizierten deutschen Rechenzentren gehostet werden und durch integrierte Sicherheitsfunktionen wie Zero-Knowledge-Verschlüsselung und mehrstufige Authentifizierung einen robusten Schutz vor modernen Cyber-Bedrohungen bieten.