
Die NIS2-Richtlinie der Europäischen Union hat die Cybersicherheitslandschaft für kleine und mittelständische Unternehmen grundlegend verändert. Während größere Konzerne häufig dedizierte IT-Sicherheitsabteilungen besitzen, stehen KMU vor der Herausforderung, die nis2 anforderungen kmu cloud-Vorgaben mit begrenzten Ressourcen umzusetzen. Besonders für Unternehmen, die Cloud-Dienste nutzen oder anbieten, ergeben sich konkrete technische und organisatorische Pflichten. Dieser Leitfaden beleuchtet die wesentlichen Anforderungen, zeigt praktische Umsetzungsschritte auf und erklärt, wie deutsche Cloud-Lösungen dabei unterstützen können, die Compliance effizient zu erreichen.
Was bedeutet NIS2 konkret für KMU mit Cloud-Infrastruktur
Die Network and Information Security Directive 2 (NIS2) trat im Januar 2023 in Kraft und musste bis Oktober 2024 in nationales Recht umgesetzt werden. Allerdings sind die Auswirkungen für KMU erst 2026 vollständig spürbar, da viele Unternehmen jetzt aktiv die Commission Implementing Regulation (EU) 2024/2690 umsetzen müssen. Diese Verordnung definiert detailliert die technischen und methodischen Anforderungen.
Anwendungsbereich und betroffene Sektoren
NIS2 unterscheidet zwischen „wesentlichen" und „wichtigen" Einrichtungen. Dennoch betrifft die Richtlinie auch KMU, wenn sie:
- Cloud-Computing-Dienste anbieten oder bereitstellen
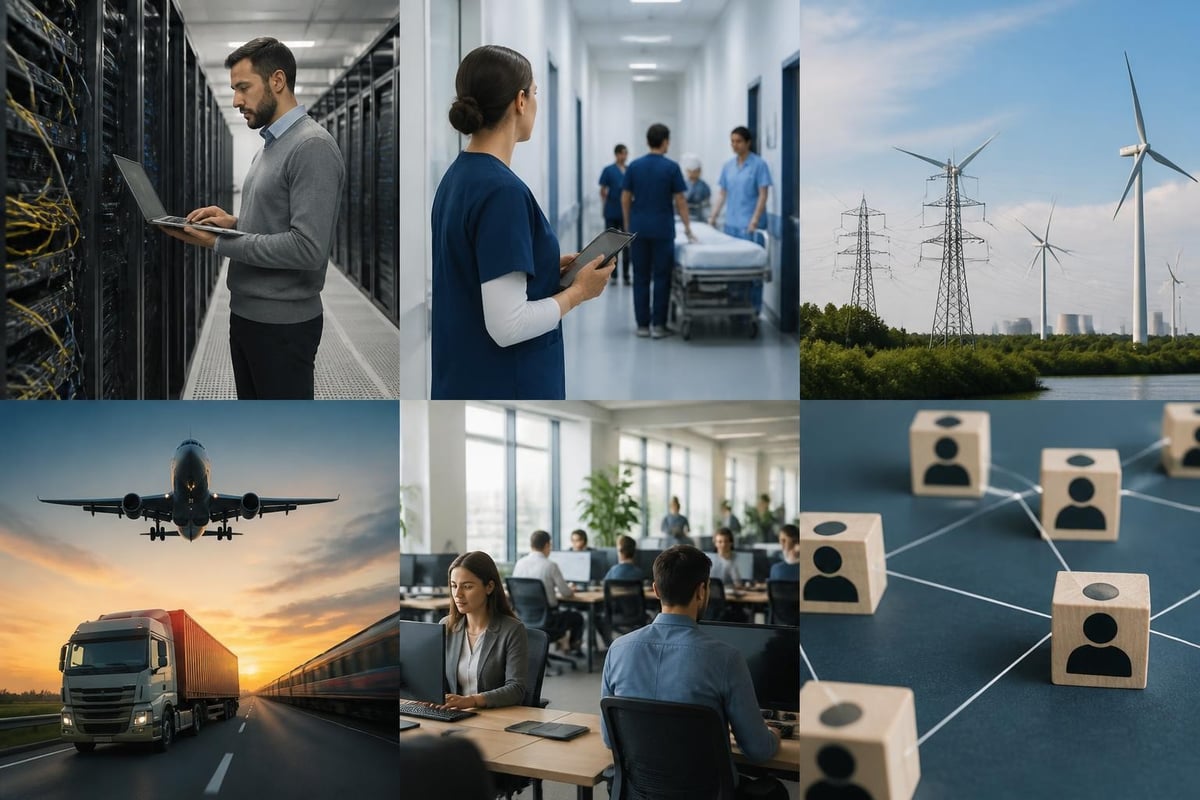
- In kritischen Sektoren wie Gesundheitswesen, Energie, Verkehr oder digitale Infrastruktur tätig sind
- Mehr als 50 Mitarbeiter beschäftigen und einen Jahresumsatz über 10 Millionen Euro erzielen
- Als Zulieferer für wesentliche Einrichtungen fungieren
Somit sind selbst kleinere Cloud-Dienstleister oder KMU, die in regulierten Branchen arbeiten, häufig erfasst. Darüber hinaus erwarten größere Auftraggeber zunehmend, dass ihre Partner NIS2-konforme Sicherheitsstandards erfüllen.
Zentrale Sicherheitsanforderungen der NIS2-Richtlinie
Die nis2 anforderungen kmu cloud-Umsetzung umfasst mehrere Kernsäulen. Jedes betroffene Unternehmen muss Maßnahmen zum Risikomanagement implementieren, die dem Bedrohungsniveau angemessen sind.
Technische Mindestmaßnahmen:
- Verschlüsselung von Daten in Transit und im Ruhezustand
- Multi-Faktor-Authentifizierung (MFA) für privilegierte Zugriffe
- Protokollierung sicherheitsrelevanter Ereignisse und Log-Management
- Patch-Management und zeitnahe Schwachstellenbehebung
- Regelmäßige Sicherheitstests und Schwachstellenanalysen
Organisatorische Anforderungen:
- Dokumentiertes Informationssicherheits-Managementsystem (ISMS)
- Schulung der Mitarbeiter zu Cybersicherheit
- Incident-Response-Pläne mit definierten Meldewegen
- Business-Continuity- und Disaster-Recovery-Konzepte
- Lieferkettenmanagement mit Sicherheitsbewertung von Drittanbietern
Diese Anforderungen sind besonders relevant, wenn KMU Cloud-Plattformen nutzen, da hierbei sensible Daten außerhalb der eigenen Infrastruktur verarbeitet werden. Deshalb sollten Unternehmen ihre Cloud-Anbieter sorgfältig prüfen.
Compliance-Herausforderungen für KMU in der Cloud
Kleine und mittelständische Unternehmen stehen vor spezifischen Hürden, wenn sie die nis2 anforderungen kmu cloud-Standards erfüllen wollen. Während Großkonzerne dedizierte Teams und Budgets bereitstellen können, müssen KMU pragmatische und kosteneffiziente Lösungen finden.
Ressourcenknappheit und fehlendes Fachwissen
Viele KMU verfügen nicht über dedizierte IT-Sicherheitsexperten. Allerdings verlangt NIS2 nachweisbare technische Kontrollen und dokumentierte Prozesse. Daher greifen immer mehr Unternehmen auf externe Expertise oder Managed-Security-Services zurück.
Das Bundesministerium für Wirtschaft und Klimaschutz (BMWK) hat hierzu das FitNIS2-Programm entwickelt, das KMU mit Selbstbewertungstools und Leitfäden unterstützt. Somit können auch kleinere Organisationen strukturiert ihre Compliance-Lücken identifizieren.
Cloud-Anbieter als kritischer Compliance-Partner
Die Wahl des richtigen Cloud-Anbieters ist zentral für die NIS2-Compliance. Unternehmen müssen sicherstellen, dass ihr Provider:
| Anforderung | Bedeutung für KMU | Umsetzung durch Cloud-Anbieter |
|---|---|---|
| DSGVO-Konformität | Datenschutz-Grundverordnung bleibt parallel gültig | Hosting in EU/Deutschland, AVV-Verträge |
| ISO 27001-Zertifizierung | Nachweis eines funktionierenden ISMS | Externe Audits, regelmäßige Re-Zertifizierung |
| Verschlüsselung | Schutz vor unbefugtem Zugriff | Ende-zu-Ende oder Zero-Knowledge-Verschlüsselung |
| Incident-Response | Schnelle Reaktion auf Sicherheitsvorfälle | 24/7-Monitoring, definierte SLAs |
| Datenstandort | Rechtliche Kontrolle und Compliance | Ausschließlich deutsche/europäische Rechenzentren |
Außerdem sollten KMU prüfen, ob der Cloud-Anbieter selbst NIS2-konform arbeitet, da die Richtlinie explizit Cloud-Computing-Dienste als kritische Kategorie aufführt.
Meldepflichten und Dokumentation
Eine der wesentlichen Neuerungen von NIS2 sind strenge Meldepflichten bei Sicherheitsvorfällen. Unternehmen müssen erhebliche Vorfälle innerhalb von 24 Stunden initial melden und nach 72 Stunden einen detaillierten Bericht vorlegen.
Meldepflichtige Vorfälle umfassen:
- Datenschutzverletzungen mit Auswirkung auf personenbezogene Daten
- Längerfristige Dienstverfügbarkeitsstörungen
- Ransomware-Angriffe oder signifikante Integritätsverletzungen
- Sicherheitsvorfälle in der Lieferkette mit Auswirkung auf eigene Dienste
Deshalb benötigen KMU klare Prozesse zur Vorfallserkennung und -klassifizierung. Die Dokumentation aller Sicherheitsmaßnahmen ist zudem bei behördlichen Audits nachzuweisen.
Technische Umsetzung der NIS2-Anforderungen in Cloud-Umgebungen
Die praktische Implementierung der nis2 anforderungen kmu cloud-Vorgaben erfordert eine systematische Herangehensweise. Jedoch können KMU durch die richtige Technologiewahl viele Anforderungen automatisiert erfüllen.
Identitäts- und Zugriffsverwaltung (IAM)
Die Kontrolle darüber, wer auf welche Daten zugreifen kann, bildet die Grundlage der NIS2-Compliance. Multi-Faktor-Authentifizierung ist nicht mehr optional, sondern verpflichtend für privilegierte Accounts.
Best Practices für KMU:
- Implementierung von Single Sign-On (SSO) mit zentraler Benutzerverwaltung
- Rollenbasierte Zugriffskontrollen (RBAC) statt individueller Berechtigungen
- Regelmäßige Überprüfung und Entzug ungenutzter Zugriffsrechte
- Passwortmanagement-Lösungen mit Zero-Knowledge-Architektur für sichere Teamzusammenarbeit
Moderne Cloud-Plattformen bieten integrierte IAM-Funktionen, die diese Anforderungen standardmäßig erfüllen. Dennoch müssen KMU die Konfiguration aktiv vornehmen und dokumentieren.
Verschlüsselung und Datensicherheit
Die ENISA’s Technical Implementation Guidance empfiehlt konkrete kryptografische Standards. Demnach sollten Unternehmen mindestens AES-256-Verschlüsselung einsetzen.
Für Cloud-Speicher bedeutet dies:
- Verschlüsselung in Transit: TLS 1.3 für alle Datenübertragungen
- Verschlüsselung im Ruhezustand: AES-256 für gespeicherte Dateien und Datenbanken
- Schlüsselverwaltung: Sichere Aufbewahrung von Verschlüsselungsschlüsseln, idealerweise getrennt von Daten
Außerdem sollten KMU End-to-End-Verschlüsselung in Betracht ziehen, bei der selbst der Cloud-Anbieter keinen Zugriff auf Klartext-Daten hat. Dies reduziert das Risiko unbefugter Zugriffe erheblich.
Backup, Versionierung und Disaster Recovery
NIS2 fordert explizit Maßnahmen zur Sicherstellung der Verfügbarkeit. Daher sind regelmäßige Backups und die Fähigkeit zur schnellen Wiederherstellung unerlässlich.
| Maßnahme | NIS2-Relevanz | Technische Umsetzung |
|---|---|---|
| Automatisierte Backups | Wiederherstellung nach Ransomware-Angriffen | Täglich, wöchentlich, monatlich nach 3-2-1-Regel |
| Versionsverlauf | Rückverfolgbarkeit von Änderungen | Automatische Versionierung mit definierten Aufbewahrungsfristen |
| Geografisch getrennte Speicherung | Schutz vor physischen Katastrophen | Replikation in mehrere deutsche Rechenzentren |
| Disaster-Recovery-Tests | Nachweis der Funktionsfähigkeit | Quartalsweise Wiederherstellungsübungen |
Somit können Unternehmen im Ernstfall schnell reagieren und Ausfallzeiten minimieren. Cloud-Lösungen mit automatisierten Backup-Funktionen reduzieren dabei den manuellen Aufwand erheblich.
Cloud-Security-Frameworks und Zertifizierungen als Compliance-Beschleuniger
Anstatt jeden Aspekt der NIS2-Compliance einzeln zu implementieren, können KMU auf etablierte Security-Frameworks und zertifizierte Cloud-Dienste setzen. Dies beschleunigt die Umsetzung und bietet nachweisbare Sicherheit.
ISO 27001 und NIS2-Konformität
Die ISO 27001-Zertifizierung deckt viele NIS2-Anforderungen ab. Jedoch ist sie kein vollständiger Ersatz, da NIS2 spezifische Meldepflichten und branchenspezifische Kontrollen verlangt.
Vorteile ISO-27001-zertifizierter Cloud-Anbieter:
- Dokumentiertes und auditiertes Informationssicherheits-Managementsystem
- Regelmäßige Risikobewertungen und kontinuierliche Verbesserung
- Nachgewiesene technische und organisatorische Maßnahmen
- Externe Überprüfung durch akkreditierte Zertifizierungsstellen
Dennoch müssen KMU zusätzlich die NIS2-spezifischen Aspekte wie Meldepflichten und Lieferkettenrisiken adressieren. Die Cloud Security Guide for SMEs von ENISA bietet hierzu praktische Checklisten.
Deutsche Rechenzentren und Datensouveränität
Der Standort der Rechenzentren ist für die nis2 anforderungen kmu cloud-Compliance entscheidend. Daten, die ausschließlich in Deutschland oder der EU verarbeitet werden, unterliegen europäischem Recht und sind vor Zugriff durch Drittstaaten geschützt.
Vorteile deutscher Rechenzentrumsstandorte:
- Vollständige DSGVO-Konformität ohne komplexe Datentransfer-Mechanismen
- Keine Konflikte mit extraterritorialen Gesetzen wie dem US CLOUD Act
- Kürzere Latenzen für deutsche und europäische Nutzer
- Einfachere rechtliche Durchsetzbarkeit bei Streitigkeiten
Außerdem erwarten viele Kunden und Geschäftspartner mittlerweile ausdrücklich, dass ihre Daten in Deutschland bleiben. Dies stärkt das Vertrauen und erleichtert Vertragsgespräche.
Praktische Tools zur Compliance-Überwachung
Die kontinuierliche Überwachung der Sicherheitslage ist eine Kernforderung von NIS2. Somit benötigen KMU Werkzeuge, die den Compliance-Status transparent machen.
Empfohlene Technologien:
- Security Information and Event Management (SIEM): Zentralisierte Protokollierung und Alarmierung
- Vulnerability-Scanning: Automatische Erkennung von Schwachstellen
- Configuration-Management: Überwachung von Sicherheitseinstellungen
- Compliance-Dashboards: Visualisierung des Umsetzungsstatus
Viele moderne Cloud-Plattformen integrieren diese Funktionen oder bieten APIs für externe Tools. Dadurch können selbst kleinere Unternehmen professionelle Security-Operations betreiben.
Lieferkettenmanagement und Drittanbieter-Risiken
NIS2 erweitert die Verantwortung auf die gesamte Lieferkette. Deshalb müssen KMU nicht nur ihre eigene Sicherheit gewährleisten, sondern auch die ihrer Cloud-Provider und anderer Dienstleister.
Due Diligence bei Cloud-Anbietern
Vor der Auswahl eines Cloud-Dienstes sollten KMU eine strukturierte Sicherheitsbewertung durchführen. Die europäische Digital Strategy betont die Bedeutung dieser Prüfungen.
Wesentliche Prüfpunkte:
- Zertifizierungen (ISO 27001, BSI C5, SOC 2)
- Standort der Rechenzentren und Datensouveränität
- Verschlüsselungsverfahren und Schlüsselverwaltung
- Backup- und Disaster-Recovery-Prozesse
- Incident-Response-Capabilities und SLAs
- Subunternehmer und deren Sicherheitsstandards
Außerdem sollten Verträge klare Regelungen zu Sicherheitsvorfällen, Auditrechten und Datenportabilität enthalten. Dies erleichtert die Compliance-Nachweise gegenüber Aufsichtsbehörden.
Kontinuierliche Überwachung der Lieferkette
Die initiale Due Diligence reicht nicht aus. Stattdessen verlangt NIS2 eine fortlaufende Risikobewertung aller kritischen Zulieferer.
Umsetzung im KMU-Kontext:
- Jährliche Re-Evaluierung aller Cloud-Dienstleister
- Monitoring von Sicherheitsvorfällen beim Provider
- Regelmäßige Überprüfung aktueller Zertifizierungen
- Einbeziehung von Drittanbieter-Risiken in die eigene Risikobewertung
Dennoch können KMU diesen Aufwand reduzieren, indem sie sich auf wenige, gut geprüfte Anbieter konzentrieren. Eine konsolidierte Cloud-Strategie vereinfacht das Lieferkettenmanagement erheblich.
Schulung, Awareness und menschliche Faktoren
Technische Maßnahmen allein reichen nicht aus. Daher fordert NIS2 explizit die Schulung von Mitarbeitern zu Cybersicherheitsthemen.
Strukturierte Awareness-Programme
Die Schulungsinhalte sollten regelmäßig aktualisiert und an die spezifischen Risiken des Unternehmens angepasst werden.
Kernthemen für KMU-Schulungen:
- Erkennung von Phishing und Social Engineering
- Sichere Passwortnutzung und Multi-Faktor-Authentifizierung
- Umgang mit sensiblen Daten in Cloud-Umgebungen
- Meldewege bei Sicherheitsvorfällen
- Mobile-Device-Security und Home-Office-Risiken
Außerdem sollten Führungskräfte spezifische Schulungen zu ihren NIS2-Verantwortlichkeiten erhalten, da die Richtlinie explizit die Geschäftsleitung in die Pflicht nimmt.
Dokumentation und Nachweis
Alle Schulungsmaßnahmen müssen dokumentiert werden. Somit können KMU bei Audits nachweisen, dass sie ihrer Sorgfaltspflicht nachgekommen sind.
Empfohlene Dokumentation:
- Schulungspläne mit Terminen und Teilnehmerlisten
- Schulungsinhalte und verwendete Materialien
- Teilnahmebestätigungen oder Tests
- Auffrischungsintervalle und Wiederholungsschulungen
Dies zeigt Aufsichtsbehörden, dass Cybersicherheit im Unternehmen ernst genommen wird. Dennoch sollte die Dokumentation pragmatisch bleiben und nicht zum Selbstzweck werden.
Integration in bestehende IT-Landschaften
Die Umsetzung der nis2 anforderungen kmu cloud-Vorgaben muss nicht bedeuten, dass die gesamte IT-Infrastruktur ersetzt werden muss. Jedoch erfordern manche Legacy-Systeme besondere Aufmerksamkeit.
Hybrid-Cloud und On-Premise-Integration
Viele KMU betreiben hybride Umgebungen, in denen Cloud-Dienste mit lokalen Systemen zusammenarbeiten. Hierbei entstehen zusätzliche Schnittstellen, die abgesichert werden müssen.
Sicherheitsmaßnahmen für Hybrid-Umgebungen:
- Sichere VPN-Verbindungen oder dedizierte Leitungen zwischen Cloud und Rechenzentrum
- Einheitliche Identitätsverwaltung über alle Umgebungen hinweg
- Konsistente Verschlüsselungsstandards für Daten in Transit und im Ruhezustand
- Zentrale Protokollierung und Monitoring über alle Plattformen
Somit lassen sich die Vorteile beider Welten nutzen, ohne Kompromisse bei der Sicherheit einzugehen. Allerdings erfordert dies eine sorgfältige Planung der Netzwerkarchitektur.
Migration und Modernisierung
Für manche KMU ist die NIS2-Compliance ein Anlass, veraltete Systeme zu modernisieren. Cloud-native Anwendungen bieten oft bessere integrierte Sicherheitsfunktionen als ältere On-Premise-Software.
Migrationsschritte:
- Bestandsaufnahme aller Systeme und Datenflüsse
- Risikobewertung und Priorisierung kritischer Anwendungen
- Auswahl geeigneter Cloud-Dienste mit NIS2-Konformität
- Pilotmigration mit unkritischen Workloads
- Schrittweise Übertragung weiterer Systeme
- Dekommissionierung alter Infrastruktur
Eine leitzcloud Suite Demo kann KMU dabei helfen, eine integrierte Cloud-Plattform kennenzulernen, die Speicher, Kommunikation und Passwortverwaltung in einer sicheren, NIS2-konformen Umgebung vereint. Somit lassen sich mehrere Compliance-Anforderungen mit einer konsolidierten Lösung adressieren.
Kostenplanung und ROI-Betrachtung
Die Umsetzung der NIS2-Anforderungen verursacht Kosten. Dennoch sollten KMU dies als Investition in die Geschäftskontinuität betrachten, nicht als reinen Compliance-Aufwand.
Direkte Compliance-Kosten
Die finanziellen Aufwendungen variieren je nach Ausgangslage und Unternehmensgröße.
| Kostenfaktor | Einmalig | Laufend (jährlich) | Einsparpotenzial durch Cloud |
|---|---|---|---|
| Beratung & Gap-Analyse | 5.000 – 20.000 € | 2.000 – 5.000 € | Entfällt bei vorkonfigurierten Lösungen |
| Technologie & Software | 10.000 – 50.000 € | 5.000 – 15.000 € | Pay-per-Use statt Kapitaleinsatz |
| Schulung & Zertifizierung | 2.000 – 10.000 € | 1.000 – 3.000 € | E-Learning-Plattformen reduzieren Kosten |
| Externe Audits | 5.000 – 15.000 € | 3.000 – 8.000 € | Reduziert durch Anbieter-Zertifikate |
| Personal & Zeitaufwand | Variabel | Variabel | Managed Services verringern Eigenaufwand |
Außerdem können staatliche Förderprogramme wie das FitNIS2-Programm die Kosten reduzieren. Daher sollten KMU verfügbare Unterstützung frühzeitig prüfen.
Indirekte Vorteile und Risikominderung
Die Kosten der Non-Compliance übersteigen häufig die Investitionskosten. Demnach lohnt sich eine ganzheitliche Betrachtung.
Vermeidbare Risiken durch NIS2-Konformität:
- Bußgelder bis zu 10 Millionen Euro oder 2% des weltweiten Jahresumsatzes
- Reputationsverlust nach Sicherheitsvorfällen
- Betriebsunterbrechungen durch erfolgreiche Cyberangriffe
- Verlust von Geschäftspartnern mit Compliance-Anforderungen
- Haftungsansprüche bei Datenschutzverletzungen
Somit amortisieren sich Sicherheitsinvestitionen oft bereits durch die Vermeidung eines einzigen größeren Vorfalls. Außerdem können NIS2-konforme Unternehmen dies als Wettbewerbsvorteil nutzen.
Ausblick: Zukünftige Entwicklungen und Anpassungen
Die NIS2-Landschaft wird sich weiterentwickeln. Deshalb sollten KMU ihre Compliance-Strategie dynamisch gestalten und auf kommende Änderungen vorbereitet sein.
Erwartete regulatorische Ergänzungen
Die Europäische Union arbeitet bereits an weiteren Regelwerken, die NIS2 ergänzen. Demnach könnten in den kommenden Jahren zusätzliche Anforderungen hinzukommen.
Relevante Entwicklungen:
- Der Cyber Resilience Act (CRA) für Produkte mit digitalen Komponenten
- Die KI-Verordnung (AI Act) mit Sicherheitsanforderungen für KI-Systeme
- Erweiterte Vorgaben für Lieferketten-Sicherheit
- Verschärfung der Meldepflichten und kürzere Meldefristen
Jedoch können KMU mit einer soliden NIS2-Grundlage diese Entwicklungen leichter integrieren. Eine flexible Cloud-Infrastruktur erleichtert künftige Anpassungen.
Technologische Trends in der Cloud-Security
Neue Technologien werden die Umsetzung der nis2 anforderungen kmu cloud-Vorgaben vereinfachen.
Vielversprechende Entwicklungen:
- Zero-Trust-Architekturen mit granularer Zugriffskontrolle
- KI-gestützte Bedrohungserkennung und automatisierte Response
- Confidential Computing für Verschlüsselung während der Verarbeitung
- Dezentrale Identitätsmanagement-Systeme
- Automatisierte Compliance-Reporting und -Überwachung
Somit können selbst kleine Unternehmen künftig von Enterprise-Security profitieren. Außerdem werden Cloud-Anbieter diese Technologien zunehmend standardmäßig integrieren.
Empfehlungen für eine zukunftssichere Strategie
Um langfristig compliant und sicher zu bleiben, sollten KMU folgende Prinzipien beachten:
- Kontinuierliche statt punktuelle Compliance: Sicherheit als laufender Prozess
- Automatisierung wo möglich: Reduzierung manueller Fehlerquellen
- Partnerwahl mit Weitblick: Cloud-Anbieter, die proaktiv regulatorische Anforderungen erfüllen
- Flexibilität in der Architektur: Vermeidung von Vendor Lock-in
- Regelmäßige Reviews: Quartalsweise Überprüfung der Sicherheitslage
Dennoch sollte die Compliance nie das eigentliche Geschäftsziel überlagern. Die richtige Balance zwischen Sicherheit und Praktikabilität ist entscheidend.
Die nis2 anforderungen kmu cloud-Umsetzung mag zunächst komplex erscheinen, doch mit der richtigen Strategie und den passenden Partnern ist sie für jedes KMU machbar. Außerdem stärkt NIS2-Konformität nicht nur die Sicherheit, sondern auch das Vertrauen von Kunden und Geschäftspartnern. leitzcloud by vBoxx bietet KMU eine vollständig in Deutschland gehostete, ISO-27001-zertifizierte Cloud-Plattform, die zentrale NIS2-Anforderungen wie Verschlüsselung, sichere Authentifizierung und DSGVO-Konformität standardmäßig erfüllt. Somit können Sie sich auf Ihr Kerngeschäft konzentrieren, während Ihre Cloud-Infrastruktur den höchsten Sicherheitsstandards entspricht.