
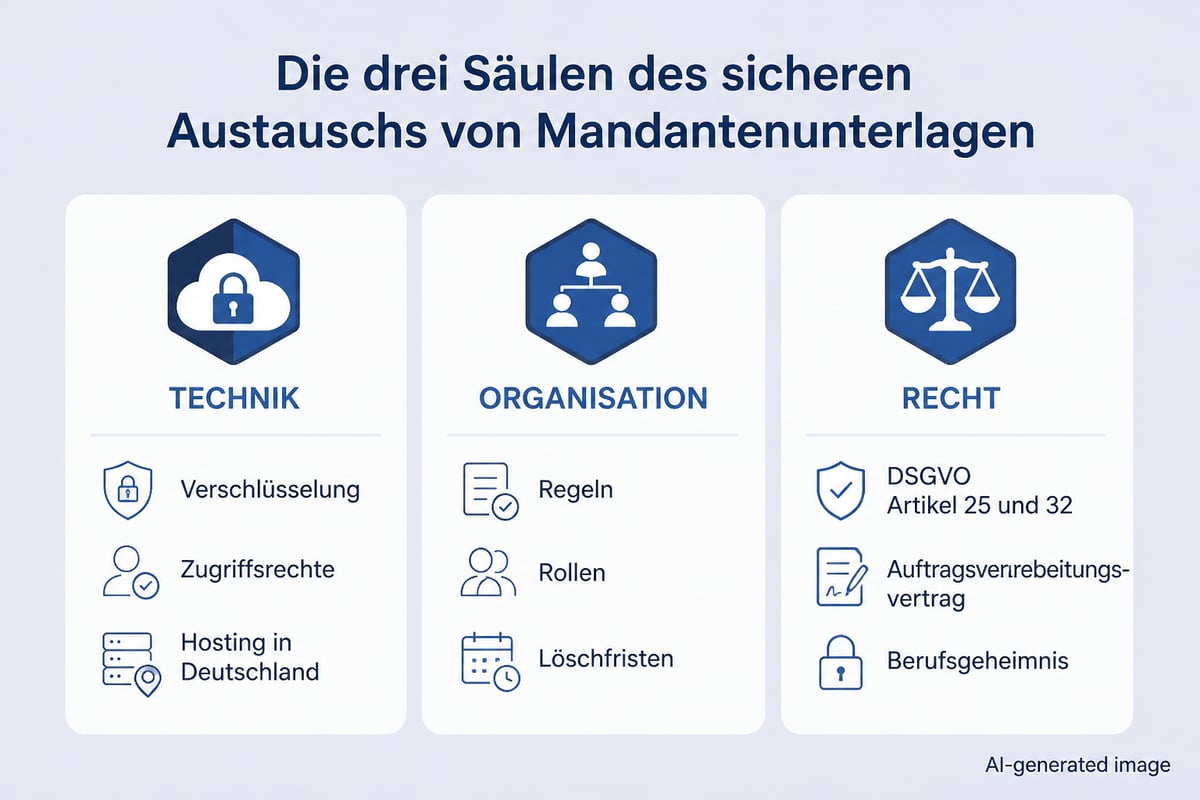
Mandantenunterlagen sicher digital zu teilen gelingt, wenn drei Bausteine zusammenkommen: eine Ende-zu-Ende- oder Zero-Knowledge-Verschlüsselung, fein abgestufte Zugriffsrechte und ein Hosting in Deutschland mit klar geregelten Prozessen. Daher genügt es nicht, einfach einen Cloud-Dienst zu abonnieren. Außerdem müssen Kanzleien und andere beratende Betriebe festlegen, wer welche Unterlagen wann einsehen darf und wie lange sie verfügbar bleiben. Dieser Leitfaden zeigt, wie Geschäftsführer und IT-Verantwortliche den Austausch strukturiert, DSGVO-konform und alltagstauglich einführen.
Warum der E-Mail-Anhang für Mandantenunterlagen nicht mehr genügt
Der unverschlüsselte E-Mail-Anhang ist für sensible Mandantenunterlagen keine angemessene Lösung mehr, denn er bietet weder Vertraulichkeit noch Kontrolle über den weiteren Verbleib der Dokumente. Eine E-Mail durchläuft mehrere Server, wird dort zwischengespeichert und kann nach dem Versand weder zurückgeholt noch in ihrer Gültigkeit begrenzt werden.
Hinzu kommt ein praktisches Problem: Anhänge landen in privaten Postfächern, auf Smartphones und in Weiterleitungen. Somit verliert das Unternehmen schnell den Überblick darüber, wo sich Steuerunterlagen, Verträge oder Gesundheitsdaten tatsächlich befinden. Die Bundesrechtsanwaltskammer stellt auf ihrer Seite zu Handlungshinweisen und Leitfäden Empfehlungen zur sicheren E-Mail-Übermittlung bereit, die auch für andere Berufsgruppen mit Geheimhaltungspflichten eine gute Orientierung bieten.
Dennoch bleibt die E-Mail ein legitimer Kommunikationskanal, nämlich für Terminabsprachen und unkritische Informationen. Entscheidend ist die klare Trennung: Dokumente mit personenbezogenen oder berufsgeheimen Inhalten gehören in einen geschützten Austauschraum, die E-Mail dient nur als Benachrichtigung.
Rechtliche Grundlagen: Was DSGVO und Berufsgeheimnis verlangen
Die DSGVO verlangt, dass Verantwortliche personenbezogene Daten durch geeignete technische und organisatorische Maßnahmen schützen und dabei den Stand der Technik berücksichtigen. Die DSGVO verlangt, den Stand der Technik bei der Datensicherheit nach Artikel 32 und beim Datenschutz durch Technikgestaltung nach Artikel 25 zu berücksichtigen.
Für den digitalen Austausch von Mandantenunterlagen bedeutet das konkret:
-
Vertraulichkeit: Nur berechtigte Personen dürfen Dokumente einsehen.
-
Integrität: Dateien dürfen unterwegs und im Speicher nicht unbemerkt verändert werden.
-
Verfügbarkeit: Unterlagen müssen bei Bedarf zugänglich und wiederherstellbar sein.
-
Nachweisbarkeit: Zugriffe und Änderungen sollten nachvollziehbar protokolliert werden.
Außerdem gilt bei Berufsgeheimnisträgern wie Rechtsanwälten, Steuerberatern oder Ärzten eine zusätzliche Sorgfaltspflicht. Wer Dienstleister einbindet, benötigt in der Regel einen Auftragsverarbeitungsvertrag und sollte prüfen, ob der Anbieter Daten an Dritte weitergibt oder in Drittländer übermittelt. Ein Hosting in Deutschland vereinfacht diese Prüfung erheblich, ersetzt sie jedoch nicht.
Verschlüsselung: Welche Verfahren wirklich schützen
Wirksamen Schutz bietet eine Verschlüsselung, bei der Daten sowohl während der Übertragung als auch im Ruhezustand verschlüsselt sind und der Anbieter möglichst keinen Zugriff auf den Klartext hat. Die BfDI empfiehlt Verschlüsselung ausdrücklich als Schutzmaßnahme für personenbezogene Daten, da sie deren Vertraulichkeit stärkt und das Risiko unbefugter Kenntnisnahme verringert. Diese Position ist in der Kurzposition der BfDI zu Verschlüsselung und Backups nachzulesen.
Bei der Auswahl sollten Sie auf folgende Punkte achten:
-
Transportverschlüsselung: Aktuelle TLS-Versionen schützen die Verbindung zwischen Endgerät und Server.
-
Verschlüsselung im Ruhezustand: Gespeicherte Dateien sollten verschlüsselt abgelegt sein, etwa mit AES.
-
Zero-Knowledge-Prinzip: Der Anbieter kann Inhalte nicht einsehen, weil die Schlüssel unter der Kontrolle des Kunden bleiben.
-
Geeignete Verfahren und Schlüssellängen: Die BfDI verweist hierfür auf die BSI-Richtlinie TR-02102 und empfiehlt, die Eignung der Verfahren regelmäßig zu prüfen.
Darüber hinaus gilt: Ein Schloss-Symbol im Marketingtext ersetzt keine Prüfung. Fragen Sie Anbieter konkret nach Zertifizierungen, Hosting-Standorten und dem Umgang mit Schlüsseln. Wer sich einen Überblick über die Grundlagen verschaffen möchte, findet im Beitrag zur Cloud-Sicherheit eine verständliche Einordnung.
Schlüsselmanagement und Backups: Der Teil, der die Verschlüsselung trägt
Verschlüsselung ist nur so stark wie der Umgang mit den Schlüsseln. Die BfDI hält fest, dass Schlüssel und Schlüssel-Backups mindestens so sicher aufzubewahren sind wie die unverschlüsselten Daten selbst. Außerdem sollten Backups, die personenbezogene Daten enthalten, ebenfalls verschlüsselt werden.
Für die Praxis in kleinen und mittleren Unternehmen heißt das:
-
Passwörter und Schlüssel gehören nicht auf Haftnotizen oder in unverschlüsselte Tabellen.
-
Der Zugriff auf Schlüssel sollte zusätzlich abgesichert sein. Die BfDI nennt Zwei-Faktor-Verfahren als mögliche Schutzmaßnahme für kryptografische Schlüssel.
-
Backups benötigen ein eigenes Konzept mit getrennter Aufbewahrung und regelmäßigen Wiederherstellungstests.
Daher lohnt es sich, den Austausch von Mandantenunterlagen nicht isoliert zu betrachten. Ein zentraler Passwortmanager mit Zwei-Faktor-Authentifizierung und Rollenverwaltung reduziert das Risiko, dass Zugangsdaten über unsichere Kanäle weitergegeben werden. Zur Absicherung gegen Datenverlust und Erpressungssoftware bietet der Beitrag zur Datensicherung weitere Anhaltspunkte.
Zugriffsrechte und Freigaben: Wer darf was, und wie lange?
Sichere Freigaben beruhen auf dem Prinzip der minimalen Rechte: Jede Person erhält nur Zugriff auf die Unterlagen, die sie für ihre Aufgabe benötigt, und das nur so lange wie nötig. Dieses Vorgehen entspricht dem Gedanken des Datenschutzes durch Technikgestaltung, den die BfDI auf ihrer Seite zu Datenschutz durch Technikgestaltung mit Datenminimierung und Transparenz beschreibt.
Folgende Einstellungen haben sich bewährt:
|
Funktion |
Empfohlene Einstellung |
Nutzen |
|---|---|---|
|
Passwortschutz für Links |
Immer aktivieren, Passwort über separaten Kanal mitteilen |
Schutz bei weitergeleiteten Links |
|
Ablaufdatum |
Kurze Frist, etwa bis zum Abschluss des Vorgangs |
Keine dauerhaft offenen Freigaben |
|
Berechtigungsstufen |
Nur Ansicht oder Download, Schreibrechte nur bei Bedarf |
Verhindert unbeabsichtigte Änderungen |
|
Zugriffsprotokoll |
Aktivieren und regelmäßig prüfen |
Nachweisbarkeit gegenüber Mandanten und Behörden |
|
Mandantentrennung |
Eigener Ordner pro Mandat |
Klare Zuordnung und einfache Löschung |
Entscheidend ist außerdem, dass Mitarbeitende diese Regeln nicht umgehen können. Daher sollten Standardwerte so gesetzt sein, dass die sichere Variante die bequemste ist. Konkrete Hinweise zur praktischen Umsetzung bietet der Beitrag zum Hochladen und Teilen von Dateien.
Mandantenunterlagen sicher digital teilen: Der Prozess in sechs Schritten
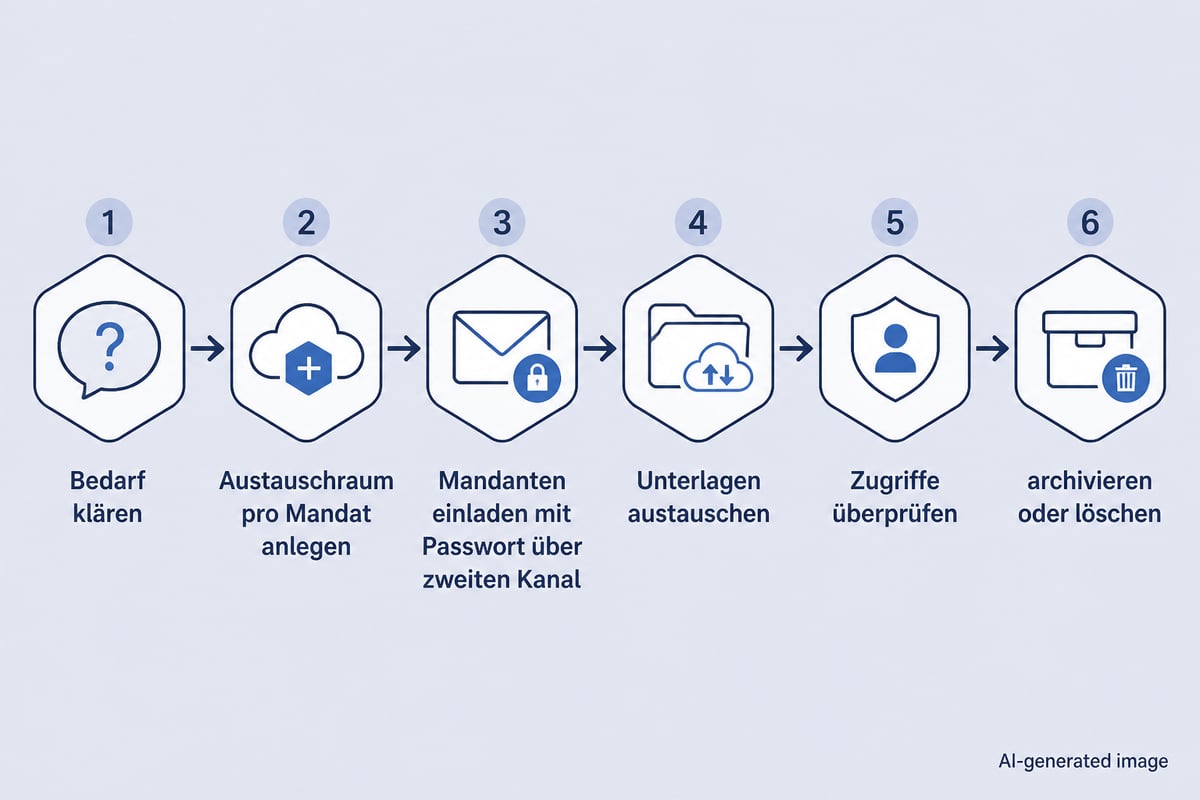
Mandantenunterlagen sicher digital zu teilen funktioniert am zuverlässigsten, wenn der gesamte Ablauf von der Einladung bis zur Löschung verbindlich festgelegt ist. Die folgenden sechs Schritte bilden ein praxistaugliches Grundgerüst.
-
Bedarf klären: Welche Unterlagen werden ausgetauscht, und welche davon sind besonders schützenswert? Eine kurze Einordnung in Schutzklassen hilft bei der Wahl der Maßnahmen.
-
Austauschraum anlegen: Pro Mandat entsteht ein eigener, getrennter Ordner mit klar benannten Verantwortlichen.
-
Mandanten einladen: Die Einladung erfolgt per E-Mail, das Zugangspasswort wird über einen zweiten Kanal übermittelt, zum Beispiel telefonisch.
-
Unterlagen austauschen: Dokumente werden ausschließlich im geschützten Raum hochgeladen und abgerufen, nicht als Anhang versendet.
-
Zugriffe überprüfen: Nach Abschluss des Vorgangs werden Berechtigungen entzogen und offene Links deaktiviert.
-
Archivieren oder löschen: Gesetzliche Aufbewahrungsfristen werden beachtet, danach erfolgt die dokumentierte Löschung.
Jedoch scheitert der beste Prozess an mangelnder Akzeptanz auf Mandantenseite. Deshalb sollte die Einladung eine kurze, verständliche Anleitung enthalten. Außerdem empfiehlt sich ein Ansprechpartner für technische Rückfragen, damit Mandanten nicht auf den bequemen, aber unsicheren E-Mail-Anhang ausweichen.
Interne Spielregeln: Organisation schlägt Technik
Eine gute Technik schützt nur dann, wenn sie durch verbindliche interne Regeln ergänzt wird. Daher sollten Geschäftsführung und IT gemeinsam eine kurze Richtlinie erarbeiten, die jeder Mitarbeitende versteht und unterschreibt.
Folgende Punkte gehören in jede Richtlinie:
-
Zugelassene Kanäle: Welche Dienste dürfen für Mandantenunterlagen genutzt werden, und welche ausdrücklich nicht (private Messenger, private Cloud-Konten)?
-
Geräteregeln: Verschlüsselte Laptops, Bildschirmsperre und getrennte Nutzung bei mobilen Endgeräten.
-
Rollen und Vertretungen: Wer vergibt Rechte, wer prüft sie, und wer vertritt bei Abwesenheit?
-
Meldewege: Wohin wenden sich Mitarbeitende bei Fehlversendungen oder Verdacht auf Datenabfluss, damit Meldefristen eingehalten werden können?
-
Schulungen: Mindestens einmal jährlich eine kurze Unterweisung mit praktischen Beispielen.
Dennoch sollten die Regeln nicht überladen sein. Zwei Seiten, die gelebt werden, sind wirksamer als zwanzig Seiten, die niemand liest. Somit empfiehlt sich eine regelmäßige Überprüfung, ob die Vorgaben noch zu den tatsächlichen Arbeitsabläufen passen.
Auswahlkriterien für einen Cloud-Anbieter
Ein geeigneter Anbieter für den Austausch von Mandantenunterlagen lässt sich an wenigen, überprüfbaren Kriterien erkennen. Prüfen Sie diese vor der Entscheidung, am besten anhand schriftlicher Auskünfte und aktueller Zertifikate.
-
Standort und Betrieb: Rechenzentren in Deutschland, idealerweise mit georedundanten Standorten für höhere Ausfallsicherheit.
-
Zertifizierungen: ISO 27001 sowie unabhängige Prüfungen, zum Beispiel durch den TÜV.
-
Verschlüsselung: Nachvollziehbare Angaben zu Verfahren und Schlüsselhoheit.
-
Vertragliche Grundlagen: Auftragsverarbeitungsvertrag, klare Aussagen zur Nichtweitergabe an Dritte.
-
Funktionen im Alltag: Versionsverlauf, Wiederherstellung gelöschter Dateien, Teamfreigaben und ein verlässlicher Support.
Als Beispiel für einen Anbieter, der diese Anforderungen adressiert, ist leitzcloud zu nennen: Der Cloud-Speicher nutzt 256-Bit-AES-Verschlüsselung, wird in ISO-27001-zertifizierten Rechenzentren in Deutschland betrieben und bietet Teamfreigabe, Versionsverlauf und Wiederherstellung. Konkrete Konditionen und Funktionsumfänge erfahren Sie auf den Produktseiten oder im direkten Gespräch mit dem Anbieter.
Außerdem lohnt ein Blick auf die Einbindung weiterer Bausteine. Wer Passwortverwaltung, E-Mail und Kalender aus einer Hand bezieht, reduziert die Zahl der Schnittstellen und damit die Angriffsfläche.
Mandantenunterlagen in der Praxis: Szenarien aus verschiedenen Branchen
Die Anforderungen unterscheiden sich je nach Branche, das Grundprinzip bleibt jedoch gleich. Drei typische Szenarien verdeutlichen, wie die Maßnahmen im Alltag zusammenspielen.
Steuer- und Wirtschaftsberatung: Mandanten reichen monatlich Belege und Auswertungen ein. Ein fester Ordner pro Mandant mit Upload-Rechten für den Mandanten und Leserechten für das Buchhaltungsteam ersetzt den Pendelordner und den Mailverkehr. Zudem sorgt ein Versionsverlauf dafür, dass versehentlich überschriebene Dateien wiederhergestellt werden können.
Gesundheitswesen: Befunde und Abrechnungsunterlagen gehören zu den besonders schützenswerten Daten. Hier empfehlen sich kurze Ablaufdaten für Freigaben, ein striktes Rollenkonzept und die Vermeidung jeder Weitergabe über private Kanäle.
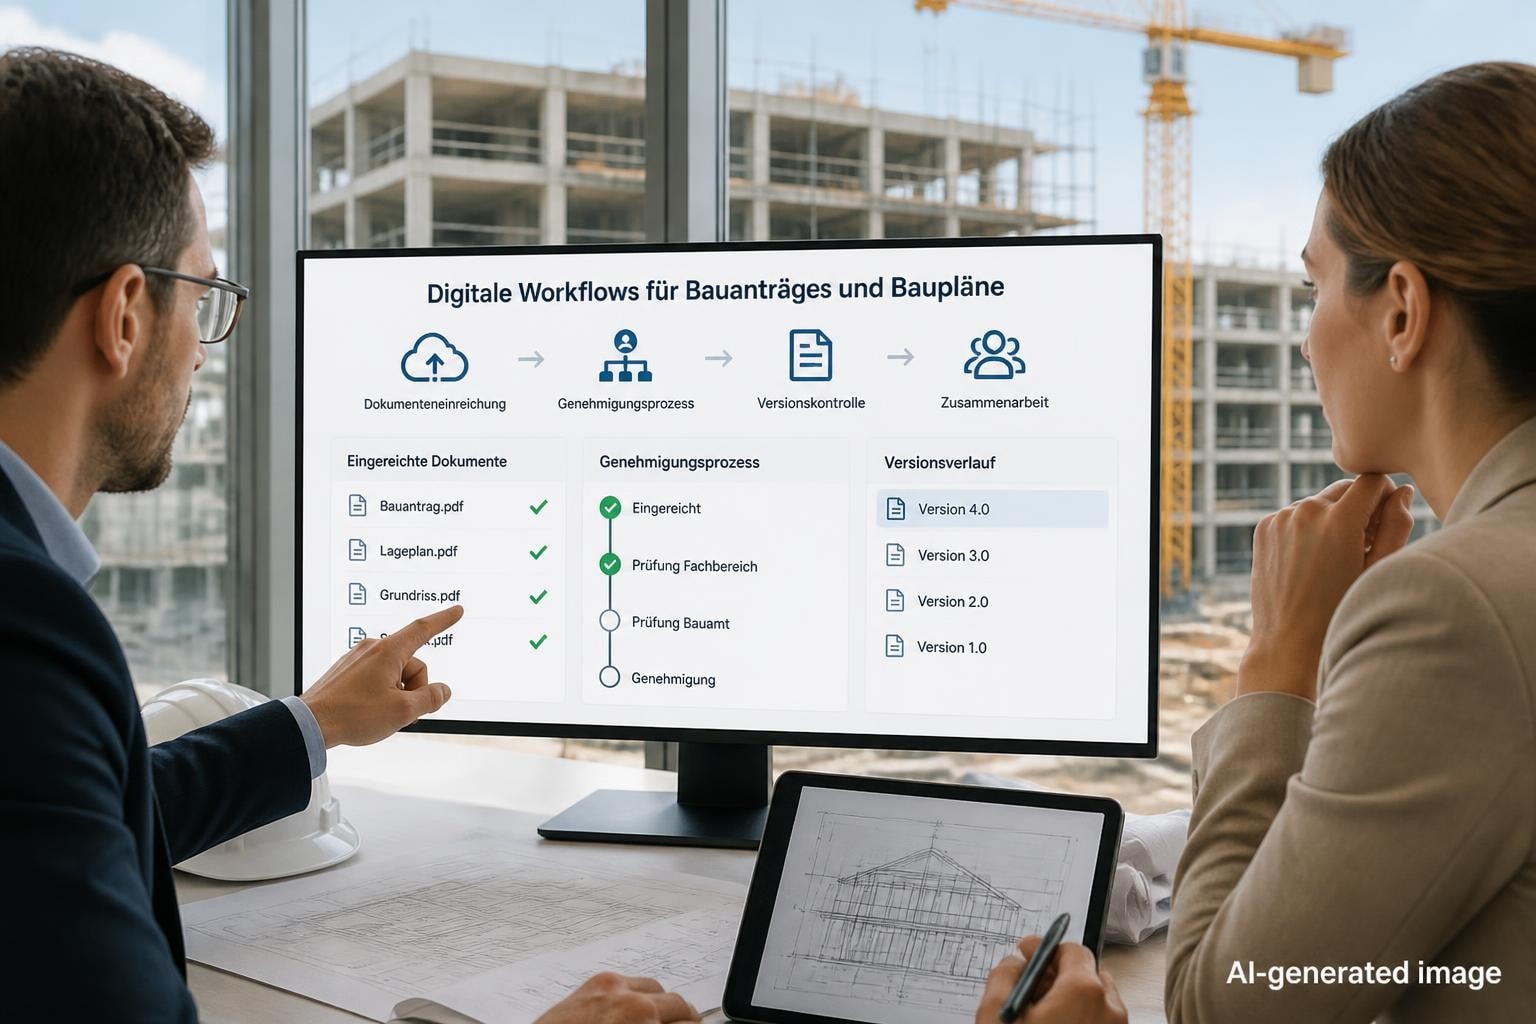
Bauwesen: Pläne, Gutachten und Verträge werden mit Bauherren, Architekten und Subunternehmern geteilt. Daher sind abgestufte Rechte wichtig: Planer benötigen Schreibzugriff, Bauherren in der Regel nur Leserechte. Ein Zugriffsprotokoll schafft zudem Klarheit bei Streitigkeiten über den jeweils gültigen Planstand.
Häufige Fehler und wie Sie sie vermeiden
Die meisten Sicherheitsvorfälle beim Dokumentenaustausch entstehen durch einfache Organisationsfehler, nicht durch technische Angriffe. Die folgenden Muster treten besonders häufig auf:
-
Dauerhaft offene Links: Freigaben ohne Ablaufdatum bleiben oft jahrelang aktiv. Abhilfe schafft eine verbindliche Standardfrist.
-
Passwort und Link im selben Kanal: Wer beides in einer E-Mail verschickt, hebt den Schutz faktisch auf. Besser ist die Übermittlung über einen zweiten Weg.
-
Gemeinsame Zugänge: Ein Konto für das ganze Team verhindert jede Nachvollziehbarkeit. Jede Person benötigt eine eigene Anmeldung mit Zwei-Faktor-Authentifizierung.
-
Fehlende Löschkonzepte: Daten werden aufbewahrt, weil niemand die Löschung verantwortet. Ein Löschplan mit Zuständigkeiten löst das Problem.
-
Schatten-IT: Mitarbeitende weichen auf private Dienste aus, wenn die offizielle Lösung zu umständlich ist. Daher muss die freigegebene Lösung im Alltag wirklich bequem sein.
Somit zeigt sich: Der Schutz entsteht aus dem Zusammenspiel von Technik, klaren Regeln und Akzeptanz im Team. Wer diese drei Bereiche gleichzeitig betrachtet, schafft eine Lösung, die auch bei einer Prüfung durch Aufsichtsbehörden oder bei kritischen Rückfragen von Mandanten bestehen kann.
Häufige Fragen zum sicheren digitalen Austausch
Ist ein Cloud-Dienst für Mandantenunterlagen überhaupt zulässig?
Ja, sofern technische und organisatorische Schutzmaßnahmen nach dem Stand der Technik umgesetzt sind und ein Auftragsverarbeitungsvertrag besteht. Berufsrechtliche Besonderheiten sollten Sie zusätzlich bei der zuständigen Kammer prüfen.
Reicht ein passwortgeschützter Link aus?
Für wenig sensible Daten kann er genügen. Bei Mandantenunterlagen mit besonderem Schutzbedarf sollten Sie zusätzlich ein Ablaufdatum, eingeschränkte Rechte und eine Verschlüsselung mit Schlüsselhoheit beim Kunden nutzen.
Wie lange dürfen Unterlagen in der Cloud liegen?
Das richtet sich nach den gesetzlichen Aufbewahrungsfristen und dem Zweck der Verarbeitung. Nach Ablauf der Frist sind die Daten zu löschen. Ein dokumentiertes Löschkonzept erleichtert diesen Nachweis.
Was ist, wenn Mandanten keine Cloud-Lösung nutzen möchten?
Bieten Sie eine einfache Alternative an, etwa eine geschützte Übermittlung mit telefonisch mitgeteiltem Passwort. Wichtig ist, dass auch diese Alternative den internen Regeln entspricht und nicht auf unverschlüsselte Anhänge zurückfällt.
Legen Sie als nächsten Schritt für ein laufendes Mandat einen eigenen Austauschordner mit Passwortschutz, Ablaufdatum und klar benannten Verantwortlichen an und prüfen Sie, wie reibungslos der Ablauf im Alltag funktioniert. Dafür eignet sich leitzcloud als sicherer Cloud-Speicher mit Teamfreigaben, Versionsverlauf und Hosting in zertifizierten Rechenzentren in Deutschland. Wenn Sie die Lösung mit Ihren eigenen Mandantenprozessen vergleichen möchten, können Sie leitzcloud by vBoxx jetzt kostenlos testen und sich selbst ein Bild von der Handhabung machen.