
Ein sicherer Datenaustausch mit Behörden bei Bürgerdaten gelingt, wenn drei Voraussetzungen erfüllt sind: eine tragfähige Rechtsgrundlage, ein verschlüsselter Übertragungsweg und nachvollziehbar begrenzte Zugriffsrechte. Wer Bürgerdaten an Behörden übermittelt oder von ihnen empfängt, bewegt sich zudem im Anwendungsbereich der DSGVO, sodass technische und organisatorische Maßnahmen dokumentiert werden müssen. Dieser Leitfaden zeigt Geschäftsführern und IT-Verantwortlichen in kleinen und mittleren Unternehmen, wie sie diese Anforderungen praktisch umsetzen.
Warum der Datenaustausch mit Behörden besondere Sorgfalt verlangt
Der Datenaustausch mit Behörden verlangt besondere Sorgfalt, weil es sich meist um personenbezogene Daten handelt, die einer strengen Zweckbindung unterliegen. Dazu zählen beispielsweise Meldedaten, Sozialversicherungsangaben, Steuerinformationen oder Gesundheitsdaten von Mitarbeitenden und Kunden.
Außerdem tragen Unternehmen die Verantwortung für den gesamten Übertragungsweg. Eine Behörde kann zwar verpflichtet sein, Daten anzufordern, dennoch bleibt das Unternehmen dafür verantwortlich, wie diese Daten gespeichert, versendet und intern verarbeitet werden. Fehler entstehen selten bei der Behörde selbst, sondern an den Übergängen: ein unverschlüsselter Anhang, ein offener Freigabelink oder ein Postfach, auf das zu viele Personen zugreifen.
Typische Szenarien in mittelständischen Unternehmen sind:
- Übermittlung von Lohn- und Meldedaten an Sozialversicherungsträger und Finanzbehörden
- Nachweise gegenüber Aufsichtsbehörden, etwa im Gesundheits- oder Bildungswesen
- Einreichung von Bauunterlagen mit Angaben zu Eigentümern und Anwohnern
- Auskunftsersuchen zu einzelnen Personen im Rahmen von Verwaltungsverfahren
Daher lohnt es sich, den Austausch nicht als einzelne Handlung, sondern als wiederkehrenden Prozess zu behandeln, der klar geregelt ist.
Rechtliche Grundlagen: Was Sie vor dem ersten Datentransfer klären müssen
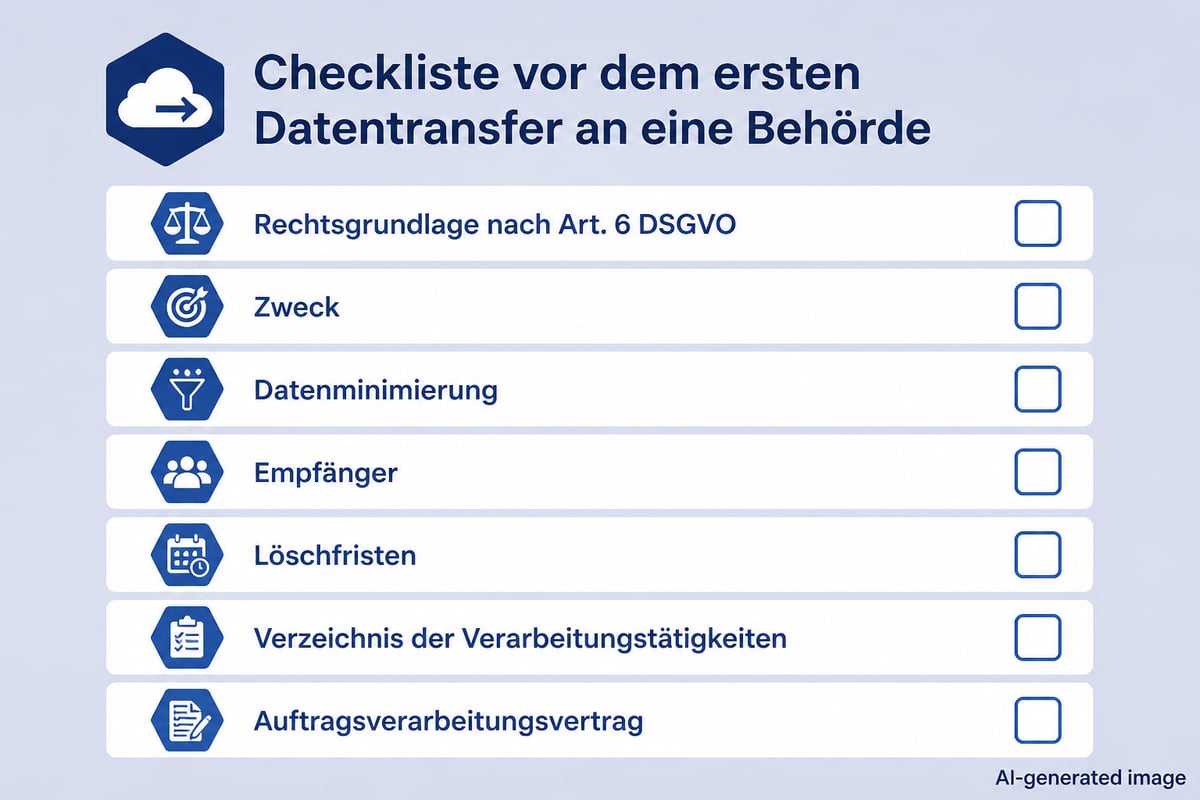
Vor dem ersten Transfer müssen Sie klären, auf welcher Rechtsgrundlage die Daten fließen, welchen Zweck die Übermittlung hat und welche Datenkategorien tatsächlich erforderlich sind. Diese Prüfung ist die Basis jedes sicheren Datenaustauschs zwischen Unternehmen und Behörden.
Maßgeblich ist zunächst Artikel 6 DSGVO. Bei behördlichen Pflichten stützt sich die Verarbeitung häufig auf die rechtliche Verpflichtung nach Artikel 6 Absatz 1 Buchstabe c. Sobald besondere Kategorien personenbezogener Daten betroffen sind, etwa Gesundheitsdaten, kommt Artikel 9 hinzu. Somit ändert sich der Prüfmaßstab deutlich.
Auf europäischer Ebene regelt der Data Act Zugangsrechte öffentlicher Stellen zu Unternehmensdaten in Ausnahmefällen, etwa bei öffentlichen Notlagen. Jedoch ersetzt er weder die DSGVO noch entbindet er Unternehmen von den Pflichten zum Schutz personenbezogener Daten. Beide Regelwerke gelten parallel.
Folgende Punkte sollten Sie vor dem Start schriftlich festhalten:
- Rechtsgrundlage und Zweck der Übermittlung
- Umfang der Daten nach dem Prinzip der Datenminimierung
- Empfänger und zuständige Stelle innerhalb der Behörde
- Aufbewahrungs- und Löschfristen auf Unternehmensseite
- Eintrag im Verzeichnis von Verarbeitungstätigkeiten
Ein Auftragsverarbeitungsvertrag ist zusätzlich erforderlich, sobald ein Cloud-Anbieter in den Prozess eingebunden wird. Der Anbieter verarbeitet dann Daten in Ihrem Auftrag, weshalb Standort, Zertifizierungen und technische Maßnahmen vertraglich belegt sein sollten.
Technische Schutzmaßnahmen: Verschlüsselung, Zugriffskontrolle und Protokollierung
Technisch sicher ist ein Austausch dann, wenn Daten auf dem Transportweg und im Ruhezustand verschlüsselt sind, der Zugriff rollenbasiert eingeschränkt ist und jede Handlung nachvollzogen werden kann. Diese drei Bausteine bilden das Fundament eines sicheren Datenaustauschs für Bürgerdaten.
Transport- und Ende-zu-Ende-Verschlüsselung
Das BSI unterscheidet zwischen Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung. Bei der Ende-zu-Ende-Variante können laut BSI nur Absender und Empfänger mit dem passenden Schlüssel den Nachrichteninhalt lesen. Für sensible oder persönliche Inhalte empfiehlt das BSI ausdrücklich die Ende-zu-Ende-Verschlüsselung, wobei Transportverschlüsselung einer unverschlüsselten Kommunikation stets vorzuziehen ist.
Für den E-Mail-Verkehr verweist das BSI auf die Technischen Richtlinien TR-03108 und TR-03182. Die erste betrifft die verschlüsselte Übertragung zwischen E-Mail-Programm und Server sowie zwischen Servern, die zweite unterstützt die Erkennung gefälschter Absenderadressen. Dennoch eignet sich E-Mail allein selten für umfangreiche Bürgerdaten, da Anhänge in Postfächern verbleiben und weitergeleitet werden können.
Zugriffskontrolle und Protokollierung
Rollenbasierte Berechtigungen stellen sicher, dass nur die Personen auf Behördenvorgänge zugreifen, die dafür zuständig sind. Außerdem sollten Freigaben zeitlich befristet und passwortgeschützt sein. Eine Zwei-Faktor-Authentifizierung für alle Konten ist heute Mindeststandard.
Die Protokollierung erfüllt zwei Zwecke. Sie dient der Rechenschaftspflicht nach Artikel 5 Absatz 2 DSGVO, und sie ermöglicht bei einem Vorfall die schnelle Rekonstruktion, wer wann auf welche Datei zugegriffen hat. Somit lassen sich auch Meldepflichten innerhalb von 72 Stunden leichter einhalten.
Welche Übertragungswege eignen sich für sicheren Datenaustausch mit Behörden?
Geeignet sind Übertragungswege, die Verschlüsselung, Authentifizierung und Nachweisbarkeit verbinden; ungeeignet sind unverschlüsselte E-Mails, Messenger-Dienste und private Speicherlösungen. Die Wahl hängt davon ab, welche Kanäle die jeweilige Behörde anbietet und welche Datenmenge anfällt.
| Übertragungsweg | Verschlüsselung | Eignung für Bürgerdaten | Hinweis |
|---|---|---|---|
| Unverschlüsselte E-Mail | Keine | Ungeeignet | Inhalt unterwegs lesbar |
| E-Mail mit Transportverschlüsselung | Zwischen Servern | Eingeschränkt | Besser als nichts, Inhalt liegt aber offen im Postfach |
| E-Mail mit Ende-zu-Ende-Verschlüsselung | Von Absender bis Empfänger | Gut bei kleinen Mengen | Setzt Schlüsselaustausch voraus |
| Behördenportal oder offizielle Schnittstelle | Vorgegeben | Sehr gut | Sofern von der Behörde angeboten, immer vorrangig nutzen |
| Verschlüsselte Cloud-Freigabe | Im Ruhezustand und bei Übertragung | Sehr gut bei größeren Mengen | Mit Passwort, Ablaufdatum und Protokoll |
Eine Praxisregel lautet: Bietet die Behörde ein eigenes Portal oder eine definierte Schnittstelle an, hat dieses Vorrang. Im Bereich der Registerdaten gilt dies besonders. Für das NOOTS, das technische System zum Austausch von Nachweisen in der Verwaltung, definiert die BSI-Richtlinie TR-03176 Sicherheitsanforderungen, die einen sicheren und nachvollziehbaren Datenaustausch ermöglichen sollen.
Fehlt ein solcher Kanal, bietet eine verschlüsselte Cloud-Freigabe die flexibelste Alternative. Wie sich das bei externen Partnern organisieren lässt, beschreibt der Beitrag zum sicheren Datenaustausch mit externen Partnern.
Cloud-Speicher als Austauschplattform: Anforderungen an den Anbieter
Ein Cloud-Speicher eignet sich für den Austausch von Bürgerdaten mit Behörden, wenn der Anbieter Daten ausschließlich in Deutschland oder der EU speichert, nachweislich zertifiziert ist und keinen Zugriff auf Inhalte hat. Fehlt eine dieser Eigenschaften, entsteht ein vermeidbares Compliance-Risiko.
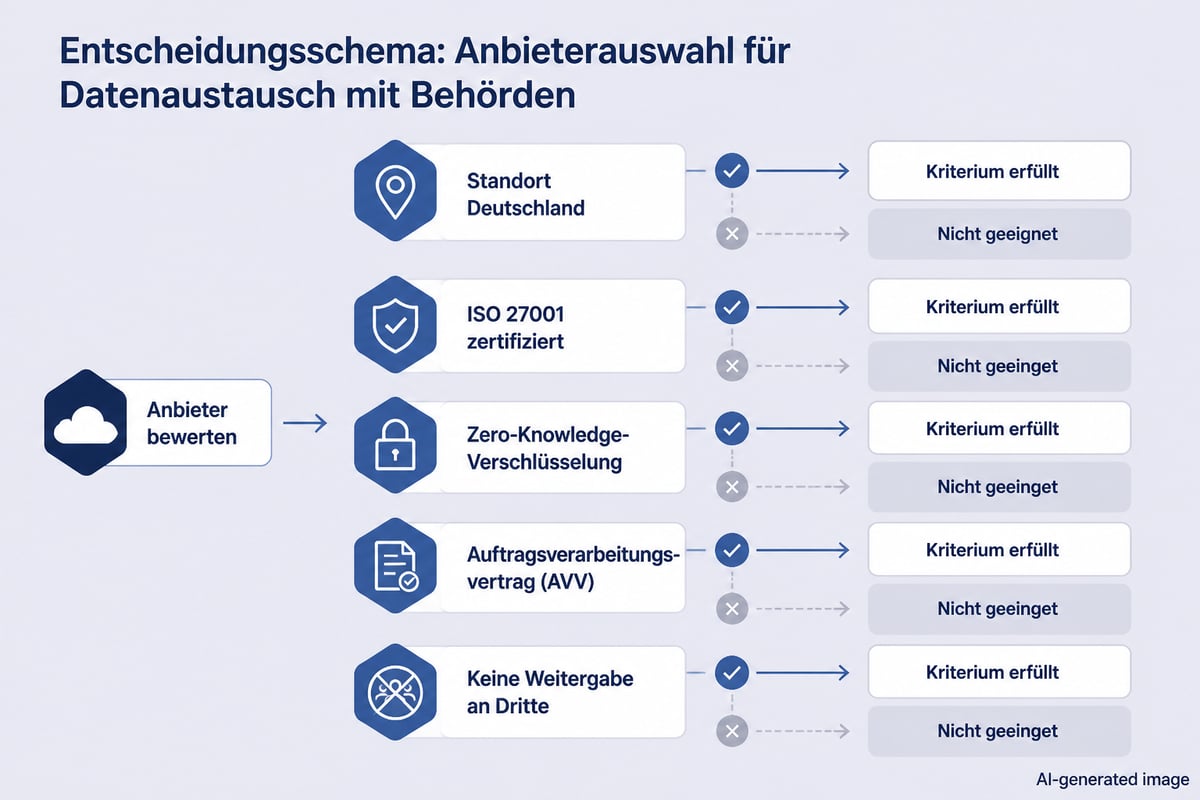
Prüfen Sie bei der Anbieterauswahl diese Kriterien:
- Standort: Rechenzentren in Deutschland, idealerweise georedundant
- Zertifizierung: ISO 27001 sowie unabhängige Prüfungen, beispielsweise durch den TÜV
- Verschlüsselung: Zero-Knowledge-Prinzip, bei dem der Anbieter selbst keine Schlüssel besitzt
- Vertragswerk: Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO
- Datenweitergabe: keine Übermittlung an Dritte
- Wiederherstellung: Versionsverlauf und Schutz vor Ransomware
Der Cloud-Speicher leitzcloud erfüllt diese Anforderungen: Daten liegen verschlüsselt mit 256-Bit-AES in ISO-27001-zertifizierten Rechenzentren in Deutschland, und eine Weitergabe an Dritte findet nicht statt. Zudem lassen sich Freigaben im Team steuern und gelöschte Dateien wiederherstellen. Weiterführende Hintergründe finden Sie im Beitrag zum sicheren Cloud-Speicher.
Außerdem sollten Sie die Standortfrage nicht auf den Speicherort beschränken. Auch Support-Zugriffe, Unterauftragnehmer und Backups müssen im Vertrag eindeutig geregelt sein. Deshalb gehört eine Prüfung der Unterauftragsverhältnisse zu jeder Anbieterbewertung.
Praxisbeispiele aus Bauwesen, Gesundheitswesen und Bildung
In allen drei Branchen gilt dasselbe Muster: Je sensibler die Daten, desto enger müssen Kreis der Berechtigten und Dauer der Freigabe gefasst sein. Die konkreten Anforderungen unterscheiden sich jedoch je nach Sektor.
Bauwesen
Bauunternehmen reichen Pläne, Statiknachweise und Genehmigungsunterlagen ein, die häufig Angaben zu Bauherren und Nachbarn enthalten. Auch in Bauprozessen hängen Abläufe stark von dokumentierten Verfahren mit Behörden und Auftraggebern ab. Für Baustellen empfiehlt sich eine Ordnerstruktur pro Vorhaben mit befristeten Freigaben, die nach Abschluss automatisch enden. Details bietet der Beitrag zum DSGVO-konformen Datenaustausch auf der Baustelle.
Gesundheitswesen
Praxen, Pflegedienste und Labore übermitteln Daten an Kassen, Gesundheitsämter und Aufsichtsbehörden. Hier greift Artikel 9 DSGVO, weshalb Ende-zu-Ende-Verschlüsselung und streng getrennte Rollen unverzichtbar sind. Daher sollten Freigabelinks stets passwortgeschützt sein und das Passwort über einen separaten Kanal mitgeteilt werden.
Bildungswesen
Bildungsträger melden Teilnehmerdaten an Förderstellen und Schulbehörden. Zudem fallen häufig Daten Minderjähriger an, die besonders schutzbedürftig sind. Eine klare Trennung zwischen Verwaltung und Lehrbetrieb verhindert, dass Unbefugte Zugriff auf Meldedaten erhalten.
Organisatorische Maßnahmen: Prozesse, Schulung und Zugangsdaten
Organisatorische Maßnahmen sind genauso wichtig wie Technik, denn die meisten Datenschutzvorfälle entstehen durch menschliche Fehler und nicht durch Angriffe auf die Verschlüsselung. Dazu gehören klare Zuständigkeiten, regelmäßige Schulungen und ein sauberes Management von Zugangsdaten.
Legen Sie zunächst fest, wer im Unternehmen Daten an Behörden übermitteln darf. Eine kleine Gruppe mit dokumentierter Berechtigung ist leichter zu kontrollieren als eine offene Freigabe für alle Abteilungen. Außerdem sollte ein Vier-Augen-Prinzip bei besonders sensiblen Übermittlungen gelten.
Gemeinsam genutzte Zugangsdaten zu Behördenportalen stellen ein häufiges Risiko dar. Ein Passwortmanager mit zentraler Rollenverwaltung ermöglicht es, Zugänge im Team zu teilen, ohne Passwörter im Klartext weiterzugeben. Warum das für europäische Unternehmen relevant ist, erläutert der Beitrag zum sicheren Passwortmanager. Somit lässt sich bei Personalwechseln der Zugriff sofort entziehen.
Auch die E-Mail-Infrastruktur verdient Aufmerksamkeit. Eine BSI-Untersuchung von zwölf E-Mail-Programmen ergab, dass eine Mehrheit die gängigen Sicherheitsanforderungen erfüllte, die Programme sich aber beim Umgang mit verdächtigen E-Mails und Anhängen sowie bei der Ende-zu-Ende-Verschlüsselung unterschieden. Daher sollten Sie die Funktionen Ihres Mailsystems bewusst prüfen. Hinweise zur Auswahl liefert der Beitrag zum sicheren E-Mail-Provider für Unternehmen.
Schritt für Schritt: So führen Sie einen sicheren Datenaustausch ein
Die Einführung gelingt in sechs Schritten, die sich in kleinen und mittleren Unternehmen meist innerhalb weniger Wochen umsetzen lassen. Entscheidend ist, mit einer Bestandsaufnahme zu beginnen und nicht mit dem Werkzeug.
- Datenflüsse erfassen: Listen Sie alle Behörden auf, mit denen Sie Bürgerdaten austauschen, und halten Sie fest, welche Daten über welchen Kanal laufen.
- Rechtsgrundlagen dokumentieren: Ergänzen Sie das Verzeichnis von Verarbeitungstätigkeiten und prüfen Sie, ob eine Datenschutz-Folgenabschätzung notwendig ist.
- Kanäle festlegen: Nutzen Sie vorrangig Behördenportale. Definieren Sie für alle übrigen Fälle eine verschlüsselte Cloud-Freigabe als Standard.
- Anbieter prüfen und vertraglich absichern: Schließen Sie den Auftragsverarbeitungsvertrag und verlangen Sie Zertifikate.
- Rollen und Freigaberegeln einrichten: Vergeben Sie Berechtigungen nach dem Minimalprinzip, aktivieren Sie die Zwei-Faktor-Authentifizierung und setzen Sie Ablaufdaten für Freigaben.
- Team schulen und Prozess prüfen: Führen Sie jährliche Unterweisungen durch und kontrollieren Sie Protokolle stichprobenartig.
Dennoch bleibt die Einführung ein fortlaufender Prozess. Neue Behördenanforderungen, geänderte Gesetze oder personelle Wechsel machen eine regelmäßige Überprüfung erforderlich. Zudem lohnt sich ein jährlicher Test der Wiederherstellung, damit im Ernstfall klar ist, wie schnell Daten verfügbar sind.
Häufige Fehler beim Austausch von Bürgerdaten und wie Sie sie vermeiden
Die häufigsten Fehler sind vermeidbar, wenn Sie sie kennen: offene Freigabelinks, unverschlüsselte Anhänge, fehlende Löschkonzepte und der Einsatz privater Dienste für geschäftliche Daten.
- Öffentliche Links ohne Passwort und Ablaufdatum: Jeder, der den Link kennt, kann die Daten abrufen. Setzen Sie Passwort und Frist.
- Zu viele Daten: Übermitteln Sie nur, was die Behörde tatsächlich benötigt. Schwärzen Sie überflüssige Angaben.
- Keine Löschung nach Abschluss: Daten bleiben sonst unnötig lange in Postfächern und Ordnern. Automatische Löschfristen schaffen Abhilfe.
- Private Messenger oder Speicherdienste: Sie entziehen sich der Kontrolle des Unternehmens und erfüllen selten die Vertragsanforderungen.
- Fehlende Dokumentation: Ohne Nachweis über Übermittlungen lässt sich die Rechenschaftspflicht nicht erfüllen.
Somit ist ein sicherer Datenaustausch mit Behörden bei Bürgerdaten weniger eine Frage teurer Technik als konsequenter Routinen. Wer Standards festlegt, Zuständigkeiten klärt und einen vertrauenswürdigen Anbieter wählt, reduziert sein Risiko erheblich und kann Auskunfts- oder Prüfanfragen gelassen begegnen. Wer bereits Alternativen zu bestehenden Speicherdiensten prüft, findet im Vergleich zu Alternativen zu Dropbox eine Orientierung.
Beginnen Sie mit einer einfachen Bestandsaufnahme: Listen Sie diese Woche alle Behörden und Datenkategorien auf, die Ihr Unternehmen regelmäßig austauscht, und prüfen Sie, über welchen Kanal sie laufen. Für die Übertragung größerer Datenmengen bietet der Cloud-Speicher leitzcloud verschlüsselte Freigaben aus deutschen, ISO-27001-zertifizierten Rechenzentren, die sich mit Passwortmanager und E-Mail-Lösung frei kombinieren lassen. Wenn Sie sehen möchten, wie sich das im Alltag Ihres Teams anfühlt, können Sie bei leitzcloud by vBoxx die Lösung jetzt kostenlos testen und Ihre Behördenprozesse direkt damit durchspielen.