
Ein Passwortmanager für Kanzleien im B2B-Einsatz speichert alle Zugangsdaten verschlüsselt an einem zentralen Ort, regelt über Rollen, wer auf welche Mandantenzugänge zugreifen darf, und erfüllt damit die Anforderungen aus DSGVO und Berufsverschwiegenheit. Entscheidend sind dabei Zero-Knowledge-Verschlüsselung, ein Serverstandort in Deutschland und eine nachvollziehbare Rechteverwaltung. Dieser Beitrag zeigt, welche Kriterien Geschäftsführer und IT-Verantwortliche bei der Auswahl anlegen sollten und wie die Einführung im Kanzleialltag gelingt.
Warum Kanzleien einen eigenen Passwortmanager benötigen
Kanzleien benötigen einen Passwortmanager, weil sie fremde Zugangsdaten verwalten, für die sie rechtlich und berufsrechtlich haften. Dazu zählen Portale von Finanzämtern, Mandantenkonten in Buchhaltungssoftware, Zugänge zu Registern, Banking-Portale und Cloud-Dienste von Mandanten.
Die Ausgangslage ist in vielen Kanzleien ähnlich. Zugangsdaten liegen in Excel-Tabellen, in geteilten Notizen, in E-Mail-Postfächern oder in den Browsern einzelner Mitarbeitender. Verlässt eine Person die Kanzlei, ist oft unklar, welche Zugänge sie kannte. Außerdem lässt sich nicht nachvollziehen, wer wann auf welches Mandantenkonto zugegriffen hat.
Daraus ergeben sich drei konkrete Risiken:
-
Verstoß gegen die Verschwiegenheitspflicht, wenn Zugangsdaten unverschlüsselt kursieren
-
Haftungsfragen, wenn ein kompromittierter Mandantenzugang nicht zurückverfolgt werden kann
-
Betriebsunterbrechung, wenn Zugänge bei Abwesenheit oder Ausscheiden von Mitarbeitenden nicht verfügbar sind
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hält Passwortmanager trotz festgestellter Mängel einzelner Produkte für ein essenzielles Sicherheitstool. Die Risiken schwacher oder wiederverwendeter Passwörter bewertet es als größer als die Implementierungsmängel einzelner Produkte. Für Kanzleien bedeutet das: Die Frage lautet nicht, ob ein Passwortmanager eingesetzt wird, sondern welcher.
Welche Sicherheitsmerkmale ein Passwortmanager für Kanzleien mitbringen muss
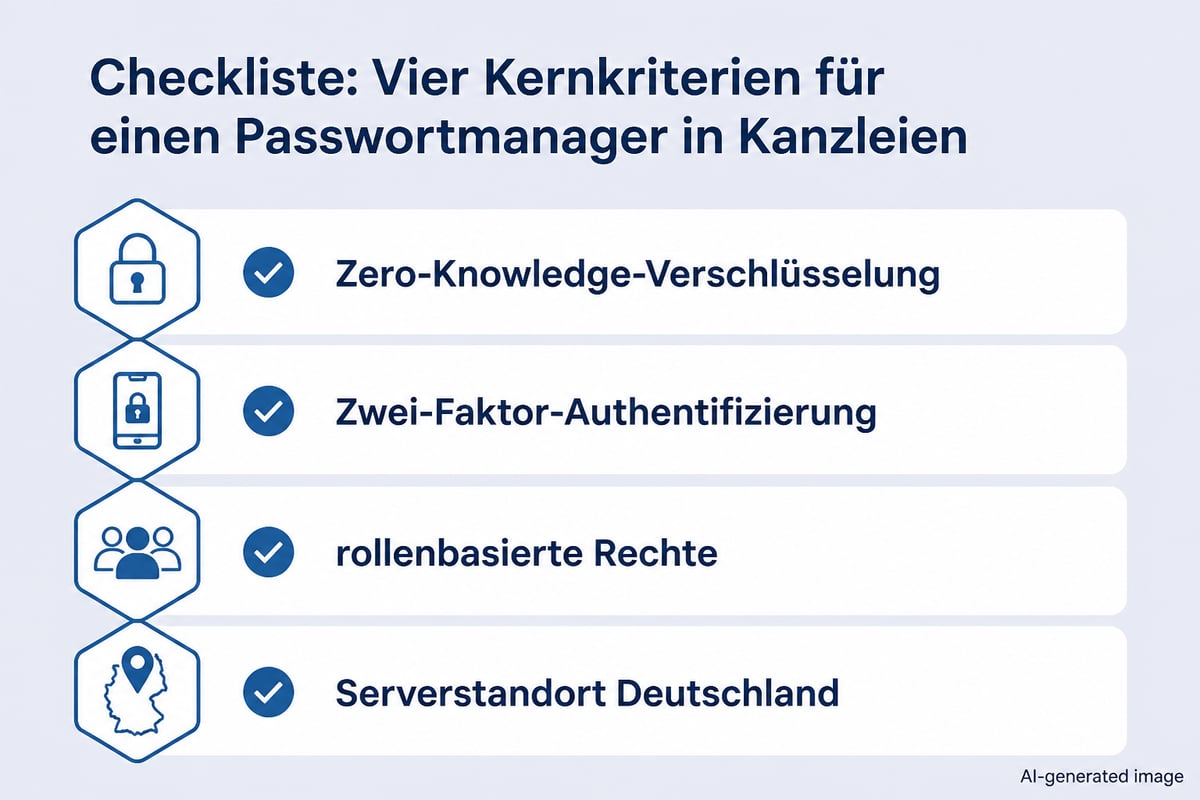
Ein geeigneter Passwortmanager für Kanzleien erfüllt vier Kernanforderungen: Zero-Knowledge-Verschlüsselung, Zwei-Faktor-Authentifizierung, rollenbasierte Rechte und einen Serverstandort in der EU, idealerweise in Deutschland. Alles darüber hinaus ist Komfort, alles darunter ein Risiko.
Zero-Knowledge-Verschlüsselung und Herstellerzugriff
Bei Zero-Knowledge-Architekturen werden Daten ausschließlich auf dem Gerät der Nutzer ver- und entschlüsselt. Der Anbieter hat keinen Zugriff auf den Klartext. Dieser Punkt ist nicht theoretisch: Das BSI stellte bei einigen der untersuchten Passwortmanager fest, dass Passwörter so gespeichert waren, dass Hersteller theoretisch darauf zugreifen konnten. Für eine Kanzlei, die Mandantendaten schützen muss, ist das ein Ausschlusskriterium.
Das BSI empfiehlt Anbietern außerdem, Herstellerzugriff technisch auszuschließen, auch Metadaten vollständig zu verschlüsseln sowie Sicherheitskonzepte und Audit-Berichte öffentlich zu dokumentieren. Prüfen Sie daher, ob ein Anbieter unabhängige Audits nachweist. Eine tiefergehende Erläuterung finden Sie in unserem Beitrag zur Zero-Knowledge-Cloud im B2B-Umfeld.
Zwei-Faktor-Authentifizierung und Kryptografie
Der Zugang zum Passwortmanager selbst muss zusätzlich abgesichert sein. Daher gehört eine Zwei-Faktor-Authentifizierung (2FA) zur Mindestausstattung. Wie verbindlich dieses Thema inzwischen ist, erläutert der Beitrag zur 2FA-Pflicht im B2B-Bereich.
Beim Thema Kryptografie verweist das BSI auf etablierte Verfahren und für empfohlene Mechanismen, Schlüssellängen und Betriebsmodi auf die Technische Richtlinie TR-02102-1. Eine AES-Verschlüsselung mit ausreichend langen Schlüsseln gehört zu den etablierten Verfahren, wobei die konkreten Vorgaben in dieser Richtlinie nachzulesen sind.
Rechteverwaltung und Protokollierung
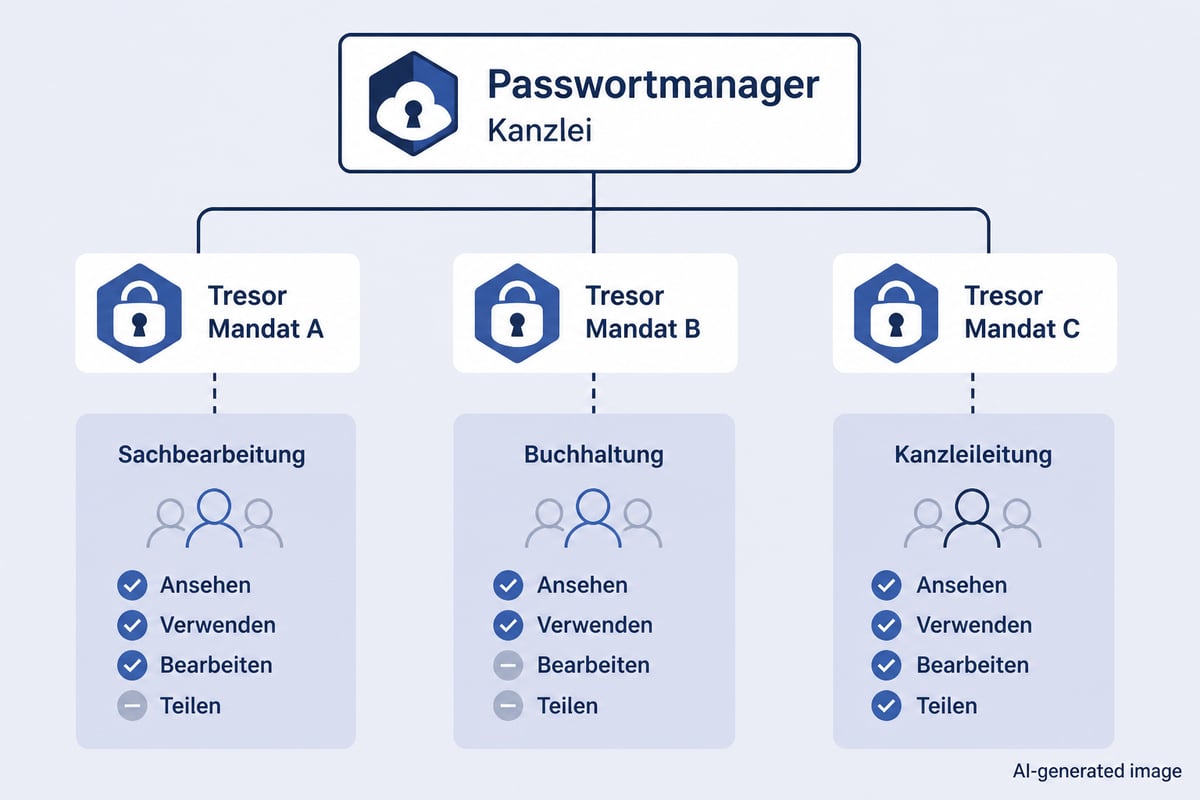
Kanzleien arbeiten in Teams mit klaren Zuständigkeiten. Ein Passwortmanager sollte deshalb abbilden, dass der Sachbearbeiter nur die Zugänge seiner Mandate sieht, während die Kanzleileitung den Gesamtüberblick behält. Zentral gesteuerte Richtlinien, etwa für Passwortlänge und Pflicht-2FA, sorgen außerdem dafür, dass Sicherheitsstandards nicht von der Disziplin Einzelner abhängen.
DSGVO und Berufsgeheimnis: Was rechtlich zu beachten ist
Rechtlich ist ein Passwortmanager für Kanzleien dann zulässig und sinnvoll, wenn Auftragsverarbeitung, Serverstandort und technische Schutzmaßnahmen nachweisbar geregelt sind. Die Kanzlei bleibt dabei Verantwortliche im Sinne der DSGVO, und der Anbieter agiert als Auftragsverarbeiter.
Folgende Punkte sollten Sie vor der Entscheidung klären:
-
Auftragsverarbeitungsvertrag (AVV): Der Anbieter muss einen AVV nach Art. 28 DSGVO bereitstellen.
-
Serverstandort: Eine Speicherung in Deutschland oder der EU vermeidet Drittlandübermittlungen und die damit verbundenen Prüfpflichten.
-
Zertifizierungen: ISO 27001 und eine unabhängige Prüfung, etwa durch den TÜV, belegen ein dokumentiertes Informationssicherheitsmanagement.
-
Zugriffsausschluss des Anbieters: Zero-Knowledge reduziert das Risiko, dass Dritte Mandantengeheimnisse einsehen können.
-
Löschkonzept: Zugänge ausgeschiedener Mandanten müssen sich gezielt und nachweisbar entfernen lassen.
Weitere Hintergründe zur rechtssicheren Übermittlung von Daten bietet unser Beitrag zum DSGVO-konformen Datentransfer im B2B-Umfeld. Ergänzend lohnt sich der Blick auf die gemeinsame Untersuchung von BSI und Verbraucherzentrale NRW, die Orientierung zu IT-Sicherheit und Datenschutz bei der Auswahl bietet.
Cloud, Self-Hosting oder lokale Lösung: Welches Modell passt?
Für die meisten kleinen und mittleren Kanzleien ist ein Cloud-Passwortmanager mit deutschem Serverstandort die praktikabelste Lösung, da er Betrieb, Updates und Verfügbarkeit dem Anbieter überlässt. Self-Hosting und lokale Tools haben dennoch ihre Berechtigung.
|
Modell |
Vorteile |
Nachteile |
|---|---|---|
|
Cloud-Lösung mit Standort Deutschland |
Geringer Administrationsaufwand, Zugriff von allen Geräten, Teamfunktionen |
Abhängigkeit vom Anbieter, sorgfältige AVV-Prüfung nötig |
|
Self-Hosting |
Volle Kontrolle über Infrastruktur |
Eigener Betrieb, Patch-Management und Backup-Verantwortung |
|
Lokale Tools (z. B. Dateien mit Master-Passwort) |
Keine Cloud-Abhängigkeit |
Kaum Teamfunktionen, kein zentrales Rechtemanagement |
Kanzleien ohne eigene IT-Abteilung unterschätzen den Aufwand des Self-Hostings häufig. Sicherheitsupdates, Monitoring und Wiederherstellungstests binden Ressourcen, die im Mandatsgeschäft fehlen. Ein ungepatchter Server, der alle Mandantenzugänge enthält, ist ein deutlich größeres Risiko als ein sorgfältig ausgewählter Cloud-Anbieter. Daher ist eine zertifizierte Cloud-Lösung für viele Kanzleien wirtschaftlicher und zugleich sicherer.
Self-Hosting kommt vor allem für Kanzleien in Frage, die bereits eine eigene IT-Betreuung mit klaren Zuständigkeiten haben und aus internen Vorgaben keine externe Verarbeitung zulassen möchten. Lokale Dateien mit Master-Passwort reichen höchstens für Einzelpersonen mit wenigen Zugängen. Sobald mehrere Personen auf dieselben Mandantenzugänge zugreifen, fehlen ihnen Rechtevergabe und Nachvollziehbarkeit, die für Haftungsfragen und das Offboarding nötig sind.
Mandantenzugänge strukturiert verwalten: Aufbau im Alltag
Mandantenzugänge lassen sich dann sicher verwalten, wenn sie nach einer festen Ordnung abgelegt werden, die Mandate, Verantwortlichkeiten und Zugriffsrechte widerspiegelt. Die Technik allein löst dieses Problem nicht.
Eine Ordnerstruktur nach Mandaten
Bewährt hat sich eine Struktur, bei der jedes Mandat einen eigenen Tresor oder Ordner erhält. Darin liegen sämtliche Zugänge dieses Mandanten. Teams erhalten nur Zugriff auf die Mandate, die sie bearbeiten. Somit entfällt die Frage, wer welche Excel-Liste pflegt.
Eingehende und ausgehende Mitarbeitende
Beim Onboarding genügt es, neue Mitarbeitende den passenden Gruppen zuzuordnen. Beim Offboarding entziehen Sie den Zugriff zentral, jedoch bleibt bei Bedarf die Historie erhalten. Anschließend sollten Passwörter besonders sensibler Mandantenzugänge geändert werden. Dieser Prozess ist ohne zentrale Verwaltung kaum zuverlässig umsetzbar.
Sicheres Teilen statt E-Mail
Zugangsdaten gehören nicht in E-Mails oder Messenger-Nachrichten. Ein Passwortmanager erlaubt das verschlüsselte Teilen innerhalb des Teams. Für die Übergabe an Mandanten oder externe Dienstleister sollten ebenfalls verschlüsselte Wege genutzt werden. Wie das bei Dateien gelingt, beschreibt der Beitrag zum Hochladen und Teilen von Dateien.
So wählen Sie einen Passwortmanager für Kanzleien im B2B-Einsatz aus
Die Auswahl gelingt in fünf Schritten: Anforderungen erfassen, Sicherheitsnachweise prüfen, Teamfunktionen testen, Einführung planen und Entscheidung dokumentieren. Dieses Vorgehen verhindert, dass ein Produkt nur wegen seiner Bekanntheit oder des Preises gewählt wird.
-
Anforderungen erfassen: Wie viele Personen arbeiten mit Mandantenzugängen? Welche Geräte werden genutzt? Welche Mandate sind besonders sensibel?
-
Sicherheitsnachweise prüfen: Verlangen Sie Zertifikate, Audit-Berichte und Angaben zum Serverstandort. Das BSI rät Anbietern ausdrücklich zur öffentlichen Dokumentation. Anbieter, die das nicht leisten, sind kritisch zu bewerten.
-
Teamfunktionen testen: Rollen, Gruppen, sicheres Teilen und Browser-Erweiterung sollten in einer Testphase mit echten Arbeitsabläufen geprüft werden.
-
Einführung planen: Legen Sie fest, wer die Migration der Altbestände übernimmt und bis wann Excel-Listen und Browser-Speicher gelöscht werden.
-
Entscheidung dokumentieren: Halten Sie Auswahlkriterien und Ergebnis fest. Das erleichtert spätere Nachweise gegenüber Aufsichtsbehörden und Versicherern.
Orientierung zu Funktionsunterschieden bieten außerdem der Passwortmanager-Vergleich für Unternehmen und der Beitrag zum besten Passwortmanager für Teams. Wer die Testmethodik der Behörden nachvollziehen möchte, findet im Beitrag des FZI zur BSI-Prüfung von zehn Passwortmanagern eine verständliche Zusammenfassung der untersuchten Merkmale.
Ein Beispiel aus der Praxis: LC-Pass in der Kanzlei
Eine Lösung, die diese Kriterien abdeckt, ist LC-Pass, der Passwortmanager für Teams von leitzcloud by vBoxx. Er arbeitet mit Zero-Knowledge-Verschlüsselung, wird in Deutschland gehostet und ist nach ISO 27001 zertifiziert sowie durch den TÜV geprüft. Damit trifft er genau jene Punkte, die das BSI Anbietern empfiehlt: technischer Ausschluss des Herstellerzugriffs und nachprüfbare Sicherheitsnachweise. Passwörter lassen sich im Team teilen, 2FA ist integriert, und Richtlinien sowie Sicherheitsberichte werden zentral verwaltet. Eine Browser-Erweiterung erleichtert die tägliche Nutzung.
Im Kanzleialltag bedeutet das: Eine Kanzleileitung kann Richtlinien wie Passwortlänge und Pflicht-2FA für alle Mitarbeitenden einmal festlegen, statt sie einzeln zu kontrollieren. Ein Sachbearbeiter teilt einen Mandantenzugang mit der Vertretung, ohne ihn per E-Mail zu versenden, und die Zugriffe bleiben nachvollziehbar. Die Sicherheitsberichte zeigen, wo schwache oder mehrfach verwendete Passwörter bestehen, sodass die Bereinigung der Altbestände gezielt erfolgen kann.
Laut Anbieter liegen die Daten in Rechenzentren in Deutschland. Zudem gibt leitzcloud by vBoxx an, dass mehrere ISO-27001-Zertifizierungen und eine TÜV-Prüfung vorliegen. Konkrete Details zu Funktionsumfang, Tarifen und Konfiguration entnehmen Sie bitte den Produktseiten oder erfragen sie direkt beim Anbieter.
Passkeys, Browser-Speicher und Mischbetrieb
Browser-Speicher und Passkeys ersetzen einen Passwortmanager in der Kanzlei nicht, ergänzen ihn aber sinnvoll. Browser speichern Zugangsdaten meist an das jeweilige Benutzerprofil gebunden, ohne zentrale Rechteverwaltung und ohne Möglichkeit, Zugänge gezielt an Kolleginnen und Kollegen zu übergeben. Wechselt eine Sachbearbeiterin das Gerät oder verlässt sie die Kanzlei, bleiben die im Browser abgelegten Zugänge an ihr Profil gebunden und lassen sich nicht zentral entziehen. Hinzu kommt, dass das BSI selbst bei dedizierten Passwortmanagern Mängel bei der Speicherung festgestellt hat. Für einen allgemeinen Browser-Speicher, der nicht auf Mandantengeheimnisse ausgelegt ist, gilt dieser Maßstab erst recht.
Passkeys sind eine zukunftsfähige Ergänzung für Dienste, die sie unterstützen. Dennoch bleibt ein großer Teil der Mandantenportale auf klassische Passwörter angewiesen. In der Praxis entsteht so ein Mischbetrieb: Passkeys für Dienste, die sie anbieten, Passwörter und Einmalcodes für alle übrigen Portale, etwa bei Mandanten-Banking oder Registerzugängen. Das Verhältnis beider Verfahren erläutert der Beitrag Passkeys vs. Passwortmanager. Für Kanzleien gilt daher: Passwortmanager als zentrale Ablage nutzen, Passkeys dort einsetzen, wo sie verfügbar sind, und die Browser-Speicherung per Richtlinie deaktivieren. Legen Sie zusätzlich fest, welches Verfahren bei Neueinrichtungen Vorrang hat, damit nicht jede Person eigene Regeln anwendet.
Absicherung über den Passwortmanager hinaus
Ein Passwortmanager schließt eine zentrale Lücke, ersetzt aber kein Gesamtkonzept für Informationssicherheit. Kanzleien sollten ihn daher in ein Umfeld einbetten, das Datensicherung, Verschlüsselung und Haftungsabsicherung umfasst.
-
Datensicherung und Ransomware-Schutz: Mandantenakten benötigen eine DSGVO-konforme Ablage mit Versionsverlauf. Hinweise dazu liefert der Beitrag zum Cloud-Backup nach DSGVO.
-
Sichere Zusammenarbeit: Für den Austausch von Dokumenten mit Mandanten eignet sich ein sicheres Kollaborationstool.
-
Versicherungsschutz: Cyberrisiken lassen sich nicht vollständig vermeiden. Eine passende gewerbliche Absicherung, etwa über einen Makler, kann Restrisiken abfedern. Versicherer fragen dabei zunehmend nach Maßnahmen wie Passwortmanagern und 2FA.
-
Schulung: Auch das beste Werkzeug wirkt nur, wenn Mitarbeitende es konsequent nutzen. Eine kurze Einweisung beim Rollout und jährliche Auffrischungen genügen oft.
Häufige Fragen zum Passwortmanager für Kanzleien
Ist ein Passwortmanager mit der anwaltlichen Verschwiegenheit vereinbar?
Ja, sofern technische und organisatorische Maßnahmen den Zugriff Unbefugter ausschließen. Zero-Knowledge-Verschlüsselung, ein Serverstandort in Deutschland und ein AVV sind dafür die wichtigsten Bausteine. Bei besonderen berufsrechtlichen Fragen empfiehlt sich die Abstimmung mit der zuständigen Kammer.
Was passiert, wenn das Master-Passwort vergessen wird?
Bei Zero-Knowledge-Systemen kann der Anbieter das Master-Passwort nicht zurücksetzen, da er keinen Zugriff auf die Schlüssel hat. Daher sollte die Kanzlei vorab ein Notfallverfahren festlegen, etwa über einen Administrator mit entsprechender Berechtigung. Details hängen vom jeweiligen Produkt ab und sollten vor dem Einsatz geklärt werden.
Wie lange dauert die Einführung?
Das hängt von der Zahl der Mandate und dem Zustand der Altbestände ab. Planen Sie Zeit für die Bereinigung bestehender Listen, die Einrichtung der Tresorstruktur und die Schulung ein. Eine schrittweise Migration, mandatsweise oder abteilungsweise, hat sich bewährt.
Genügt ein kostenloser Passwortmanager?
Für den professionellen Einsatz in einer Kanzlei fehlen kostenlosen Varianten in der Regel Rechteverwaltung, Auditierbarkeit und Support. Außerdem sollten Auftragsverarbeitung und Serverstandort verbindlich geregelt sein. Einen Überblick über Optionen bietet der Beitrag zum Passwortmanager für Unternehmen.
Prüfen Sie als nächsten Schritt, wo in Ihrer Kanzlei Mandantenzugänge heute tatsächlich liegen, und erstellen Sie eine Liste der Orte, die ersetzt werden sollen. Anschließend können Sie mit LC-Pass und dem übrigen Portfolio von leitzcloud by vBoxx in einer Testphase prüfen, ob Verschlüsselung, Rollenverwaltung und Standort Deutschland zu Ihren Anforderungen passen, und können dies Jetzt kostenlos testen.