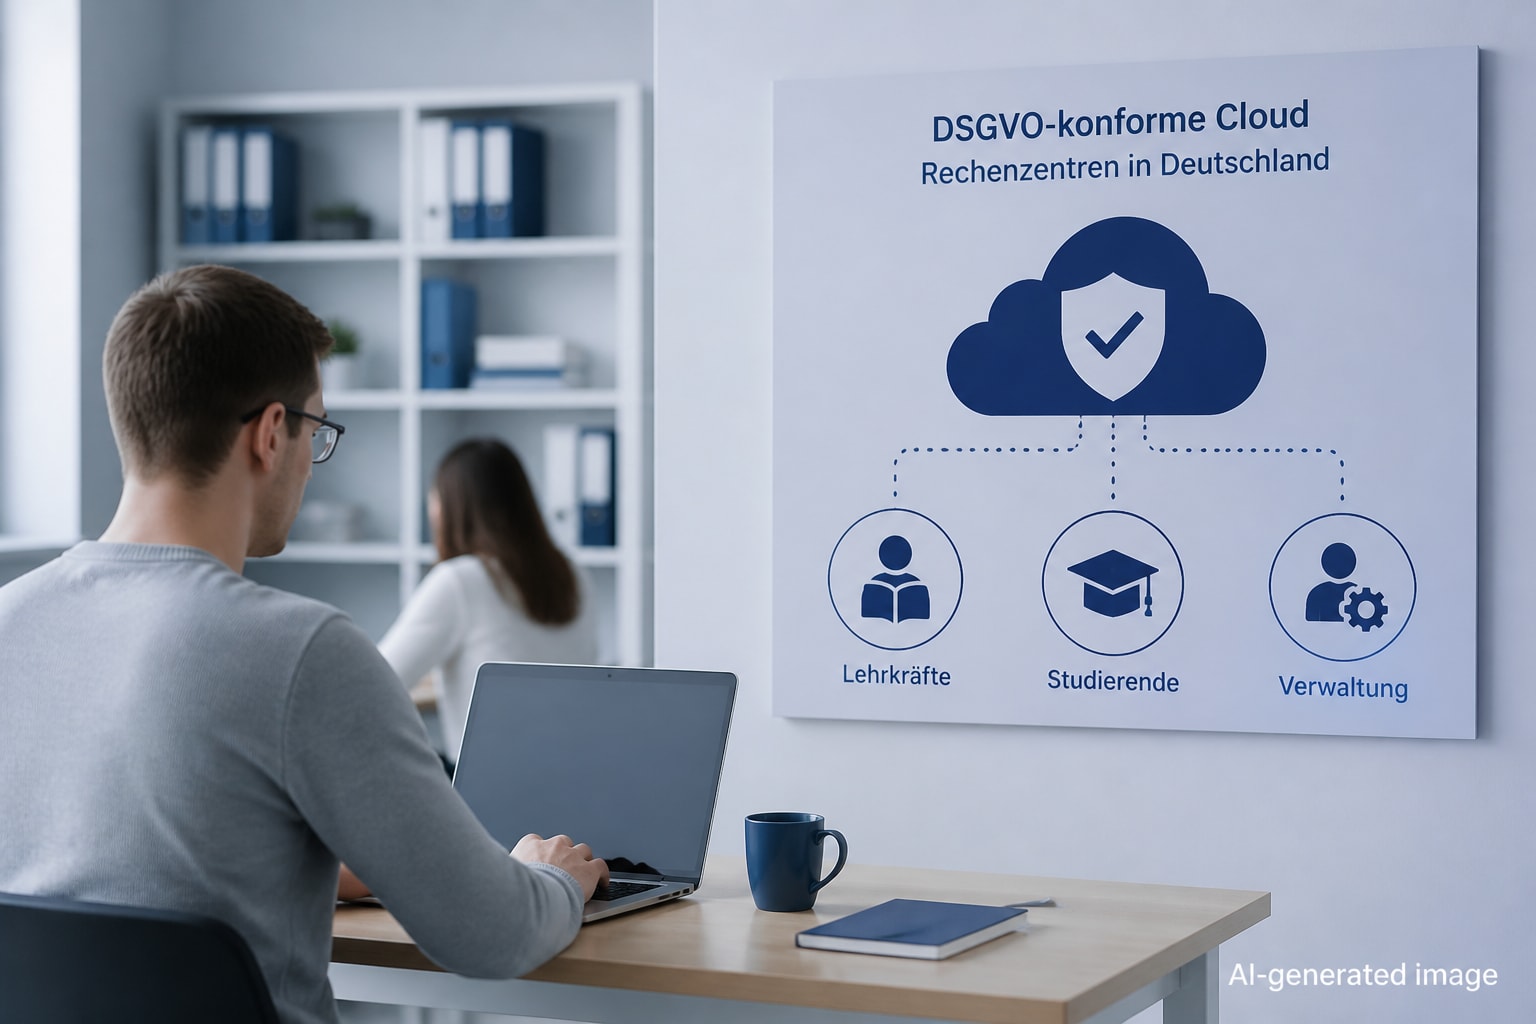

Eine DSGVO-konforme Cloud für Schulen und Unis erfüllt vier Bedingungen: Der Anbieter verarbeitet Daten in Deutschland oder der EU, ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO regelt die Zuständigkeiten, die Inhalte sind so verschlüsselt, dass auch der Anbieter sie nicht lesen kann, und die Einrichtung dokumentiert Zugriffe, Löschfristen und Rückgabe nachvollziehbar. Dennoch bleibt die Verantwortung bei der Schule oder Hochschule selbst. Daher genügt es nicht, einen Anbieter mit Datenschutzversprechen zu wählen. Entscheidend sind Vertrag, Technik und interne Organisation, die zusammen ein belastbares Gesamtbild ergeben. Dieser Beitrag zeigt, wie Sie dabei Schritt für Schritt vorgehen.
Warum Bildungseinrichtungen besondere Anforderungen haben
Schulen und Hochschulen verarbeiten besonders schutzwürdige Daten, nämlich Noten, Leistungsbeurteilungen, Förderbedarfe und teilweise Gesundheitsinformationen von Minderjährigen. Somit ist das Risiko bei einem Datenschutzvorfall deutlich höher als in vielen Unternehmen. Außerdem sind die Nutzergruppen sehr unterschiedlich: Lehrkräfte, Verwaltung, Eltern, Studierende und externe Lehrbeauftragte benötigen jeweils andere Rechte.
Diese Vielfalt wirkt sich unmittelbar auf das Rechtekonzept aus. Eine Klassenlehrkraft darf Beurteilungen ihrer Klasse sehen, aber nicht die einer Parallelklasse. Ein Lehrbeauftragter braucht Zugriff auf Seminarmaterial, jedoch nicht auf Prüfungsakten, und Studierende sollen Abgaben hochladen, ohne die Dateien anderer einsehen zu können. Hinzu kommt der regelmäßige Wechsel: Mit jedem Schuljahr oder Semester kommen Konten hinzu und fallen weg, sodass sich ein statisches Rechtekonzept schnell als lückenhaft erweist.
Hinzu kommt ein rechtlicher Grundsatz, den die Aufsichtsbehörden klar benennen. Nach Angaben des LfDI Baden-Württemberg bleiben Schulen auch beim Einsatz von Cloud-Anbietern Verantwortliche im Sinne der DSGVO und müssen deren Vorgaben einhalten. Die Auslagerung an einen Dienstleister entlastet also nicht von der Pflicht, sondern verlagert lediglich die technische Durchführung.
Für kleinere Träger, etwa freie Schulen, Bildungsvereine oder private Hochschulen, ist das eine besondere Herausforderung. Sie verfügen selten über eine eigene Rechtsabteilung. Deshalb lohnt sich ein strukturiertes Vorgehen mit klaren Prüfkriterien.
Die rechtlichen Grundlagen für eine DSGVO-konforme Cloud für Schulen und Unis
Rechtlich tragfähig wird eine Cloud-Lösung durch drei Elemente: eine Rechtsgrundlage für die Verarbeitung, einen wirksamen Auftragsverarbeitungsvertrag und eine saubere Regelung zu Drittlandübermittlungen.
Zum Auftragsverarbeitungsvertrag hält die Rechtsinformationsstelle ORCA.nrw fest, dass Art. 28 Abs. 3 DSGVO bei einer Cloud-Auslagerung unter anderem Weisungsbindung, die Offenlegung von Unterauftragnehmern sowie verbindliche Lösch- und Rückgaberegelungen verlangt. Prüfen Sie den Vertrag daher auf genau diese Punkte.
Wichtig ist außerdem die Frage des Datenstandorts. Der LfDI Baden-Württemberg berichtet, dass er bei der Prüfung einer speziell konfigurierten Microsoft-365-Cloud umfangreiche Datenübertragungen direkt in die USA festgestellt hat. Zudem hält die Behörde zusätzliche technische oder organisatorische Maßnahmen neben Standardvertragsklauseln für nötig, wenn Datenübermittlungen in die USA stattfinden. Wer diesen Aufwand vermeiden möchte, wählt einen Anbieter, der ausschließlich in Deutschland hostet und keine Daten an Dritte weitergibt. Mehr zum Hintergrund finden Sie im Beitrag zum US CLOUD Act und seinem Konflikt mit der DSGVO.
Was in den Auftragsverarbeitungsvertrag gehört
-
Gegenstand, Dauer, Art und Zweck der Verarbeitung
-
Weisungsbindung des Anbieters
-
Liste aller Unterauftragnehmer mit Standort
-
Technische und organisatorische Maßnahmen (TOM)
-
Verbindliche Lösch- und Rückgabefristen nach Vertragsende
-
Kontroll- und Auditrechte der Einrichtung
Technische Kriterien: Worauf es bei Verschlüsselung und Standort ankommt
Technisch entscheidet vor allem, wer die Schlüssel kontrolliert. Der LfDI Rheinland-Pfalz empfiehlt bei Cloud-Diensten aus Drittstaaten ohne entsprechende Abkommen eine Inhaltsverschlüsselung, die auch dem Anbieter den Zugriff auf Inhalte verwehrt; HTTPS allein reicht nicht aus. Dieses Prinzip lässt sich auch auf Anbieter innerhalb der EU übertragen, denn es minimiert das Risiko unabhängig vom Standort.
Folgende Merkmale sollten Sie bei der Auswahl prüfen:
-
Zero-Knowledge-Verschlüsselung: Nur die Einrichtung hält die Schlüssel, der Anbieter kann Inhalte nicht einsehen.
-
Standort und Redundanz: Rechenzentren in Deutschland, idealerweise mit georedundanter Spiegelung.
-
Zertifizierungen: ISO 27001 sowie eine unabhängige Prüfung, etwa durch den TÜV.
-
Versionsverlauf und Wiederherstellung: Gelöschte oder überschriebene Dateien müssen sich rekonstruieren lassen.
-
Ransomware-Schutz: Gerade Bildungseinrichtungen sind häufig Ziel von Angriffen.
-
Rollen- und Rechtekonzept: Differenzierte Freigaben pro Klasse, Fachbereich oder Projekt.
Das BSI bietet außerdem einen Einstieg zur sicheren Nutzung von Cloud-Diensten mit Verweisen auf einschlägige Empfehlungen. Diese eignen sich als Referenz für Ihre eigene Anforderungsliste.
Zentrale oder dezentrale Lösung: Wer trägt welche Pflichten?
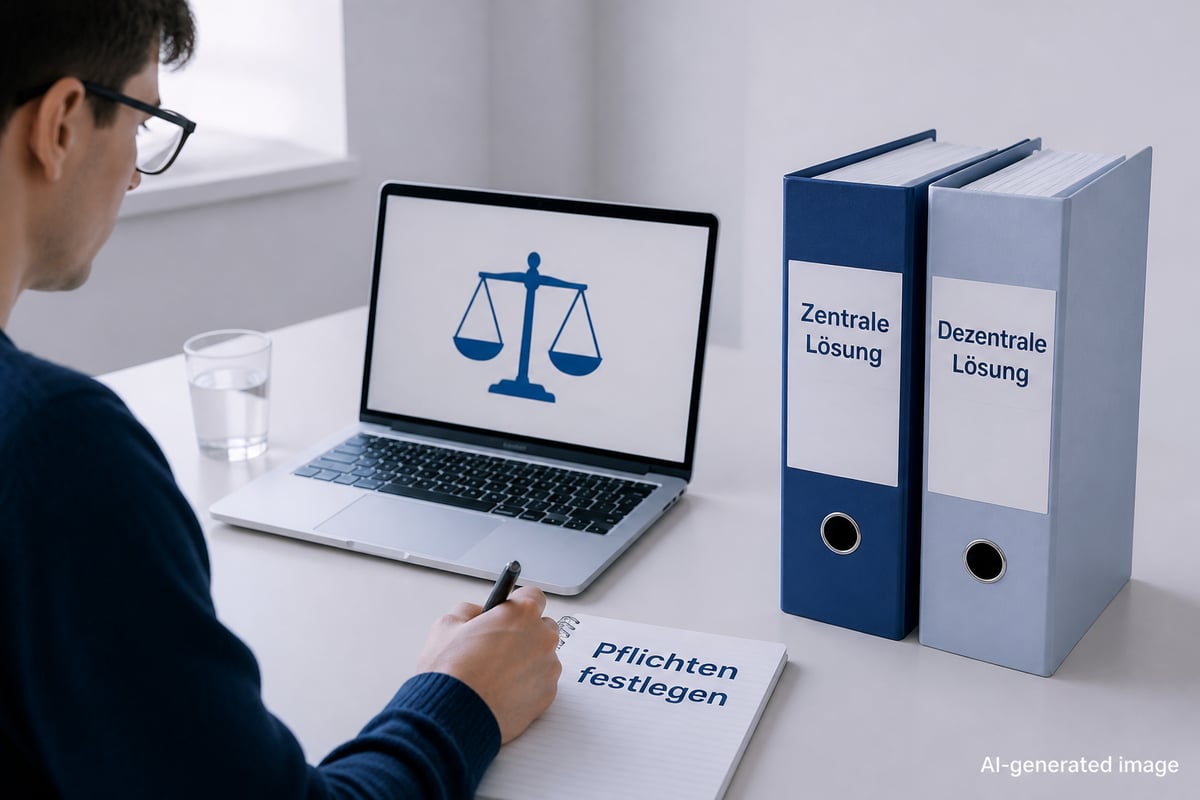
Eine zentrale Lösung bündelt Datenschutzpflichten, während dezentrale Einzellösungen sie auf Fachbereiche oder Einzelpersonen verteilen. Die Technische Universität München unterscheidet in ihren Leitlinien zum Umgang mit Studierendendaten zwischen zentralen Systemen, bei denen Datenschutzpflichten zentral übernommen werden, und dezentralen oder lokalen Anwendungen, bei denen das nicht der Fall ist.
Für die Praxis bedeutet das: Wenn einzelne Lehrkräfte oder Institute eigenständig Cloud-Dienste buchen, entsteht ein Wildwuchs ohne einheitlichen Vertrag und ohne Überblick. Ein Lehrstuhl nutzt dann einen Dienst für Seminarunterlagen, das Prüfungsamt einen zweiten und ein Forschungsprojekt einen dritten, jeweils mit eigenen Nutzungsbedingungen. Wer im Streitfall Auskunft über Speicherorte, Zugriffe und Löschungen geben soll, muss diese Informationen aus mehreren Quellen zusammentragen. Dieses sogenannte Schatten-IT-Problem lässt sich jedoch vermeiden, indem die Einrichtung eine freigegebene Plattform bereitstellt, die für Unterricht, Verwaltung und Forschung gleichermaßen taugt.
Die ORCA.nrw weist zudem darauf hin, dass die Hochschule für ausgelagerte Datenverarbeitung verantwortlich bleibt und Zugriffsrechte, Unterauftragnehmer, Protokollierung, Löschung sowie Backup und Rückgabe nachvollziehbar beherrschen sollte. Eine zentrale Plattform erleichtert diese Nachweise erheblich, weil Verträge, Rechtekonzepte und Protokolle an einer Stelle gepflegt werden. Dezentrale Speziallösungen bleiben damit nicht ausgeschlossen. Sie sollten aber nur nach Freigabe und Aufnahme in das Verzeichnis der Verarbeitungstätigkeiten zum Einsatz kommen.
Schritt für Schritt: So führen Sie die Cloud ein
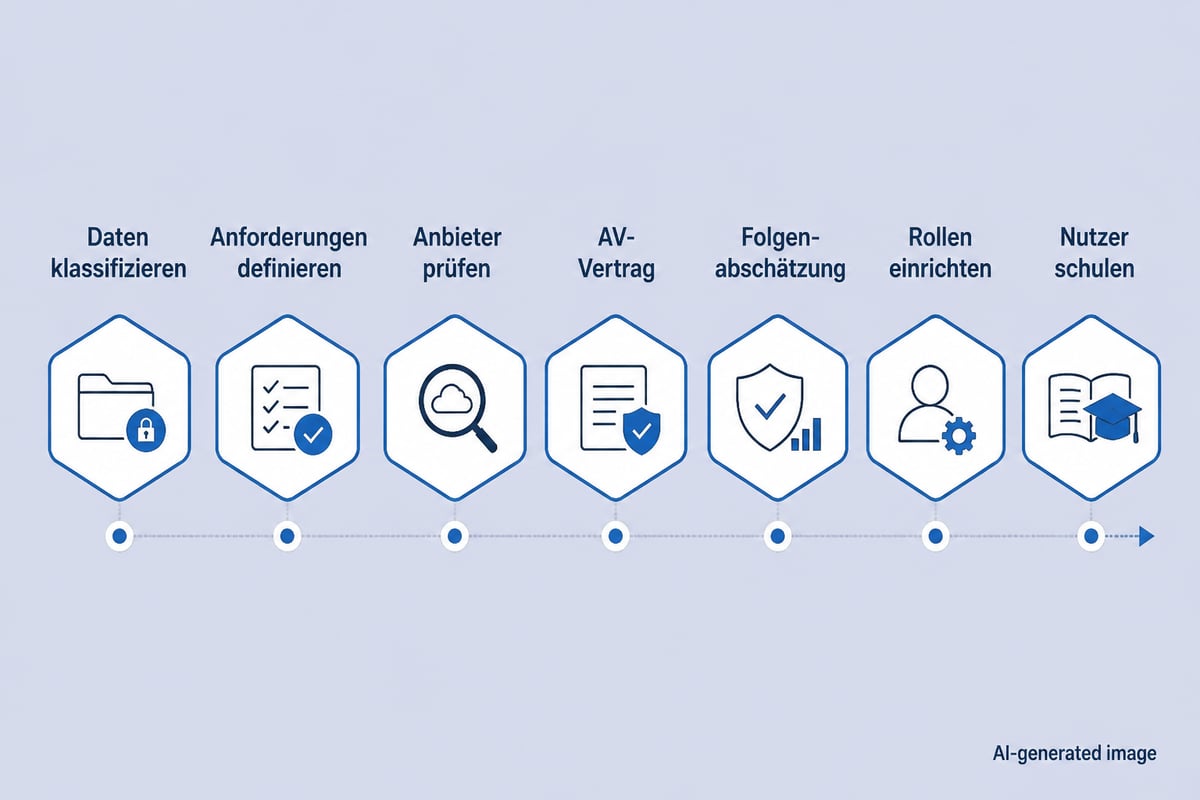
Eine strukturierte Einführung gelingt in sieben Schritten, die sich auch mit kleinem Team umsetzen lassen.
-
Datenarten klassifizieren: Legen Sie fest, welche Daten in die Cloud sollen (Unterrichtsmaterial, Verwaltungsdokumente, Noten, Bewerbungsunterlagen) und welche Schutzstufe sie benötigen.
-
Anforderungen formulieren: Übertragen Sie die oben genannten technischen und vertraglichen Kriterien in einen Anforderungskatalog.
-
Anbieter vergleichen: Prüfen Sie Standort, Zertifikate, Unterauftragnehmer und Vertragsbedingungen.
-
AV-Vertrag abschließen: Lassen Sie den Vertrag von der Datenschutzbeauftragten oder dem Datenschutzbeauftragten gegenlesen.
-
Verzeichnis und Folgenabschätzung: Ergänzen Sie das Verzeichnis der Verarbeitungstätigkeiten und führen Sie bei hohem Risiko eine Datenschutz-Folgenabschätzung durch.
-
Rollen und Rechte einrichten: Definieren Sie Gruppen, Freigaberegeln und Löschfristen, bevor die ersten Nutzer starten.
-
Schulen und informieren: Erklären Sie Lehrkräften, Mitarbeitenden und Studierenden, was erlaubt ist und was nicht.
Ergänzende Hinweise zu Pflichten und Abläufen bieten die Beiträge zu DSGVO-Pflichten beim Cloud-Speicher und der DSGVO-Leitfaden.
Typische Fehler bei der Cloud-Nutzung in Schulen und Hochschulen
Die häufigsten Probleme entstehen nicht durch die Technik, sondern durch fehlende Regeln. Daher lohnt ein Blick auf die Muster, die sich in der Praxis wiederholen.
-
Private Konten für dienstliche Daten: Lehrkräfte speichern Klassenlisten in privaten Cloud-Konten. Somit fehlt jede vertragliche Grundlage. Die Einrichtung kann weder Löschung noch Rückgabe durchsetzen, und sie weiß nicht einmal, wo die Daten liegen.
-
Unklare Löschkonzepte: Daten ehemaliger Schüler oder Studierender bleiben unbegrenzt gespeichert. Sinnvoll sind feste Fristen pro Datenart, die zum Schuljahres- oder Semesterende abgearbeitet werden.
-
Fehlende Protokollierung: Wer zu welchem Zeitpunkt auf welche Daten zugegriffen hat, lässt sich nicht nachvollziehen. Bei einem Vorfall fehlt damit die Grundlage, um den Umfang zu bestimmen.
-
Nur Transportverschlüsselung: Daten sind auf dem Weg geschützt, liegen aber beim Anbieter im Klartext. Der LfDI Rheinland-Pfalz macht deutlich, dass HTTPS allein nicht ausreicht.
-
Kein Exit-Plan: Bei Vertragsende ist unklar, wie Daten zurückgegeben und gelöscht werden. Wer die Rückgabe im AV-Vertrag nicht in nutzbaren Formaten und mit Fristen festgeschrieben hat, riskiert Datenverlust oder einen Anbieter-Lock-in.
-
Unsichere Passwörter: Gemeinsam genutzte Zugangsdaten werden per E-Mail oder Messenger verteilt. Ein zentral verwalteter Passwortmanager mit Zwei-Faktor-Authentifizierung schließt diese Lücke.
Auch der E-Mail-Versand von Dokumenten ist ein Risiko, wie der Beitrag zur DSGVO-Konformität von E-Mail-Anhängen erläutert. Besser ist es, Dateien über eine geschützte Freigabe bereitzustellen.
Speicher, Zusammenarbeit und Backup sinnvoll kombinieren
Eine tragfähige Lösung besteht in der Regel aus mehreren Bausteinen: Dateispeicher, Kommunikation, Passwortverwaltung und Datensicherung. Für den Dateispeicher eignet sich beispielsweise leitzcloud von vBoxx, das Dateien mit 256-Bit-AES-Verschlüsselung in ISO-27001-zertifizierten Rechenzentren in Deutschland ablegt und Funktionen wie Teamfreigabe und Versionsverlauf bietet. Konkrete Konditionen und Umfang für Bildungseinrichtungen klären Sie am besten über die Produktseite oder den direkten Kontakt.
Für Videounterricht und Online-Sprechstunden gelten dieselben Maßstäbe. Hinweise dazu finden Sie im Beitrag zu DSGVO-konformen Videokonferenzen. Zudem sollten Sie Backups nicht vergessen: Der Beitrag zum Cloud-Backup nach DSGVO zeigt, wie sich Sicherungen datenschutzkonform gestalten lassen.
|
Baustein |
Aufgabe in der Einrichtung |
Datenschutzrelevanter Punkt |
|---|---|---|
|
Cloud-Speicher |
Unterrichtsmaterial, Verwaltungsdokumente |
Verschlüsselung, Standort, Versionsverlauf |
|
Passwortmanager |
Zugangsdaten für Team und Verwaltung |
Rollen, Richtlinien, 2FA |
|
E-Mail, Kalender, Aufgaben |
Organisation und Kommunikation |
Hosting, Archivierung, Aufbewahrung |
|
Videokonferenz |
Fernunterricht, Sprechstunden |
Datenfluss, Aufzeichnung, Einwilligung |
|
Backup |
Wiederherstellung nach Ausfall |
Georedundanz, Löschfristen |
Eine DSGVO-konforme Cloud für Schulen und Unis dauerhaft betreiben
Die Einführung ist nur der erste Schritt; Datenschutz bleibt eine laufende Aufgabe. Planen Sie daher feste Prüfroutinen ein.
-
Jährliche Überprüfung des AV-Vertrags, der Unterauftragnehmer und der Zertifikate
-
Quartalsweise Rechtekontrolle: Wer hat noch Zugriff, obwohl er die Einrichtung verlassen hat?
-
Löschroutinen zum Schuljahres- oder Semesterende
-
Notfallplan für Datenpannen mit klarer Meldekette, denn Verstöße sind an die Aufsichtsbehörde zu melden
-
Dokumentation aller Entscheidungen, damit die Einrichtung Rechenschaft ablegen kann
Die Routinen sollten bestimmten Personen zugewiesen sein, nicht dem Kollegium im Allgemeinen. Bewährt hat sich ein Jahreskalender, in dem die Prüftermine zusammen mit der verantwortlichen Stelle eingetragen sind, etwa die Schulleitung, die IT-Administration oder die oder der Datenschutzbeauftragte. Besonders der Wechsel von Lehrkräften, Lehrbeauftragten und studentischen Hilfskräften erzeugt Rechtealtlasten: Ein Konto, das nach dem Ausscheiden aktiv bleibt, ist ein klassischer Anlass für Beanstandungen. Koppeln Sie die Rechtekontrolle deshalb an Personalprozesse, sodass Austritte automatisch eine Sperrung auslösen.
Zur Dokumentation gehört auch, Änderungen am Anbieter nachzuhalten. Meldet der Dienstleister einen neuen Unterauftragnehmer, muss die Einrichtung dies prüfen und bewerten können. Ein kurzes Protokoll mit Datum, Entscheidung und Begründung genügt in der Regel, solange es sich später nachvollziehen lässt.
Wer sich zusätzlich über die Sicherheit von Rechenzentren und Verschlüsselung informieren möchte, findet im BSI-Überblick zum Cloud Computing eine solide Grundlage. Ergänzend beschreibt der Beitrag zur Schul-Cloud und DSGVO in Deutschland die Besonderheiten des Schulbereichs.
Prüfen Sie als Nächstes, welche Datenarten Ihre Einrichtung heute in welchen Diensten speichert, und halten Sie fest, wo Verträge oder Verschlüsselung fehlen. Mit leitzcloud von vBoxx steht Ihnen dafür ein in Deutschland gehosteter, verschlüsselter Cloud-Speicher zur Verfügung, den Sie auf Ihre Anforderungen hin prüfen können, bevor Sie sich festlegen.