
Eine DSGVO-konforme Vereinsverwaltung in der Cloud ist möglich, wenn der Verein einen Anbieter mit Rechenzentren in Deutschland wählt, einen Auftragsverarbeitungsvertrag abschließt und Zugriffe konsequent begrenzt. Daher entscheidet weniger die Technik allein als die Kombination aus Anbieterauswahl, klaren Rollen und dokumentierten Abläufen. Außerdem bleibt der Verein für den Datenschutz verantwortlich, auch wenn die Daten bei einem externen Dienstleister liegen. Dieser Leitfaden zeigt, welche Pflichten gelten, worauf Sie bei der Anbieterwahl achten und wie Sie den Betrieb im Alltag absichern.
Warum Vereine bei Mitgliederdaten besonders sorgfältig sein müssen
Vereine verarbeiten personenbezogene Daten in einem Umfang, der oft unterschätzt wird, und unterliegen deshalb vollständig der DSGVO. Dazu zählen Namen, Anschriften, Geburtsdaten, Bankverbindungen für Beitragseinzüge, Foto- und Videoaufnahmen sowie bei Sport-, Jugend- oder Gesundheitsvereinen teilweise sensible Angaben. Somit gilt: Je breiter das Vereinsangebot, desto höher das Schutzniveau, das der Vorstand sicherstellen muss.
Hinzu kommt eine strukturelle Besonderheit. Ehrenamtliche Vorstände und Übungsleiter wechseln häufig, arbeiten mit privaten Geräten und teilen Dateien über verschiedene Kanäle. Dennoch bleibt der Verein der Verantwortliche im Sinne der DSGVO. Eine Excel-Liste auf dem privaten Laptop oder ein Anhang im E-Mail-Verteiler ist daher ein typisches Einfallstor für Datenpannen.
Eine zentrale, gut konfigurierte Cloud kann dieses Risiko verringern. Jedoch gilt das nur, wenn der Anbieter vertrauenswürdig ist und der Verein die Einstellungen bewusst steuert. Einen verständlichen Überblick, was eine datenschutzkonforme Cloud im Kern ausmacht, bietet der Beitrag Was bedeutet DSGVO-konforme Cloud.
Die rechtlichen Grundlagen für die Cloud im Verein
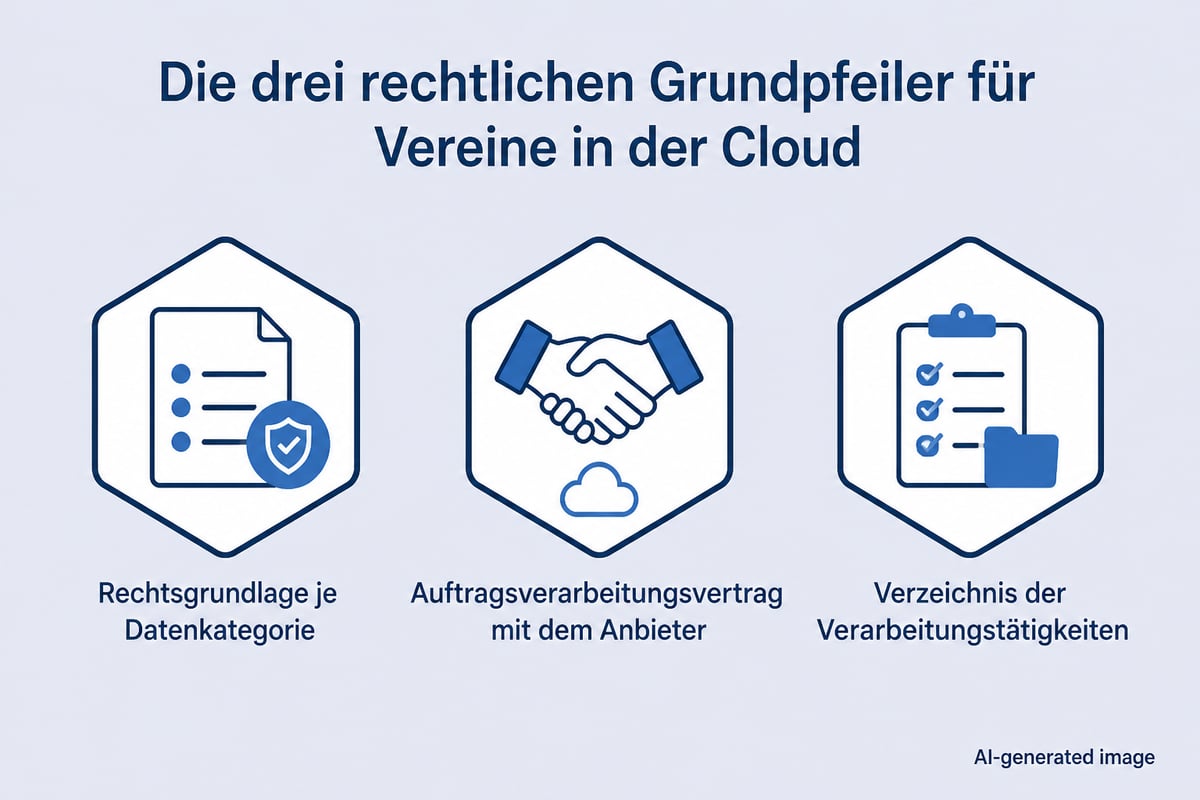
Die wichtigsten rechtlichen Bausteine sind eine Rechtsgrundlage für jede Datenverarbeitung, ein Auftragsverarbeitungsvertrag mit dem Cloud-Anbieter und ein Verzeichnis der Verarbeitungstätigkeiten. Diese drei Elemente bilden das Fundament, auf dem alle weiteren Maßnahmen aufbauen.
Rechtsgrundlage und Zweckbindung
Mitgliederdaten dürfen in der Regel verarbeitet werden, soweit dies für die Durchführung der Mitgliedschaft erforderlich ist. Alles darüber hinaus, etwa die Veröffentlichung von Fotos oder die Weitergabe an Sponsoren, benötigt eine gesonderte Einwilligung oder ein berechtigtes Interesse. Somit sollte der Vorstand für jede Datenkategorie festhalten, wozu sie dient und wie lange sie gespeichert wird.
Auftragsverarbeitung
Sobald ein Cloud-Anbieter Daten im Auftrag des Vereins speichert, handelt es sich um eine Auftragsverarbeitung. Der Vertrag muss Gegenstand, Dauer, Art der Daten, technische und organisatorische Maßnahmen sowie Unterauftragsverhältnisse regeln. Außerdem sollte erkennbar sein, wo die Daten tatsächlich liegen. Anbieter mit Sitz und Hosting in Deutschland vermeiden zudem Fragen zu Drittlandübermittlungen. Wie sich Konflikte mit außereuropäischen Zugriffsrechten ergeben können, erläutert der Beitrag zum US CLOUD Act und seinem Konflikt mit der DSGVO.
Verzeichnis der Verarbeitungstätigkeiten
Auch kleinere Vereine sollten ein solches Verzeichnis führen, sobald Daten regelmäßig verarbeitet werden. Es dokumentiert, welche Daten in welchen Systemen liegen, wer Zugriff hat und welche Löschfristen gelten. Daher lohnt es sich, die Cloud-Struktur gleich daran auszurichten.
Worauf es bei einer DSGVO-konformen Vereinsverwaltung in der Cloud ankommt
Eine DSGVO-konforme Vereinsverwaltung in der Cloud erfordert Hosting in Deutschland oder der EU, nachweisbare Sicherheitszertifizierungen, Verschlüsselung und eine fein steuerbare Rechteverwaltung. Diese Kriterien lassen sich vor Vertragsabschluss prüfen und sollten schriftlich festgehalten werden.
Folgende Punkte gehören auf die Prüfliste:
-
Standort der Daten: Rechenzentren in Deutschland, idealerweise mit georedundanter Spiegelung für den Ausfallschutz
-
Zertifizierungen: ISO 27001 und unabhängige Prüfungen, zum Beispiel durch den TÜV
-
Verschlüsselung: Ende-zu-Ende- oder Zero-Knowledge-Verfahren, bei denen der Anbieter keinen Klartextzugriff hat
-
Rollen und Rechte: Getrennte Zugriffe für Vorstand, Kassenwart, Trainer und Mitglieder
-
Versionierung und Wiederherstellung: Schutz vor versehentlichem Löschen und vor Ransomware
-
Vertragsende: Klare Regeln zu Datenexport und Löschung
Das BSI bietet hierfür eine belastbare Orientierung. Der Kriterienkatalog C5 dient als Orientierung für die Auswahl von Cloud-Anbietern und als Grundlage für ein kundenspezifisches Risikomanagement; Kunden sollten den C5-Prüfbericht des Anbieters analysieren und dies jährlich wiederholen, so das BSI zum C5-Kriterienkatalog. Ein solches Audit soll zudem die Informationssicherheit eines Cloud-Dienstes transparent darstellen und kann bei Auswahl, Kontrolle und Überwachung des Anbieters in das Risikomanagement einfließen, wie das BSI in seiner Einführung zu C5 erläutert.
Für kleine Vereine ist dieser Aufwand überschaubar. Jedoch genügt es, die Nachweise des Anbieters einmal jährlich zu sichten und das Ergebnis im Vorstandsprotokoll zu vermerken.
Zero-Knowledge-Verschlüsselung und Datenhoheit
Zero-Knowledge-Verschlüsselung bedeutet, dass nur der Verein die Schlüssel zu seinen Daten besitzt und der Anbieter selbst bei Zugriff auf die Server keine Inhalte lesen kann. Somit bleibt die Datenhoheit beim Verein, was die Risikobewertung nach der DSGVO erheblich vereinfacht.
Für Vereine mit sensiblen Daten, etwa Gesundheitsangaben in Reha- oder Sportgruppen oder Informationen über Minderjährige, ist dieses Prinzip besonders relevant. Außerdem entlastet es den Vorstand bei der Frage, wer im Ernstfall Einsicht nehmen könnte. Ein Anbieter, der Daten nicht an Dritte weitergibt und seine Rechenzentren in Deutschland betreibt, schafft dafür die organisatorische Basis.
Ein Beispiel aus dem Markt: leitzcloud von vBoxx bietet Cloud-Speicher mit 256-Bit-AES-Verschlüsselung in ISO-27001-zertifizierten Rechenzentren in Deutschland, inklusive Teamfreigabe, Versionsverlauf und Wiederherstellung gelöschter Dateien. Für Vereine, die Satzungen, Protokolle und Mitgliederlisten zentral und kontrolliert ablegen möchten, sind diese Funktionen praxisnah. Details zu Konditionen und Umfang finden Sie auf der Produktseite.
Zugriffsschutz: Rollen, Passwörter und Zwei-Faktor-Authentisierung
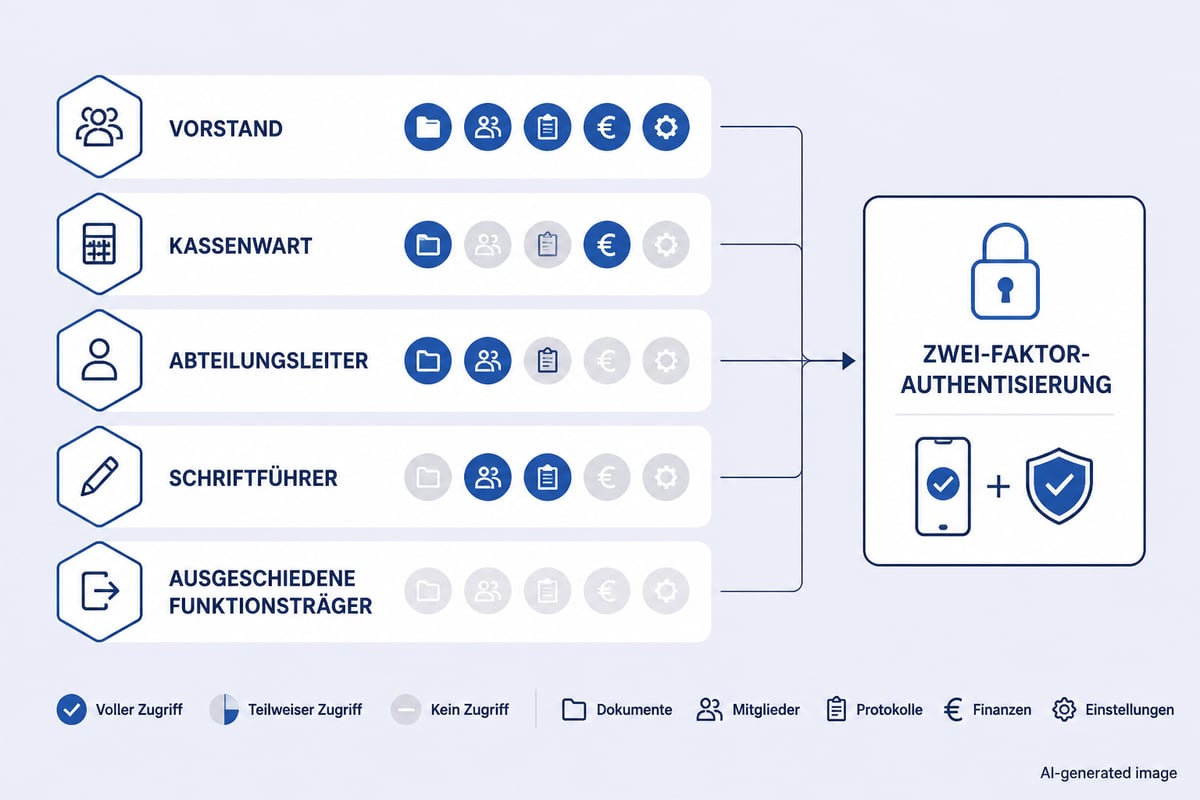
Der wirksamste Schutz im Vereinsalltag entsteht durch ein striktes Rollenkonzept, starke Passwörter und Zwei-Faktor-Authentisierung für jeden Zugang. Denn die meisten Vorfälle entstehen nicht durch technische Angriffe auf das Rechenzentrum, sondern durch kompromittierte Konten.
Das BSI empfiehlt, Cloud-Zugänge besonders zu schützen und nach Möglichkeit Zwei-Faktor-Authentisierung zu verwenden, wie in den Sicherheitstipps des BSI zu Cloud-Risiken nachzulesen ist. Daher sollte die Zwei-Faktor-Authentisierung für alle Funktionsträger verpflichtend sein.
Ein sinnvolles Rollenmodell für einen mittelgroßen Verein könnte so aussehen:
-
Vorstand: Vollzugriff auf Mitgliederverwaltung, Protokolle und Verträge
-
Kassenwart: Zugriff auf Beitragsdaten und Buchhaltungsunterlagen, jedoch nicht auf Gesundheitsangaben
-
Abteilungsleiter und Trainer: Zugriff nur auf die Teilnehmerlisten der eigenen Gruppe
-
Schriftführer: Schreibzugriff auf Protokolle und Einladungen
-
Ehemalige Funktionsträger: Zugriff sollte bei Amtsende zeitnah entzogen werden
Außerdem empfiehlt sich ein zentraler Passwortmanager, damit Zugangsdaten nicht per Messenger oder E-Mail weitergegeben werden. Wer ohnehin eine Plattform mit zentraler Verwaltung über Rollen und Richtlinien nutzt, hält den Aufwand für den Vorstand gering und die Nachvollziehbarkeit hoch.
Datenpannen erkennen, bewerten und melden
Bei einer Datenschutzverletzung mit mehr als geringem Risiko muss der Verein die Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden informieren. Das stellt die Landesbeauftragte für Datenschutz und Informationsfreiheit NRW klar; bei verspäteter Meldung ist die Verzögerung zu begründen.
Nicht jeder Vorfall ist meldepflichtig. Eine Meldung nach Artikel 33 DSGVO ist nicht erforderlich, wenn die Verletzung voraussichtlich kein oder nur ein geringes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt, wie die Landesbeauftragte für Datenschutz Niedersachsen erläutert. Dennoch sollte jeder Vorfall intern dokumentiert werden, damit die Risikobewertung nachvollziehbar bleibt.
Entsteht die Panne beim Cloud-Anbieter, gilt eine zusätzliche Regel: Der Auftragsverarbeiter muss den Verantwortlichen unverzüglich informieren, und der Verein prüft anschließend seine eigenen Meldepflichten. Somit sollte der Auftragsverarbeitungsvertrag konkrete Meldewege und Ansprechpartner benennen.
Ein praxistauglicher Ablauf für den Vorstand:
-
Vorfall erfassen: Zeitpunkt, betroffene Daten, mögliche Ursache
-
Risiko einschätzen: Welche Personen sind betroffen, welche Folgen sind denkbar?
-
Meldung prüfen: Frist von 72 Stunden im Blick behalten
-
Betroffene informieren, falls ein hohes Risiko besteht
-
Maßnahmen und Ergebnis dokumentieren
Backup, Wiederherstellung und Aufbewahrung
Ein DSGVO-konformes Backup schützt Mitgliederdaten vor Verlust und muss zugleich mit den Löschpflichten vereinbar sein. Daher sollte der Verein Aufbewahrungsfristen und Backup-Zyklen aufeinander abstimmen.
Versionsverlauf und die Wiederherstellung gelöschter Dateien sind im Vereinsalltag mehr als Komfort. Wenn ein Kassenwart versehentlich eine Tabelle überschreibt oder Schadsoftware Dateien verschlüsselt, ermöglichen sie die Rückkehr zu einem sauberen Stand. Außerdem erleichtern georedundante Standorte die Ausfallsicherheit. Weiterführende Hinweise dazu bietet der Beitrag zum Cloud-Backup nach DSGVO.
Steuerrechtliche Aufbewahrungsfristen für Buchungsbelege gelten unabhängig davon weiter. Jedoch sollten Mitgliederdaten ausgetretener Mitglieder nach Wegfall des Zwecks gelöscht oder gesperrt werden. Somit empfiehlt sich eine einfache Löschroutine, die der Vorstand einmal jährlich anstößt.
Kommunikation im Verein: E-Mail, Videokonferenz und Dateiaustausch
Auch die Kommunikation muss datenschutzkonform ablaufen, denn Mitgliederlisten und Protokolle gelangen im Alltag häufig als E-Mail-Anhang oder über Messenger zu den Beteiligten. Das ist bequem, jedoch angreifbar und schwer zu kontrollieren.
Sicherer ist es, Dokumente per geschütztem Link aus der Cloud zu teilen, statt sie als Anhang zu verschicken. Zu den Risiken und Alternativen informiert der Beitrag zur DSGVO-Konformität von E-Mail-Anhängen. Außerdem gilt für Mitgliederversammlungen im Netz: Datenschutzkonforme Videokonferenzen lassen sich mit Diensten aus der EU organisieren, wie der Beitrag zu DSGVO-konformen Videokonferenzen erklärt.
Vereine, die Mail, Kalender, Aufgaben und Meetings in einer Umgebung bündeln möchten, reduzieren zudem die Zahl der Anbieter und Verträge. Das verringert den Verwaltungsaufwand bei Auftragsverarbeitungsverträgen erheblich.
Fördermittel und Ressourcen im Blick behalten
Gemeinnützige Vereine, Start-ups und Bildungseinrichtungen arbeiten oft mit knappen Budgets, daher lohnt ein Blick auf Beratung und Förderung. Je nach Vorhaben und Förderprogramm können Unterstützungsangebote infrage kommen. Ob und in welchem Umfang ein Verein im konkreten Fall antragsberechtigt ist, sollte jedoch im Einzelfall geprüft werden.
Wer Geräte im Verein einheitlich verwalten möchte, etwa Tablets für Trainer oder Laptops für die Geschäftsstelle, kann zudem auf spezialisierte IT-Dienstleister zurückgreifen.
Schritt für Schritt: Einführung der Cloud im Verein
Die Einführung gelingt am besten in klaren Etappen, damit Vorstand und Mitglieder den Wechsel nachvollziehen können. Das BSI beschreibt seine Orientierung zur sicheren Cloud-Nutzung als Hilfe von der Strategie über den Einsatz bis zum Vertragsende, wie auf der Seite zur sicheren Nutzung von Cloud-Diensten nachzulesen ist. Dieser Lebenszyklus-Gedanke eignet sich auch für Vereine.
|
Phase |
Aufgabe |
Ergebnis |
|---|---|---|
|
Bestandsaufnahme |
Datenarten, Speicherorte und Verantwortliche erfassen |
Verarbeitungsverzeichnis |
|
Anbieterauswahl |
Standort, Zertifikate und Verschlüsselung prüfen |
Entscheidung im Vorstand |
|
Vertrag |
Auftragsverarbeitungsvertrag abschließen |
Dokumentierte Rechtsgrundlage |
|
Einrichtung |
Rollen, Zwei-Faktor-Authentisierung und Ordnerstruktur festlegen |
Berechtigungskonzept |
|
Schulung |
Funktionsträger in Handhabung und Meldewegen unterweisen |
Einheitlicher Umgang |
|
Betrieb |
Jährliche Prüfung von Zugriffen, Löschfristen und Anbieternachweisen |
Dokumentierte Kontrolle |
Außerdem sollte der Verein die Mitglieder transparent informieren. Die Datenschutzerklärung muss die genutzten Dienstleister und den Zweck der Verarbeitung nennen. Weitere Grundlagen zum Thema liefert der Überblick zu Datenschutz und DSGVO.
Häufige Fehler bei der Vereinsverwaltung in der Cloud
Die meisten Verstöße entstehen durch Nachlässigkeit im Alltag, nicht durch Vorsatz. Folgende Punkte treten besonders häufig auf:
-
Kein Auftragsverarbeitungsvertrag: Der Dienst wird genutzt, ohne dass ein Vertrag existiert
-
Gemeinsame Zugangsdaten: Ein Konto für alle Vorstandsmitglieder verhindert jede Nachvollziehbarkeit
-
Fehlende Zwei-Faktor-Authentisierung: Ein gestohlenes Passwort genügt dann für den Zugriff
-
Alte Konten bleiben aktiv: Ehemalige Funktionsträger behalten ihre Berechtigungen
-
Private Speicherorte: Mitgliederlisten wandern auf private Laptops oder Smartphones
-
Keine Löschroutine: Daten ausgetretener Mitglieder bleiben unbegrenzt gespeichert
Daher empfiehlt sich eine halbjährliche Kurzprüfung der Berechtigungen. Sie dauert wenig Zeit, verhindert aber die häufigsten Mängel. Wer sich tiefer mit der Speicherung beschäftigen möchte, findet im Beitrag zum DSGVO-konformen Cloud-Speicher weitere Kriterien.
Wie sich der Aufwand für ehrenamtliche Vorstände begrenzen lässt
Der Aufwand bleibt überschaubar, wenn der Verein Zuständigkeiten klar benennt und wiederkehrende Aufgaben in einen festen Jahresrhythmus legt. Somit entsteht keine Mehrbelastung für Ehrenamtliche, die ohnehin begrenzt Zeit haben.
Hilfreich sind drei einfache Maßnahmen. Erstens benennt der Vorstand eine Person als Ansprechpartner für den Datenschutz, auch wenn keine gesetzliche Pflicht zur Benennung eines Datenschutzbeauftragten besteht. Zweitens legt er eine Checkliste für Amtswechsel an, die Zugänge, Passwörter und Berechtigungen regelt. Drittens dokumentiert er Entscheidungen knapp im Protokoll, damit bei einer Anfrage der Aufsichtsbehörde Nachweise vorliegen.
Dennoch gilt: Datenschutz ist keine einmalige Aufgabe. Die Anforderungen an Anbieter, Technik und Verträge verändern sich, daher sollte der Vorstand mindestens einmal jährlich prüfen, ob Konfiguration und Nachweise noch passen. Wer zusätzlich eine zentrale Übersicht zur DSGVO-konformen Cloud sucht, findet sie auf der Seite DSGVO-konforme Cloud.
Prüfen Sie als nächsten Schritt, wo Ihr Verein aktuell Mitgliederdaten ablegt, und legen Sie fest, wer darauf zugreifen darf. Wenn Sie anschließend eine zentrale Ablage mit Verschlüsselung, Teamfreigabe und Versionsverlauf aufbauen möchten, passt leitzcloud als Cloud-Speicher mit Rechenzentren in Deutschland gut zu diesem Vorhaben. Sie können die Lösung in Ruhe prüfen und sich bei leitzcloud by vBoxx davon überzeugen, wie unkompliziert sich eine datenschutzkonforme Vereinsablage einrichten lässt: Jetzt kostenlos testen.