
Ein verschlüsselter Dateiaustausch für Wirtschaftsprüfer gelingt am zuverlässigsten mit einer Ende-zu-Ende- oder Zero-Knowledge-Verschlüsselung, einem Serverstandort in Deutschland und klar geregelten Zugriffsrechten pro Mandat. Einfache E-Mail-Anhänge genügen dafür nicht, da Transportverschlüsselung die Inhalte nicht durchgehend schützt. Dieser Leitfaden zeigt, welche Anforderungen gelten, welche Verfahren in Frage kommen und wie Sie die Einführung in einer Kanzlei oder Prüfungsgesellschaft strukturiert umsetzen.
Warum Wirtschaftsprüfer besondere Anforderungen an den Dateiaustausch haben
Wirtschaftsprüfer unterliegen der beruflichen Verschwiegenheit, und deshalb muss jeder Übertragungsweg für Mandantendaten nachweislich vertraulich sein. Jahresabschlüsse, Bankunterlagen, Verträge und Personaldaten gehören zu den sensibelsten Informationen eines Unternehmens. Gelangen sie in falsche Hände, drohen nicht nur Bußgelder, sondern auch ein erheblicher Vertrauensverlust.
Hinzu kommt die Datenschutz-Grundverordnung. Sie verlangt geeignete technische und organisatorische Maßnahmen, und die Verschlüsselung gilt dabei als Kernbaustein. Die Wirtschaftsprüferkammer weist in ihren Praxishinweisen zum Datenschutz darauf hin, dass eine Benachrichtigung betroffener Personen nach einer Datenschutzverletzung entfallen kann, wenn geeignete Maßnahmen wie Verschlüsselung die Daten vor unbefugter Kenntnisnahme geschützt haben. Verschlüsselung ist somit nicht nur eine Schutzmaßnahme, sondern kann im Ernstfall auch den Aufwand und die Außenwirkung eines Vorfalls begrenzen.
Außerdem arbeiten Prüfungsteams häufig dezentral. Prüfer sitzen beim Mandanten vor Ort, im Homeoffice oder im Büro, und Unterlagen wandern zwischen mehreren Beteiligten. Daher braucht es einen Austauschweg, der unabhängig vom Standort der Beteiligten funktioniert und dennoch kontrollierbar bleibt.
Die gängigen Wege im Vergleich: E-Mail, Portal, Cloud und Datenraum
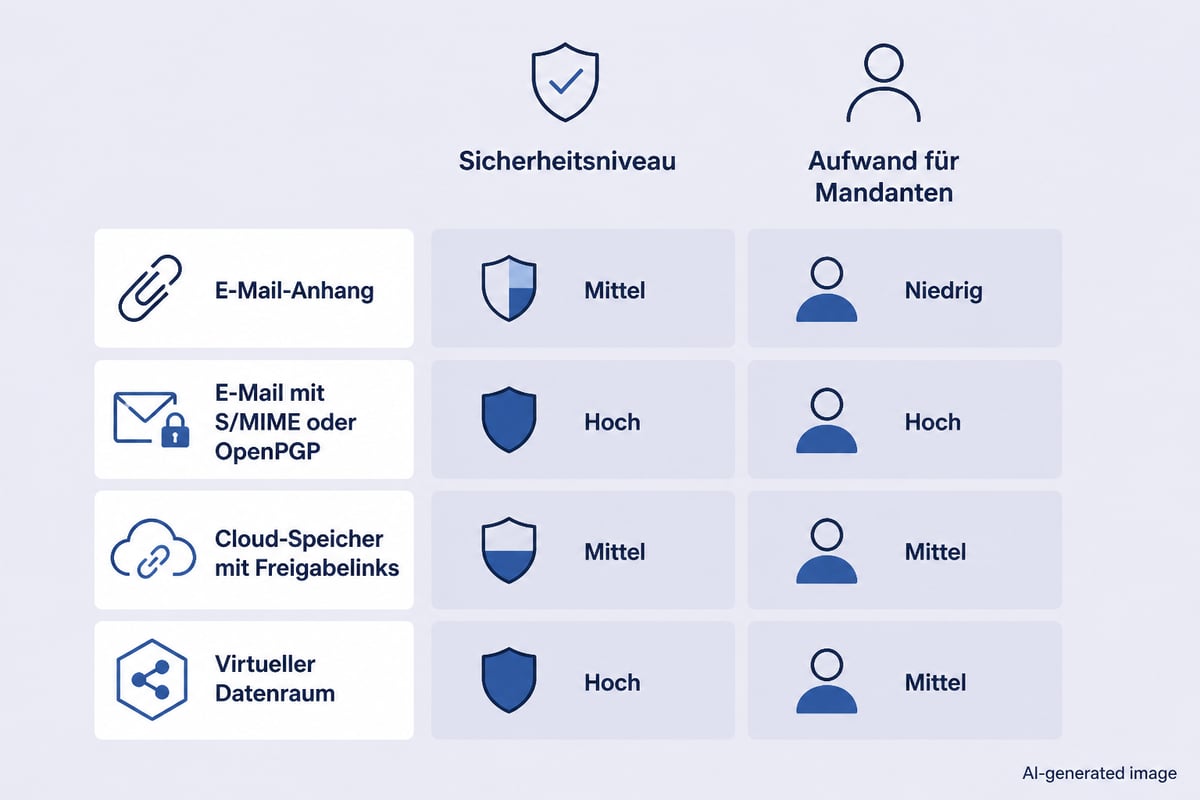
Es gibt vier gebräuchliche Wege für den Dateiaustausch, und sie unterscheiden sich erheblich in Sicherheitsniveau, Aufwand und Nachvollziehbarkeit. Die folgende Übersicht hilft bei der Einordnung.
|
Weg |
Verschlüsselung |
Aufwand für Mandanten |
Typische Schwäche |
|---|---|---|---|
|
E-Mail mit Anhang |
Meist nur Transport (TLS) |
Gering |
Klartext an Server-Knotenpunkten möglich |
|
E-Mail mit S/MIME oder OpenPGP |
Ende-zu-Ende |
Hoch (Zertifikate, Schlüssel) |
Schlüsselverwaltung, Akzeptanz beim Mandanten |
|
Cloud-Speicher mit Freigabelinks |
Serverseitig oder Zero-Knowledge |
Gering bis mittel |
Anbieterwahl und Konfiguration entscheiden |
|
Virtueller Datenraum |
Meist Ende-zu-Ende oder serverseitig |
Mittel |
Kosten und Komplexität bei kleinen Projekten |
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt für E-Mail-Inhalte Ende-zu-Ende-Verschlüsselung, etwa mit S/MIME oder OpenPGP. Transportverschlüsselung allein schützt nicht durchgehend, weil Nachrichten an Server-Knotenpunkten im Klartext vorliegen können. Wer Abschlussunterlagen als ungeschützten Anhang versendet, verlässt sich somit auf Strecken, die er nicht kontrolliert.
Dennoch ist S/MIME im Alltag oft unpraktisch. Mandanten müssen Zertifikate einrichten, und bei Wechseln im Personal brechen Schlüsselketten ab. Aus diesem Grund setzen viele Kanzleien für größere Datenmengen auf einen Cloud-Speicher mit Freigaben, während der Datenraum für besonders komplexe Einzelprojekte reserviert bleibt.
Welche Verschlüsselungsverfahren für Mandantendaten geeignet sind
Geeignet sind Verfahren, bei denen Daten bereits vor der Übertragung verschlüsselt werden und der Anbieter keinen Zugriff auf die Schlüssel hat. Man spricht dann von Ende-zu-Ende- oder Zero-Knowledge-Verschlüsselung. Dabei verbleibt die Kontrolle über den Zugriff vollständig bei der Kanzlei.
Zu unterscheiden sind drei Ebenen:
-
Transportverschlüsselung (TLS): schützt die Verbindung zwischen zwei Punkten, nicht aber den Inhalt auf den Zwischenstationen oder im Speicher.
-
Serverseitige Verschlüsselung: verschlüsselt die Daten im Speicher, doch der Anbieter verwaltet in der Regel die Schlüssel.
-
Ende-zu-Ende- bzw. Zero-Knowledge-Verschlüsselung: Nur die Beteiligten halten die Schlüssel, der Anbieter kann Inhalte nicht einsehen.
Für Mandantendaten ist die dritte Ebene die belastbarste Wahl. AES ist ein etablierter Verschlüsselungsstandard für gespeicherte Daten, und Lösungen mit 256 Bit gelten als besonders stark. Daher lohnt sich beim Anbietervergleich die konkrete Frage, wer die Schlüssel hält und ob eine Entschlüsselung auf Anbieterseite technisch ausgeschlossen ist.
Rechtliche Rahmenbedingungen: DSGVO, Berufsrecht und Serverstandort
Rechtssicher ist ein Austausch dann, wenn Datenschutz, berufliche Verschwiegenheit und Auftragsverarbeitung zusammenpassen. Wirtschaftsprüfer müssen mit einem Cloud-Anbieter in der Regel einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO abschließen. Zusätzlich sollten sie prüfen, ob der Anbieter Unterauftragnehmer einsetzt und wo die Daten tatsächlich liegen.
Der Serverstandort ist dabei mehr als ein Marketingargument. Liegen die Daten in Deutschland, entfallen Fragen zu Drittlandübermittlungen und zu behördlichen Zugriffen aus Staaten ohne vergleichbares Datenschutzniveau. Deshalb bevorzugen viele Prüfungsgesellschaften Anbieter mit Rechenzentren im Inland. Eine vertiefende Einordnung finden Sie in unserem Beitrag zur DSGVO-konformen Cloud.
Hilfreich ist außerdem eine unabhängige Bewertung. Das BSI beschreibt in seinen Cloud-Risiken und Sicherheitstipps, worauf bei verschlüsselter Übertragung und bei der Auswahl von Cloud-Anbietern zu achten ist. Zertifizierungen wie ISO 27001 liefern daneben einen überprüfbaren Nachweis für das Informationssicherheits-Managementsystem eines Anbieters.
Worauf Sie bei der Auswahl einer Lösung achten sollten
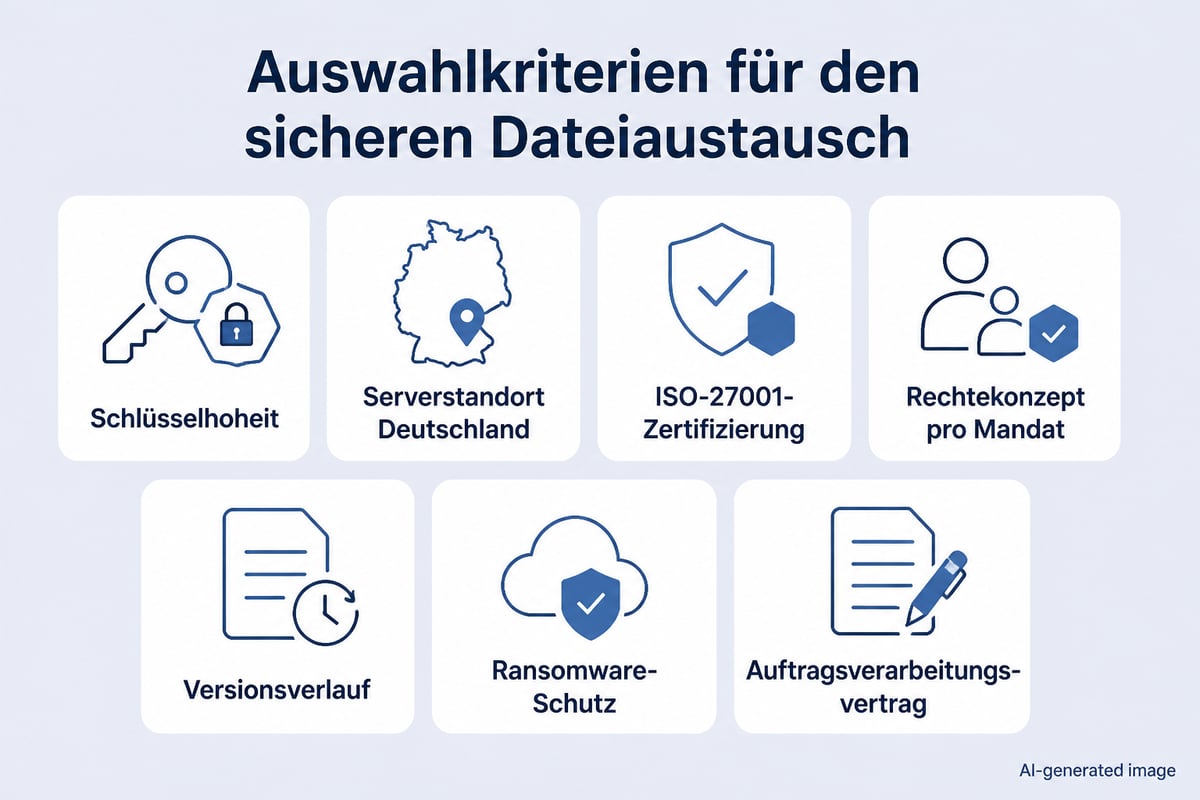
Eine geeignete Lösung erfüllt technische, organisatorische und praktische Kriterien gleichzeitig. Die folgende Checkliste bündelt die wichtigsten Punkte für Geschäftsführer und IT-Verantwortliche:
-
Schlüsselhoheit: Zero-Knowledge-Verschlüsselung, sodass der Anbieter Inhalte nicht lesen kann.
-
Standort und Zertifizierung: Rechenzentren in Deutschland, ISO-27001-Zertifizierung, idealerweise zusätzlich eine unabhängige Prüfung.
-
Rechtekonzept: Freigaben pro Mandat, Ablaufdatum für Links, Passwortschutz und Rollen für Prüfer, Assistenz und Partner.
-
Nachvollziehbarkeit: Versionsverlauf und die Möglichkeit, gelöschte Dateien wiederherzustellen.
-
Schutz vor Datenverlust: Georedundanz und ein wirksamer Schutz gegen Ransomware.
-
Bedienbarkeit für Mandanten: Zugriff über den Browser, ohne dass Mandanten Zertifikate installieren müssen.
-
Vertragliche Basis: Auftragsverarbeitungsvertrag, transparente Unterauftragnehmer und klare Kündigungs- und Exportregelungen.
Ein Punkt wird bei der Evaluierung häufig vernachlässigt: die Entkopplung von Austausch und Archivierung. Prüfungsunterlagen unterliegen Aufbewahrungsfristen, während Freigabelinks nur temporär bestehen sollten. Daher empfiehlt sich eine klare Trennung zwischen einem Austauschbereich mit begrenzter Laufzeit und einem geschützten Ablagebereich für das Prüfungsarchiv. Somit lassen sich Löschkonzept und Aufbewahrungspflichten sauber voneinander abgrenzen.
So setzen Sie den Dateiaustausch in der Kanzlei um
Die Einführung gelingt in fünf klar abgegrenzten Schritten, und sie lässt sich in kleinen und mittleren Unternehmen ohne großen Projektaufwand umsetzen.
-
Bestandsaufnahme: Erfassen Sie, über welche Kanäle heute Mandantendaten laufen, etwa E-Mail, USB-Stick oder private Cloud-Konten. Gerade diese Schatten-IT stellt häufig das größte Risiko dar.
-
Schutzbedarf festlegen: Klassifizieren Sie Datenarten nach Vertraulichkeit. Daraus ergibt sich, für welche Unterlagen ausschließlich der verschlüsselte Weg zulässig ist.
-
Lösung auswählen und vertraglich absichern: Prüfen Sie die Kriterien aus der Checkliste und schließen Sie den Auftragsverarbeitungsvertrag ab.
-
Ordner- und Rechtestruktur aufbauen: Legen Sie pro Mandat einen eigenen Bereich an und vergeben Sie Rechte nach dem Prinzip der minimalen Berechtigung.
-
Team und Mandanten einbinden: Schulen Sie Mitarbeitende, und erläutern Sie Mandanten kurz den neuen Weg. Eine knappe Anleitung mit Screenshots reduziert Rückfragen deutlich.
Zusätzlich sollten Sie den Zugang zur Plattform absichern. Starke Passwörter und eine Zwei-Faktor-Authentifizierung gehören dazu, denn die beste Verschlüsselung nützt wenig, wenn ein Konto mit schwachem Passwort übernommen wird. Wie sich Passwörter im Team sicher verwalten lassen, ist ein eigenes Thema, das viele Kanzleien parallel zur Cloud-Einführung regeln.
E-Mail bleibt im Einsatz: Mindeststandards für die Kanzlei-Domain
Auch bei konsequenter Nutzung eines Austauschportals bleibt die E-Mail ein täglicher Kommunikationsweg, und deshalb muss ihre Basissicherheit stimmen. Das BSI empfiehlt Unternehmen mit eigener E-Mail-Domain die Umsetzung von SPF, DKIM und DMARC sowie die Verbesserung der Groupware-Konfiguration; die Empfehlungen zur E-Mail-Sicherheit in Unternehmen vom 26.05.2025 beruhen unter anderem auf Messungen der E-Mail-Infrastruktur in Deutschland. Praktisch heißt das: SPF legt im DNS fest, welche Server für die Kanzlei-Domain Nachrichten versenden dürfen, DKIM signiert ausgehende Mails, und DMARC bestimmt, wie Empfänger mit Nachrichten umgehen, die beide Prüfungen nicht bestehen. Für eine Prüfungsgesellschaft ist das besonders relevant, weil gefälschte Mails im Namen eines Partners, etwa mit geänderter Bankverbindung, direkt das Mandantenvertrauen treffen.
Darüber hinaus nennt das BSI in seinen Eckpunkten zum E-Mail-Sicherheitsjahr Indikatoren für eine sichere E-Mail-Infrastruktur, darunter SPF, DKIM, DMARC, DNSSEC, DANE und TLS. MTA-STS wird als Alternative aufgeführt. Diese Maßnahmen schützen vor gefälschten Absendern und manipulierten Verbindungen, ersetzen jedoch keine Ende-zu-Ende-Verschlüsselung der Inhalte. Die Konfiguration lässt sich mit dem IT-Dienstleister oder dem Domain-Provider abstimmen und danach mit frei verfügbaren Prüfwerkzeugen kontrollieren.
Eine praxistaugliche Faustregel lautet daher: Die E-Mail dient der Ankündigung und Koordination, während die eigentlichen Unterlagen über einen verschlüsselten Freigabelink oder Ordner bereitgestellt werden. Weitere Hintergründe liefert unser Beitrag zur DSGVO-Konformität von E-Mail-Anhängen.
Verschlüsselter Dateiaustausch für Wirtschaftsprüfer mit leitzcloud
Wer einen verschlüsselten Dateiaustausch für Wirtschaftsprüfer in einer deutschen Cloud abbilden möchte, findet in leitzcloud – Sicherer Cloud-Speicher eine passende Grundlage. Der Speicher arbeitet mit einer Zero-Knowledge-Verschlüsselung mit 256-Bit-AES, sodass die Daten unter Ihrer Kontrolle bleiben. Da der Anbieter die Schlüssel nicht kennt, kann er Inhalte weder einsehen noch an Dritte herausgeben, was die Anforderungen an die berufliche Verschwiegenheit technisch untermauert. Gehostet wird in ISO-27001-zertifizierten Rechenzentren in Deutschland, und es erfolgt keine Weitergabe an Dritte. Der Anbieter ist DSGVO-konform und mehrfach ISO-27001-zertifiziert sowie TÜV-geprüft, was die Dokumentation gegenüber Mandanten und bei internen Prüfungen erleichtert. Zum Funktionsumfang gehören Teamfreigabe, Versionsverlauf und die Wiederherstellung gelöschter Dateien. Im Prüfungsalltag bedeutet das: Ein Ordner pro Mandat lässt sich gezielt für das Prüfungsteam freigeben, frühere Fassungen eines Abschlusses bleiben abrufbar, und versehentlich gelöschte Dateien lassen sich wiederherstellen. Konkrete Details zu Konfiguration und Konditionen entnehmen Sie bitte den Produktseiten.
Typische Fehler beim Dateiaustausch und wie Sie sie vermeiden
Die meisten Sicherheitslücken entstehen nicht durch schwache Technik, sondern durch Gewohnheiten im Alltag. Die häufigsten Fehler lassen sich jedoch mit wenigen Regeln beheben.
-
Dauerhaft gültige Freigabelinks: Setzen Sie ein Ablaufdatum und aktivieren Sie einen Passwortschutz. Das Passwort sollte auf einem separaten Weg übermittelt werden.
-
Private Konten für berufliche Daten: Mitarbeitende nutzen mitunter private Cloud-Dienste, weil der offizielle Weg zu umständlich ist. Ein einfach bedienbares Portal beugt dem vor.
-
Fehlende Rechtetrennung: Wenn alle Prüfer auf alle Mandate zugreifen können, widerspricht das dem Prinzip der minimalen Berechtigung.
-
Keine Löschroutine: Daten, die nach Abschluss eines Auftrags im Austauschbereich verbleiben, vergrößern unnötig die Angriffsfläche.
-
Unklare Verantwortlichkeiten: Legen Sie fest, wer Freigaben erteilt, widerruft und regelmäßig überprüft.
Außerdem lohnt eine regelmäßige Überprüfung. Ein halbjährlicher Review der Freigaben und Benutzerkonten deckt veraltete Zugriffe auf, bevor sie zum Problem werden. Dennoch sollten Sie die Datensicherung nicht vergessen: Ein verschlüsselter Austausch ersetzt kein Backup, weshalb Konzepte zur Wiederherstellung, wie sie in unserem Beitrag zum Cloud-Backup nach DSGVO beschrieben sind, parallel geplant werden sollten.
Häufige Fragen zum sicheren Austausch von Prüfungsunterlagen
Reicht eine verschlüsselte E-Mail für Prüfungsunterlagen aus?
Eine Ende-zu-Ende-verschlüsselte E-Mail mit S/MIME oder OpenPGP ist rechtlich und technisch tragfähig, im Alltag jedoch aufwendig. Bei größeren Datenmengen und häufig wechselnden Mandanten bietet ein verschlüsselter Cloud-Bereich mit Freigabelinks meist die praktikablere Lösung.
Muss der Anbieter seinen Sitz in Deutschland haben?
Zwingend vorgeschrieben ist das nicht. Entscheidend sind ein wirksamer Auftragsverarbeitungsvertrag, ein nachvollziehbarer Datenstandort und das Fehlen unzulässiger Drittlandübermittlungen. Ein Anbieter mit Rechenzentren in Deutschland vereinfacht diese Prüfung jedoch erheblich.
Wie lange dürfen Freigabelinks gültig sein?
Eine feste Frist gibt es nicht. Als Richtwert gilt: so kurz wie möglich, also nur so lange, bis der Mandant die Dateien abgerufen hat. Dokumentieren Sie die Regel intern, damit sie einheitlich angewendet wird.
Ist ein virtueller Datenraum für jede Kanzlei erforderlich?
Nein. Für Transaktionen mit vielen Beteiligten und strengen Protokollanforderungen ist er sinnvoll. Für den laufenden Austausch mit Stammmandanten genügt in der Regel ein verschlüsselter Cloud-Speicher mit sauberem Rechtekonzept.
Welche Rolle spielt die Mitarbeiterschulung?
Eine große. Technik schützt nur, wenn sie genutzt wird. Kurze, regelmäßige Schulungen zu Freigaben, Passwörtern und Phishing erhöhen die Sicherheit spürbar. Ein Blick auf Cloud-Sicherheit im Unternehmen hilft bei der Zusammenstellung der Inhalte.
Prüfen Sie als nächsten Schritt, über welche Kanäle in Ihrer Kanzlei heute Mandantendaten laufen, und legen Sie fest, welche Unterlagen künftig ausschließlich verschlüsselt ausgetauscht werden dürfen. Wenn Sie dafür einen DSGVO-konformen Speicher mit Zero-Knowledge-Verschlüsselung und Standort in Deutschland suchen, ist leitzcloud – Sicherer Cloud-Speicher eine naheliegende Option für Ihre Prüfungsunterlagen. Mit leitzcloud by vBoxx lässt sich die Lösung unverbindlich prüfen und ihre Eignung für die Abläufe im eigenen Team testen.